



В декабре Google устранил три критические уязвимости в Android 8, 9, 10

В декабре Google устранил три критические уязвимости в Android 8, 9, 10

В декабре Google устранил три критические уязвимости в Android 8, 9, 10

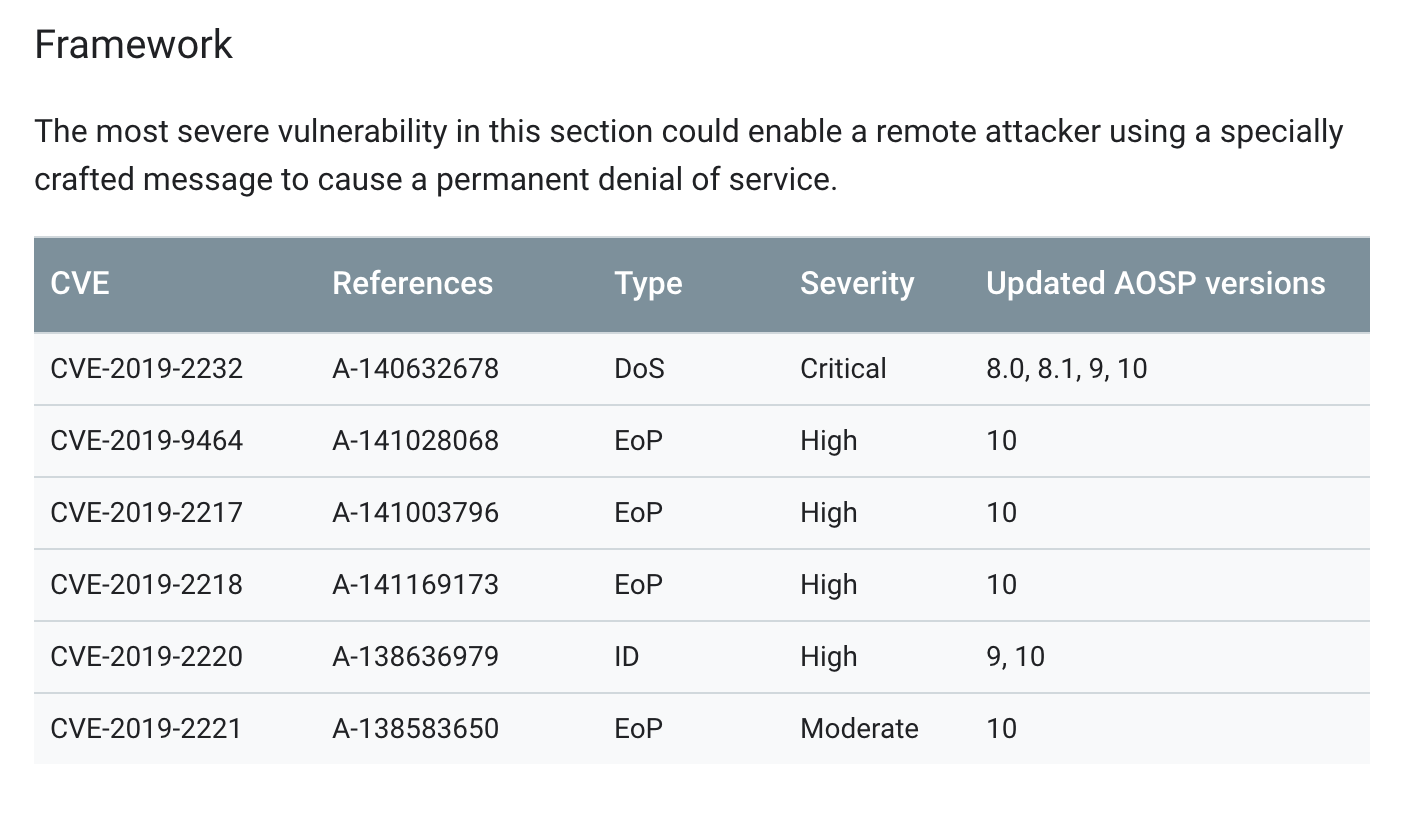
С выпуском декабрьского набора патчей Google устранил три опасные уязвимости в мобильной операционной системе Android. Проблемы получили статус критических — они могут привести к DoS и допускают удалённое выполнение кода.

DoS-брешь получила идентификатор CVE-2019-2232, она затрагивала устройства, работающие на Android 8.0, 8.1, 9 и 10.

«Наиболее опасная уязвимость содержится в компоненте Framework. Удалённый атакующий может вызвать DoS, отправив жертве специально созданное сообщение», — пишет Google.

Две другие критические уязвимости (CVE-2019-2222 и CVE-2019-2223) затрагивают фреймворк Media и версии Android 8.0, 8.1, 9 и 10. Сам уязвимый компонент обеспечивает поддержку разных типов медиафайлов.

Для успешной эксплуатации данной бреши удалённый злоумышленник должен отправить пользователю специально созданный файл — это позволит выполнить код в контексте процесса с высокими правами.

Помимо критических брешей, Google разобралась с тремя уязвимостями высокой степени риска (CVE-2019-9464, CVE-2019-2217 и CVE-2019-2218).

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru