



Google: 80% Android-приложений шифруют трафик по умолчанию

Google: 80% Android-приложений шифруют трафик по умолчанию

Google: 80% Android-приложений шифруют трафик по умолчанию

Google поделился статистикой относительно использования защищённого протокола TLS в приложениях, разработанных для системы Android. Исходя из опубликованных данных, за последние два года экосистема добилась существенного прогресса.

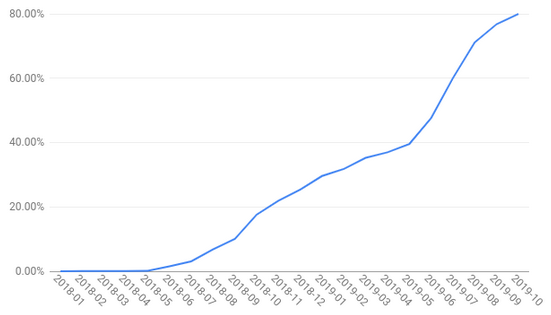
В Google заявили, что на сегодняшний день 80% приложений для Android шифруют трафик по умолчанию. Этот процент даже выше среди софта, разработанного для последних версий операционной системы.

Если взять Android 9 и выше, 90% приложений работают с шифрованием трафика по умолчанию. Интернет-гигант привёл инфографику, отражающую положение дел:

Напомним, что с 1 ноября 2019 года Google потребовал от разработчиков обновить свои приложения для совместимости с Android 9 и более современными версиями мобильной ОС. Корпорация считает, что этот шаг ещё повысит процент использующих TLS программ.

Помимо этого, Google уведомляет разработчиков через Android Studio, если их приложения допускают незашифрованный трафик. Вопрос действительно серьёзный, учитывая, что отсутствие шифрования трафика может привести к перехвату и модификации связанных с приложением данных.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru