



Эксперты: Игнорировать двухэтапную аутентификацию в Telegram опасно

Эксперты: Игнорировать двухэтапную аутентификацию в Telegram опасно

Эксперты: Игнорировать двухэтапную аутентификацию в Telegram опасно

Специалисты международной компании Group-IB предупреждают пользователей об опасности игнорирования двухэтапной аутентификации (2SV) при использовании мессенджера Telegram. В последнее время эксперты столкнулись с рядом инцидентов, в ходе которых злоумышленники получали доступ к перепискам пользователей Telegram в системах iOS и Android.

Во всех описанных Group-IB случаях причиной успешной атаки становились недостаточно грамотно настроенные функции безопасности Telegram — единственным фактором аутентификации выступали SMS-сообщения.

Строго говоря, эта проблема также касается других мессенджеров, социальных сетей и даже приложений мобильного банкинга.

За последние месяцы 2019 года отдел расследований киберпреступлений Group-IB зафиксировал несколько обращений российских предпринимателей. Все они столкнулись с несанкционированным доступом третьих лиц к своим перепискам.

Среди пострадавших были как пользователи iOS, так и Android, при этом было совершенно неважно, клиентом какого оператора связи является жертва.

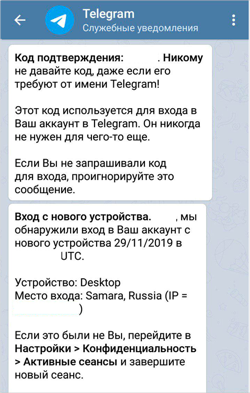
Если вы входили в аккаунт Telegram с разных устройств, вы сможете себе представить, с чем сталкивались пострадавшие. Сначала от официального сервисного канала мессенджера приходит код подтверждения для входа в учётную запись.

Сразу после этого жертва получает SMS-сообщение, также содержащее код активации. Без какого-либо взаимодействия с пользователем вход с нового устройства успешно подтверждается — об этом тоже сообщает сервисный канал.

Специалисты Group-IB уточнили, что злоумышленники использовали мобильный интернет для входа в чужой аккаунт (предположительно, через одноразовые SIM-карты). IP-адрес преступников чаще всего был в Самаре.

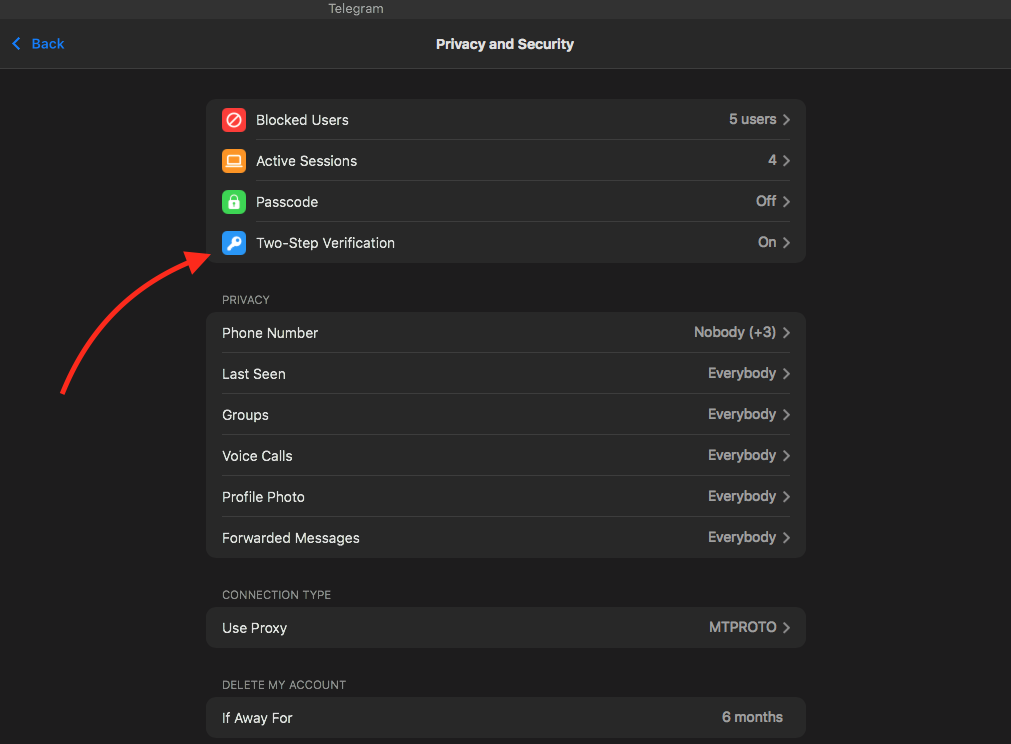
Если вы хотите надёжно защитить свой Telegram-аккаунт, рекомендуем активировать двухэтапную аутентификацию. Она находится в настройках мессенджера, в разделе «Privacy and Security».

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru