



61% рекламных кампаний атаковали Windows, второе место — Chrome OS

61% рекламных кампаний атаковали Windows, второе место — Chrome OS

61% рекламных кампаний атаковали Windows, второе место — Chrome OS

Чаще всего вредоносная реклама атакует пользователей систем Windows. К такому выводу пришли исследователи из компании Devcon, занимающейся кибербезопасностью. Специалисты собрали статистические данные с помощью внутренних инструментов в период с 11 июля по 22 ноября 2019 года.

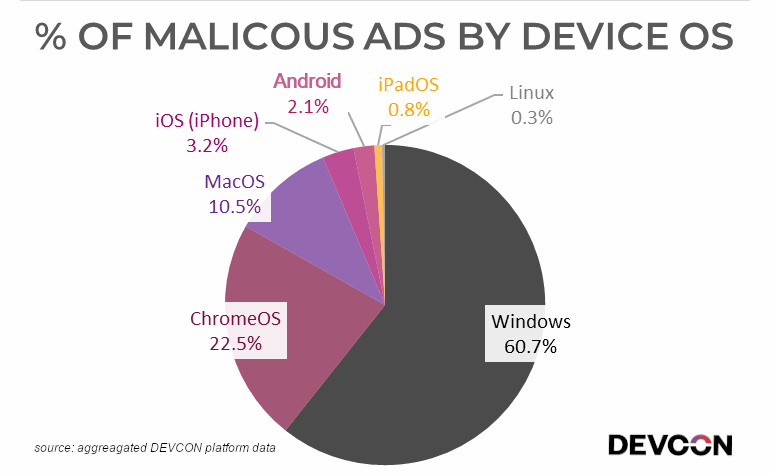
Согласно результатам исследования, 61% вредоносной рекламы был направлен на пользователей Windows.

Эта цифра включает кампании, цель которых — перенаправить жертв на злонамеренные сайты или заставить их загрузить вредонос.

По словам Devcon, это вполне ожидаемые результаты, поскольку у Windows огромная пользовательская база. То есть та же история, что и с вредоносными программами — за последние 30 лет они атакуют преимущественно ОС от Microsoft.

Из неожиданного в отчёте специалистов можно выделить Chrome OS, которая ворвалась на второе место по атакам вредоносных рекламных кампаний (22%). Система Google обошла macOS (10,5%), iOS (3,2%), Android (2,1%) и iPadOS (0,8%).

На последнем месте расположился Linux с 0,3% — эту систему рекламные кампании тревожили меньше всех.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru