



Новая версия Kali Linux умеет маскироваться под Windows 10

Новая версия Kali Linux умеет маскироваться под Windows 10

Новая версия Kali Linux умеет маскироваться под Windows 10

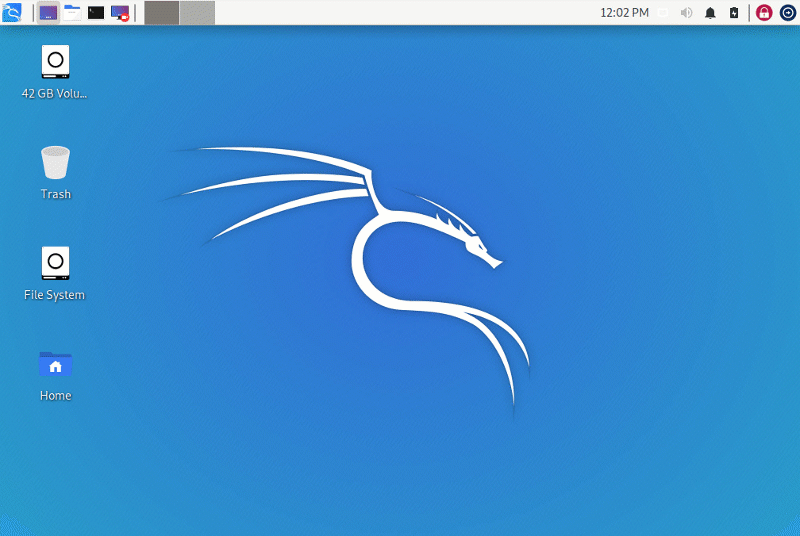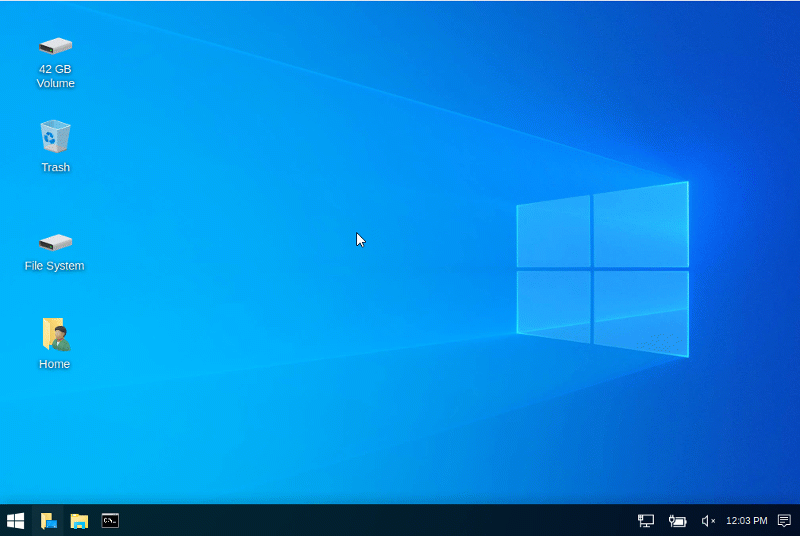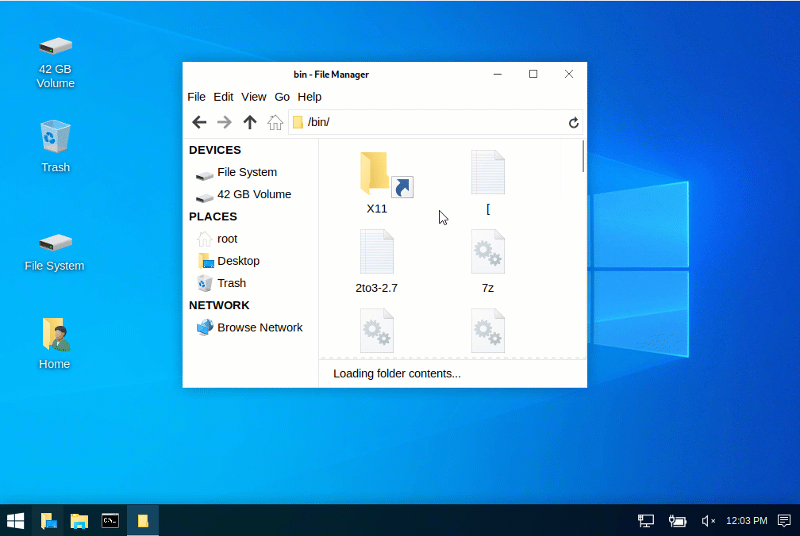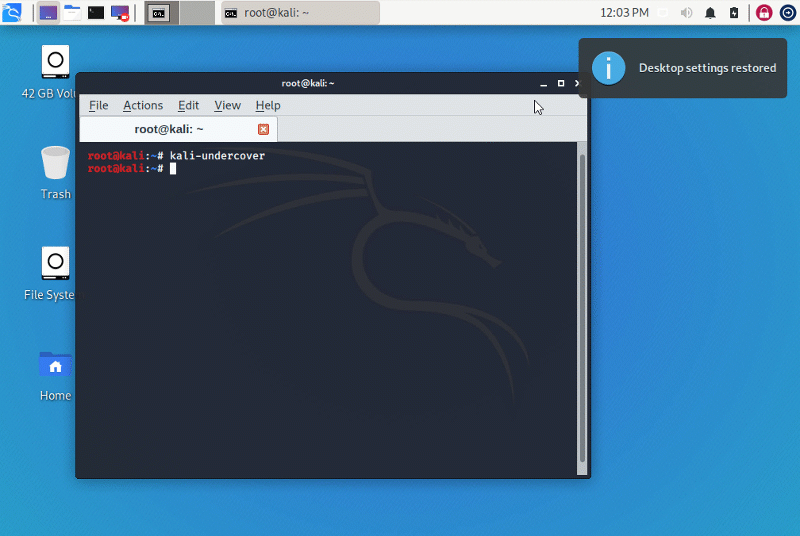
Релиз Kali Linux 2019.4 состоялся на прошлой неделе. Новая версия отметилась режимом «Undercover», позволяющим быстро сделать рабочий стол Kali похожим на Windows 10. Как известно, Kali является Linux-дистрибутивом, созданным специально для этичных хакеров и пентестеров. Обычно исследователи задействуют Kali для тестирования систем безопасности организаций.

Есть мнение, что использующий Kali человек может вызвать подозрение в общественных местах. Именно поэтому разработчики реализовали режим «Undercover» в Kali Linux 2019.4.

Таким образом, пользователь этого дистрибутива сможет визуально превратить рабочий стол в копию Windows 10, тем самым будет вызывать меньше подозрений.

«Скажем, вы работаете в общественном месте, прорабатываете схемы взлома, но при этом не хотите, чтобы кто-то увидел логотип Kali и задался вопросом: чем вы занимаетесь. Именно поэтому мы написали небольшой скрипт, который поменяет вид вашего Kali на схожую с Windows тему», — пишут программисты.

«В результате вы сможете работать более незаметно, а когда окажетесь в более уединённой обстановке, запустите скрипт ещё раз — вы вернётесь к стандартному виду Kali».

Чтобы активировать вышеупомянутый скрипт, произведите следующие действия:

  1. Откройте терминал.
  2. Введите kali-undercover и нажмите «Enter».
Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru