



Windows 7, 8 все ещё можно бесплатно обновить до Windows 10 (инструкция)

Windows 7, 8 все ещё можно бесплатно обновить до Windows 10 (инструкция)

Windows 7, 8 все ещё можно бесплатно обновить до Windows 10 (инструкция)

Когда Microsoft только выпустила Windows 10, корпорация в открытую предлагала пользователям Windows 7 и Windows 8.1 бесплатно обновить свои системы до новой версии. В декабре 2017 года эту возможность прикрыли, однако вы всё ещё можете выполнить апгрейд бесплатно. Рассказываем, что нужно сделать для этого.

Если вы по какой-то причине до сегодняшнего дня использовали лицензионную версию Windows 7 или Windows 8.1, а сейчас вдруг захотели бесплатно перейти на Windows 10, к вашим услугам инструмент Windows 10 Media Creation Tool.

Все, что нужно сделать пользователям Windows 7/8/8.1 — загрузить Media Creation Tool и обновить с его помощью систему до Windows 10. По окончании процесса апгрейда нужно будет подключить компьютер к интернету — ваша старая лицензия Windows автоматически конвертируется в лицензию Windows 10.

Кстати, кто-нибудь сомневался, что уловка с бесплатным обновлением с самого начала была рекламных ходом, призванным «пересадить» как можно больше пользователей на новую версию ОС? Это подтверждает пользователь площадки Reddit, представившийся сотрудником Microsoft.

Приводим пошаговую инструкцию бесплатного обновления до Windows 10:

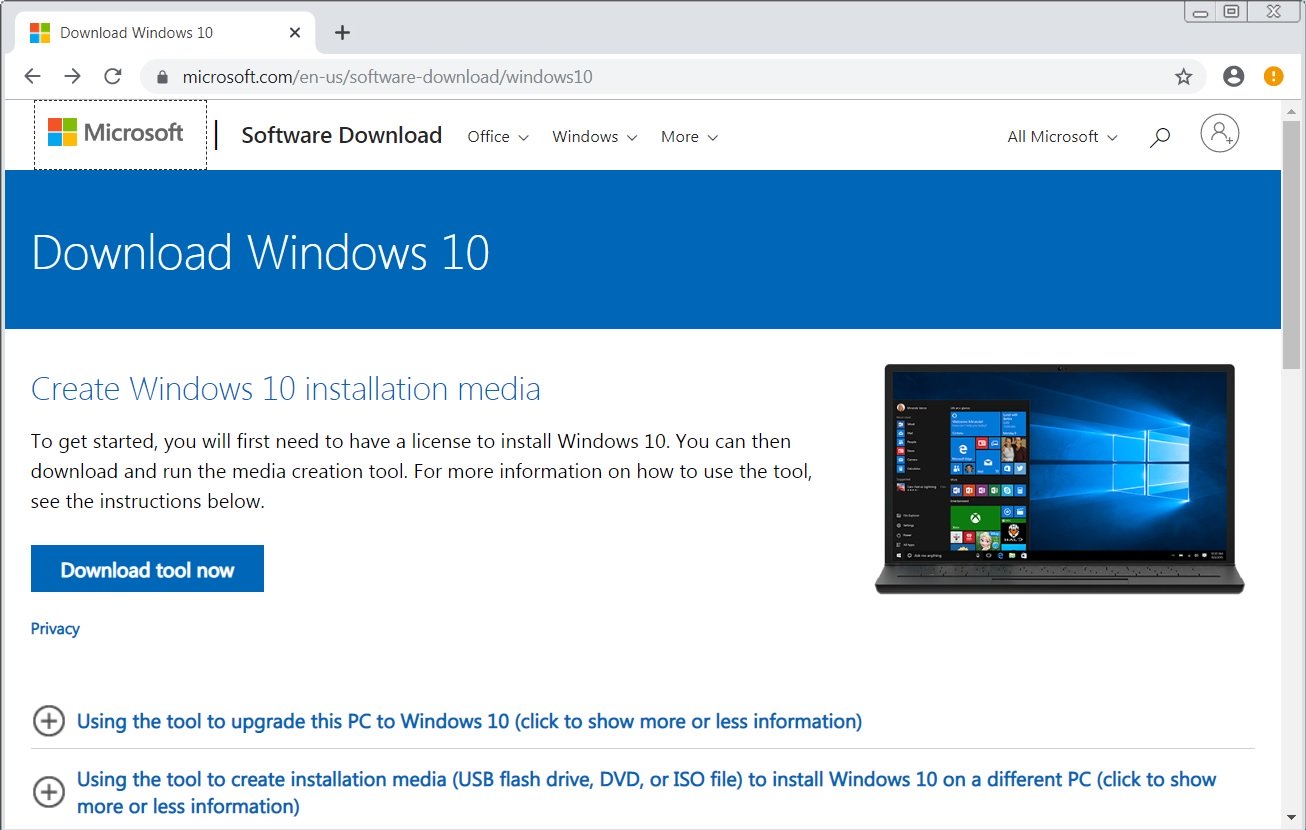
1. Посетите страницу загрузки Windows 10.

2. Скачайте инструмент Windows 10 Media Creation Tool.

3. Запустите этот инструмент и примите лицензионное соглашение.

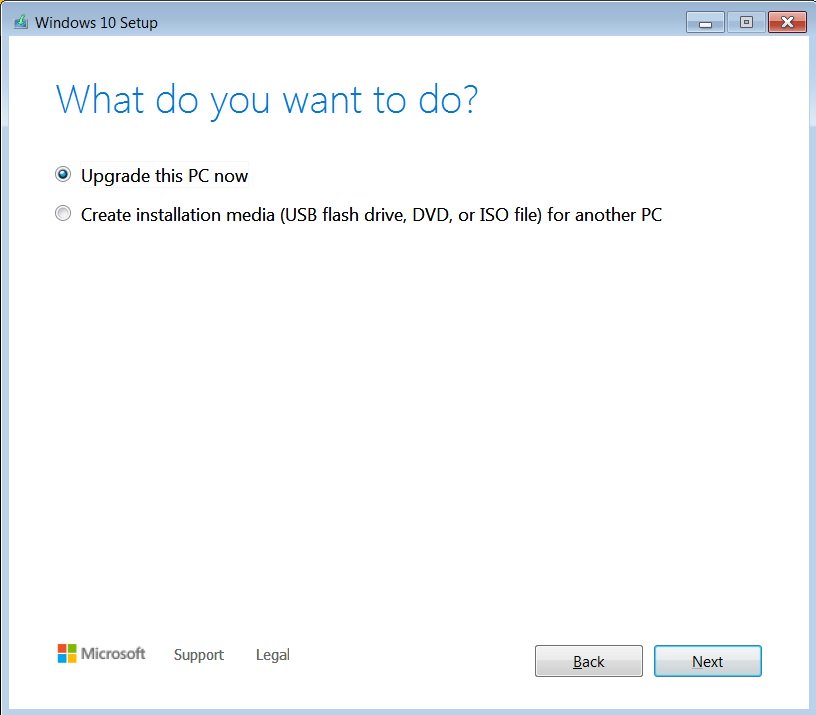
4. Нажмите «Обновить этот компьютер».

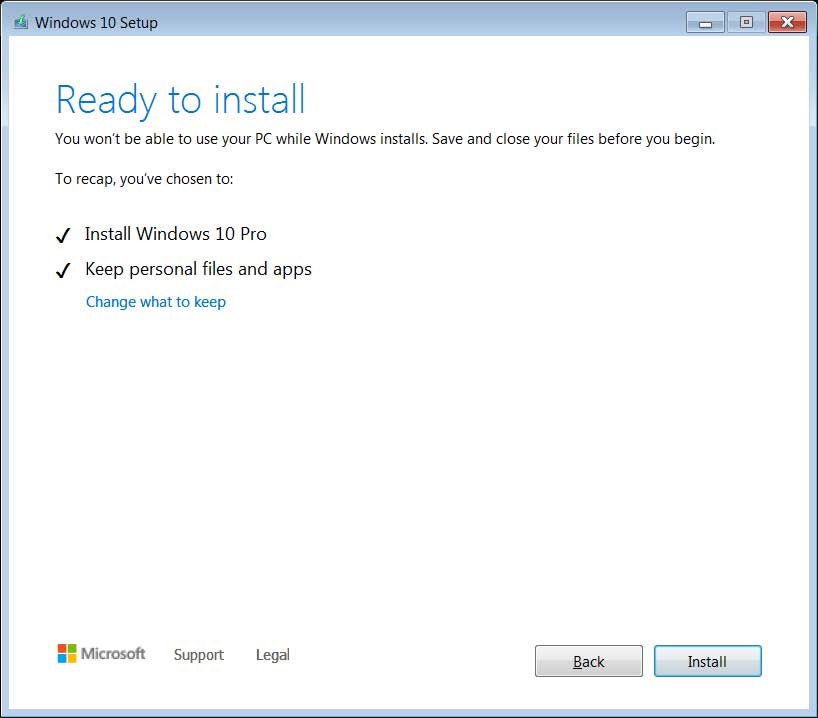
5. В процессе апгрейда инструмент предложит вам выбрать различные опции.

6. Нажмите «Установить», запустится процесс обновления.

7. По завершении установки подключите компьютер к Сети, откройте Настройки > Обновление Windows > Активация. Если лицензия не будет активирована изначально, вы можете ввести ключ от своей Windows 7 или 8.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru