



Банковский троян для Android устанавливается как SMS-приложение

Банковский троян для Android устанавливается как SMS-приложение

Банковский троян для Android устанавливается как SMS-приложение

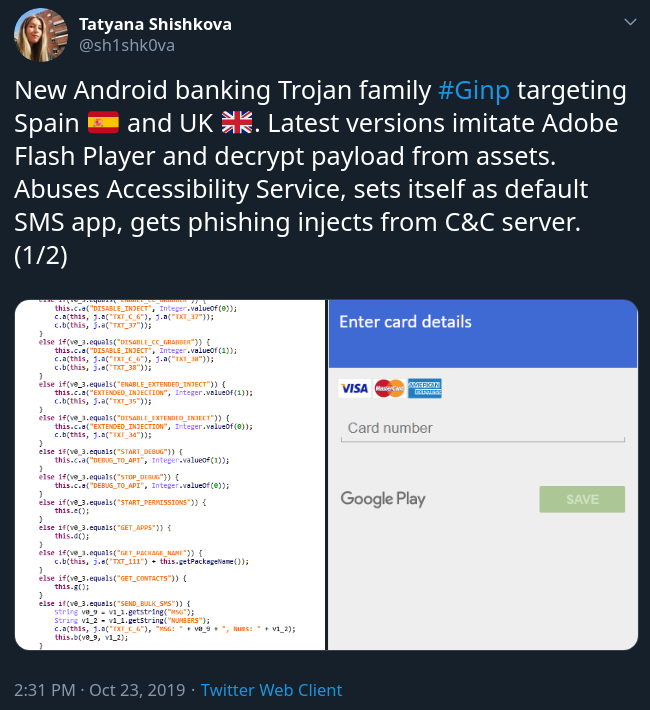
Авторы семейства мобильных банковских троянов, известного под именем Ginp, значительно усовершенствовали возможности вредоноса. Основная задача Ginp — красть учётные данные и информацию банковских карт.

История Ginp началась в начале июня, троян разрабатывали для перехвата информации, передаваемой через SMS-сообщения. Все украденные данные зловред передавал на командный сервер (C&C).

Вскоре банковский троян сместил фокус в сторону данных платёжных карт, и авторов можно понять — этот подход позволяет зарабатывать больше.

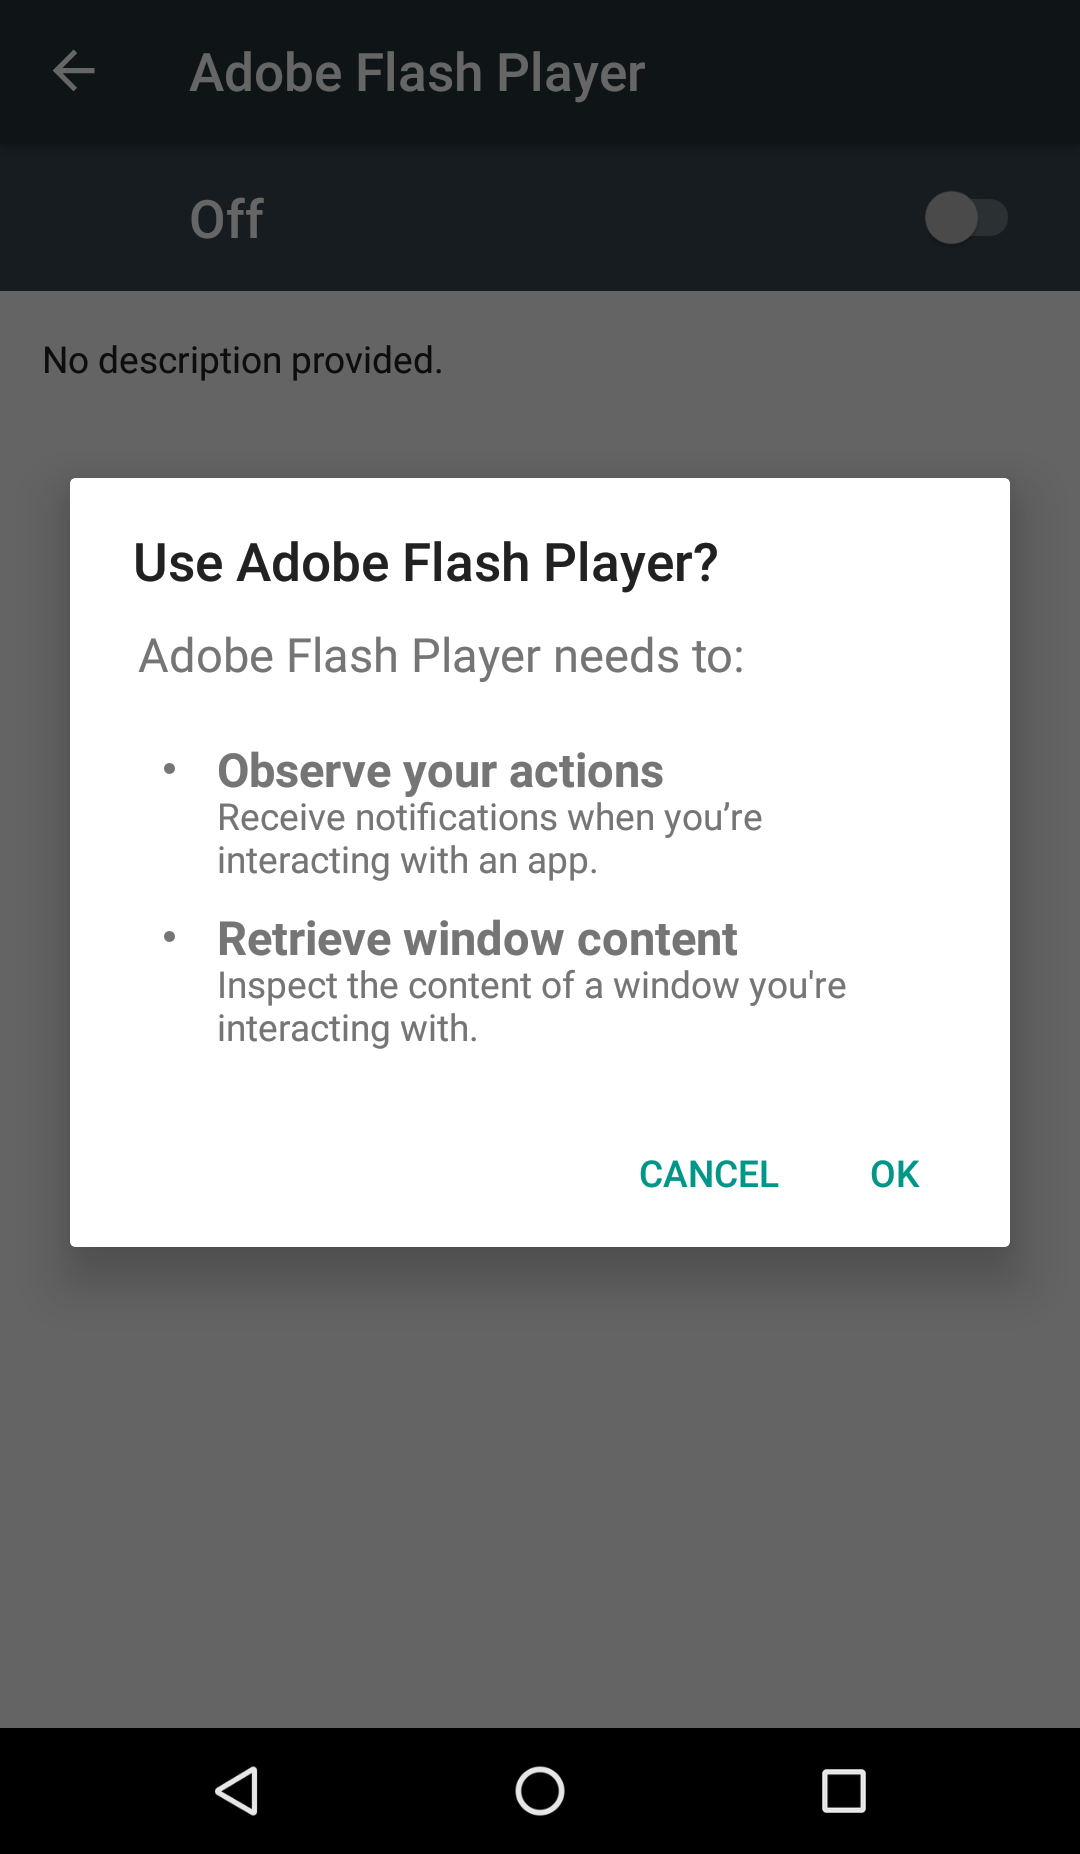
Впервые на Ginp обратили внимание в конце октября. Татьяна Шишкова, специалист по Android-вредоносам из «Лаборатории Касперского», месяц назад сообщила, что Ginp маскируется под Adobe Flash Player.

Помимо основных функций, банковский троян может стать приложением для SMS по умолчанию — с согласия пользователя Ginp может зарегистрировать себя как accessibility service (функции для людей с ограниченными возможностями).

После получения соответствующих прав в системе вредоносная программа уже может действовать без взаимодействия с жертвой. В результате у Ginp открывается возможность для отправки текстовых сообщений или совершения звонков на любые номера.

Троян также может накладывать свои окна поверх банковских приложений, перехватывая и отправляя злоумышленникам вводимые пользователем данные.

Само собой, Ginp способен получать коды двухфакторной аутентификации, которые приходят жертве в SMS-сообщениях.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru