



Firefox 72 будет блокировать снятие цифрового отпечатка по умолчанию

Firefox 72 будет блокировать снятие цифрового отпечатка по умолчанию

Firefox 72 будет блокировать снятие цифрового отпечатка по умолчанию

Mozilla хочет расширить действие функции «Улучшенная защита от отслеживания» в Firefox 72. По словам разработчиков, в этой версии браузера скрипты, снимающие цифровой отпечаток, будут блокироваться по умолчанию. Согласно плану Mozilla, Firefox 72 должен выйти в январе 2020 года.

Снятие цифрового отпечатка — один из методов отслеживания пользователей в Сети. Для идентификации конкретного человека используются характеристики его компьютера.

В результате профиль отслеживаемого пользователя формируется на основе следующих показателей: разрешение экрана, используемый браузер, часовой пояс, установленный язык, шрифты и операционная система.

Все эти данные образуют так называемый цифровой отпечаток человека, позволяющий отслеживать его перемещение по сайтам в интернете. Именно этот механизм будет блокироваться в Firefox 72 по умолчанию.

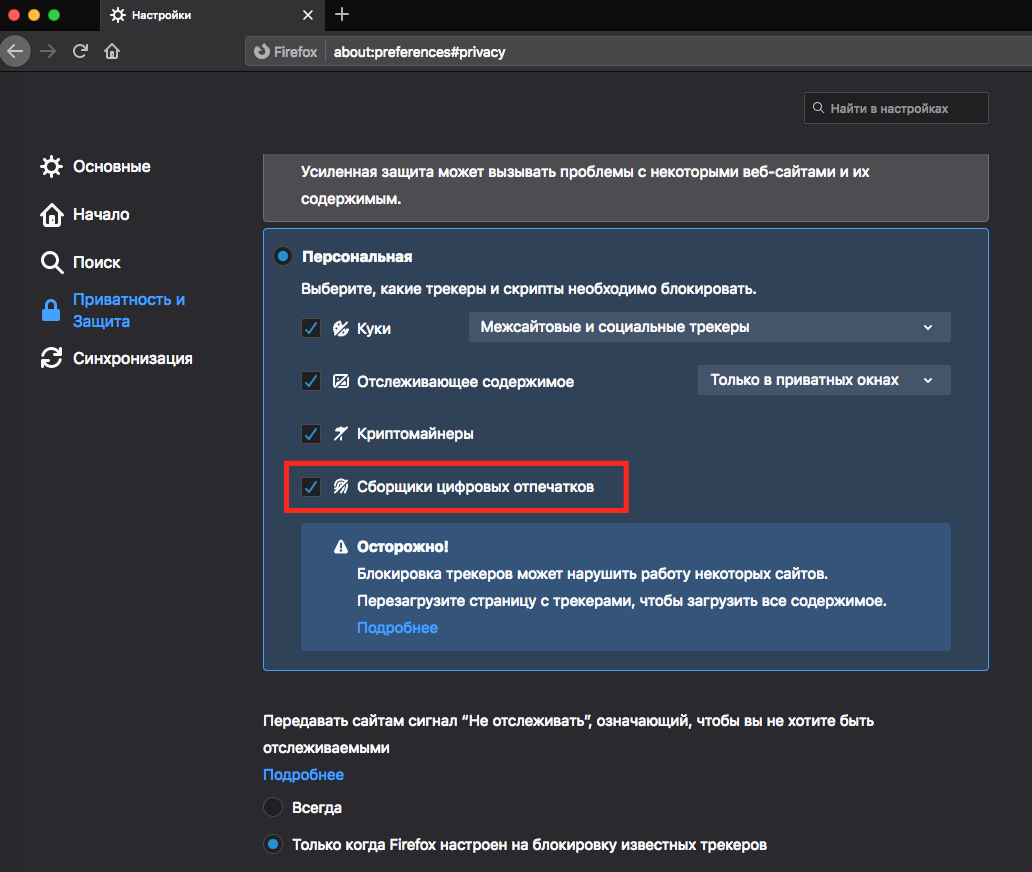
Уже сейчас пользователи могут сами активировать блокировку скриптов для снятия цифрового отпечатка. Для этого стоит зайти в настройки браузера Firefox, проследовать в раздел «Приватность и Защита» и отметить там «Сборщик цифровых отпечатков».

Стоит учитывать, что отключение скриптов для снятия отпечатка может сказаться на работе отдельных ресурсов, активно использующих эту технологию. Например, в каких-то случаях веб-страница может отдаваться некорректно.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru