



OPSWAT: Самые популярные Windows-антивирусы — Symantec, ESET, McAfee

OPSWAT: Самые популярные Windows-антивирусы — Symantec, ESET, McAfee

OPSWAT: Самые популярные Windows-антивирусы — Symantec, ESET, McAfee

Антивирусные программы компаний Symantec, ESET и McAfee на сегодняшний день являются наиболее популярными продуктами данного класса для систем Windows. Об этом говорит статистика, собранная компанией OPSWAT, разрабатывающей программное обеспечение для предприятий.

Уже более пяти лет OPSWAT собирала данные рынка антивирусных продуктов для операционных систем Windows. По словам представителей, компания получила информацию более чем от 30 тысяч организаций и домашних пользователей.

Для сбора статистики использовалось специальное бесплатное приложение, разработанное OPSWAT. Участвующие в этом клиенты устанавливали это приложение, что позволило получить достоверные данные.

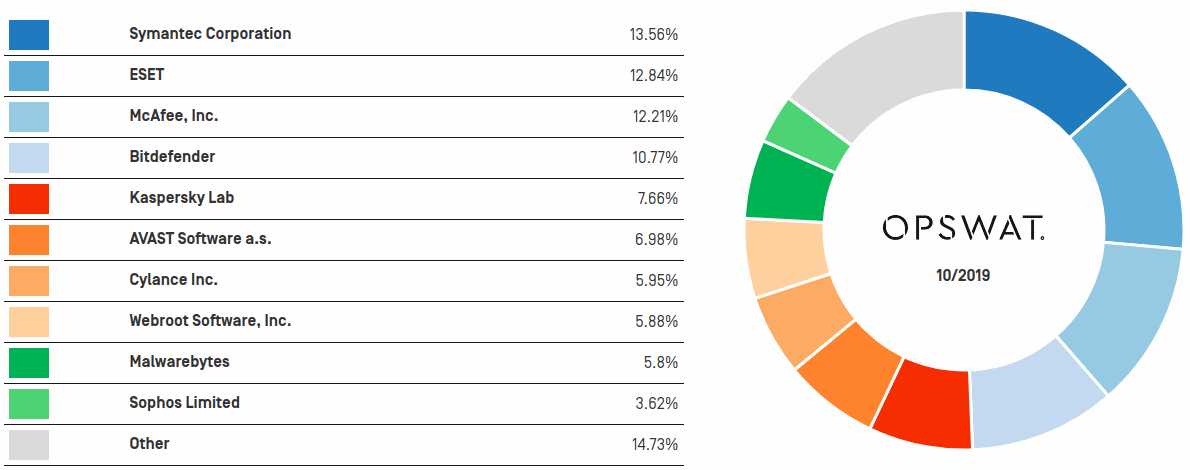
Согласно последнему отчёту OPSWAT, на сегодняшний день антивирус от Symantec занимает лидирующую позицию с долей на рынке в 13,56%. За ним идёт ESET с 12,84%, а замыкает тройку McAfee — 12,21%.

Другими вендорами, вошедшими в десятку разработчиков самых популярных антивирусов, стали: Bitdefender (10,77%), Kaspersky (7,66%), Avast (6,98%), Cylance (5,95%), Webroot (5,88%), Malwarebytes (5,8%) и Sophos (3,62%).

OPSWAT сознательно исключила из рейтинга Microsoft Defender, поскольку этот защитный продукт установлен по умолчанию практически на каждом современном компьютере под управлением Windows.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru