



Уязвимости чипа Qualcomm позволяют украсть данные с Android-устройств

Уязвимости чипа Qualcomm позволяют украсть данные с Android-устройств

Уязвимости чипа Qualcomm позволяют украсть данные с Android-устройств

Сотни миллионов устройств — особенно это касается смартфонов и планшетов на Android — находятся в зоне риска из-за серии новых опасных уязвимостей, выявленных в чипсетах Qualcomm.

О потенциальном векторе атаки сообщили исследователи компании Check Point. По словам специалистов, бреши позволяют похитить конфиденциальные данные, хранящиеся в защищённой секции.

В нормальной ситуации эта секция должна быть наиболее неприступной частью мобильного устройства. Сами уязвимости находятся в защищённой среде выполнения Qualcomm (QSEE).

QSEE представляет собой аппаратно изолированную защищённую область, основная задача которой — обеспечить безопасность конфиденциальной информации. При этом предусмотрена отдельная секция для запуска доверенных приложений.

Помимо другой персональной информации, QSEE также хранит закрытые ключи шифрования, пароли и данные банковских карт.

В нормальном рабочем процессе драйверы и приложения не могут получить доступ к защищённой области, даже если у них есть права root.

В ходе тестирования эксперты Check Point использовали устройства Samsung, LG и Motorola. В результате нашлось семь уязвимостей:

  • dxhdcp2 (LVE-SMP-190005);
  • sec_store (SVE-2019-13952);
  • authnr (SVE-2019-13949);
  • esecomm (SVE-2019-13950);
  • kmota (CVE-2019-10574);
  • tzpr25 (Samsung подтвердил);
  • prov (Motorola работает над патчем).

Исследователи утверждают, что обнаруженные бреши могут позволить атакующему следующие действия:

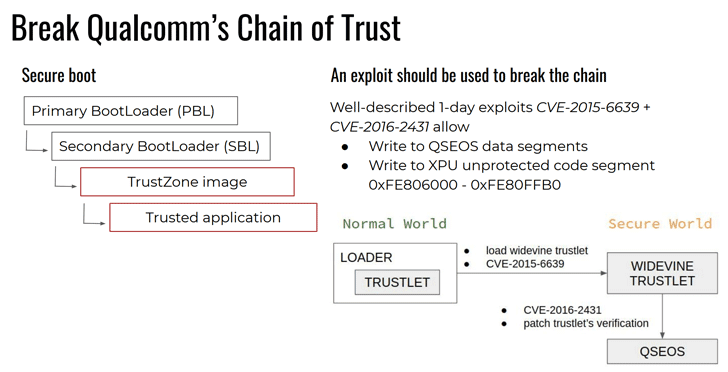
  • Запустить доверенное приложение в Normal World (актуально для Android).
  • Загрузить пропатченное доверенное приложение в Secure World (QSEE).
  • Обойти «цепочку доверия» Qualcomm.
  • Адаптировать доверенное приложение для запуска на устройстве другого производителя.
Подпишитесь на новости

На Redmi запустили iOS 16, но без связи, камер и App Store

Разработчики смогли запустить iOS 16 на Redmi Note 10 Pro и Redmi Note 12 4G. Это нативная зуагрузка системных компонентов Apple на чужом железе, без Android под ними и без эмуляции. Правда, список неработающих функций впечатляет сильнее списка работающих.

Подробности команда dipa-studio опубликовала в репозитории ios-sweet. Основой стали адаптированное ядро Apple XNU и системные компоненты iOS 16.7.16 из прошивки iPhone X.

На Redmi Note 10 Pro работают сенсор и физические кнопки, открываются настройки, пункт управления и центр уведомлений. Но выйти из приложения привычным жестом нельзя, переход на главный экран ещё не реализован.

Графического драйвера тоже нет: интерфейс рисует процессор, выдавая примерно 20-30 кадров в секунду. Не работают Wi‑Fi, Bluetooth, сотовая связь, звук, камеры и GPS. App Store и вход в Apple ID недоступны, загрузка занимает около четырёх минут.

Порт ios-topaz для Redmi Note 12 4G пока добирается только до экрана блокировки: сенсор не работает, поэтому разблокировать устройство не получается.

Авторы называют проект экспериментальным. Значительная часть механизмов безопасности отключена, установка стирает пользовательские данные Android.

RSS: Новости на портале Anti-Malware.ru