



Баг актуальной версии Firefox позволяет заблокировать браузер

Баг актуальной версии Firefox позволяет заблокировать браузер

Баг актуальной версии Firefox позволяет заблокировать браузер

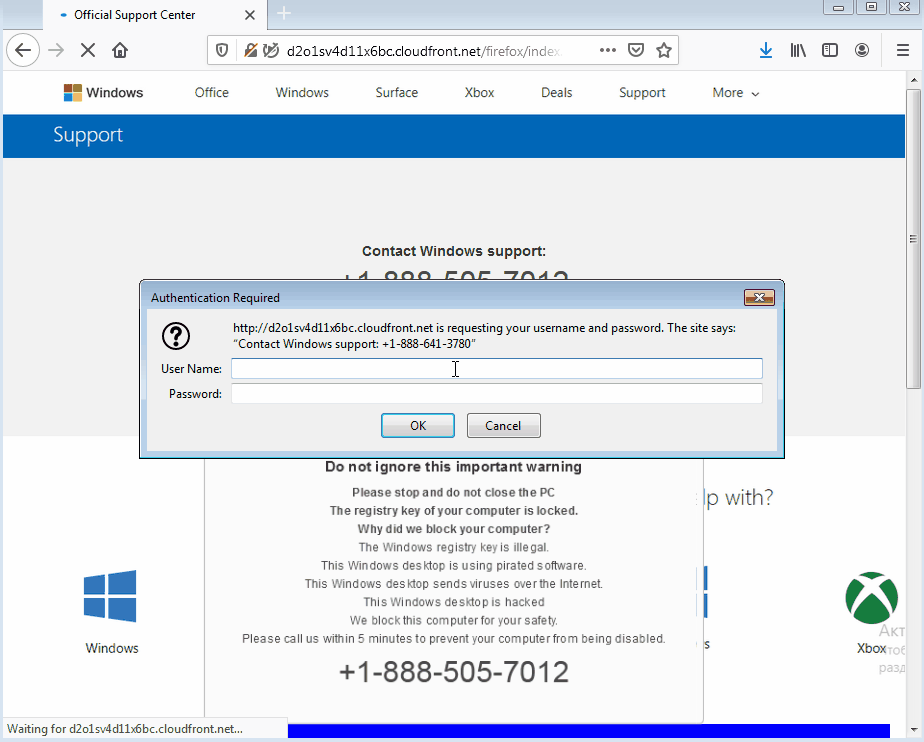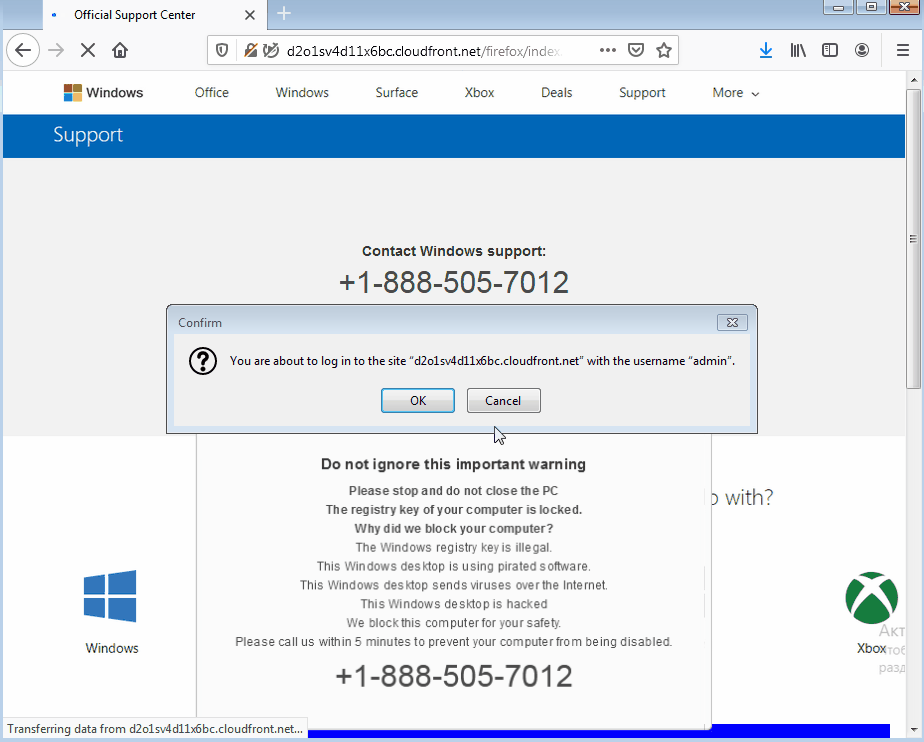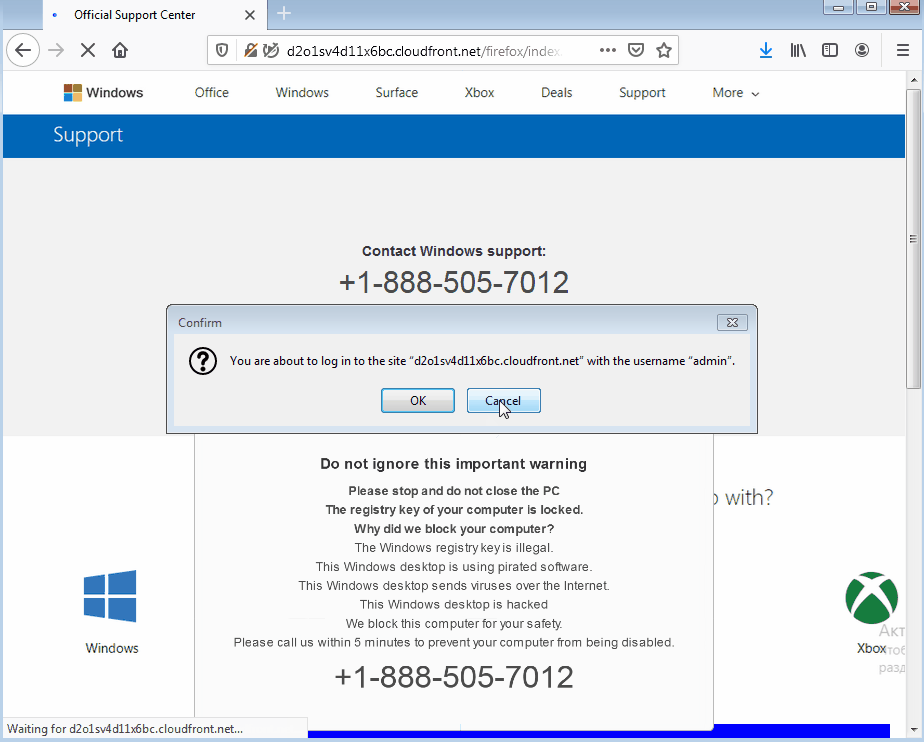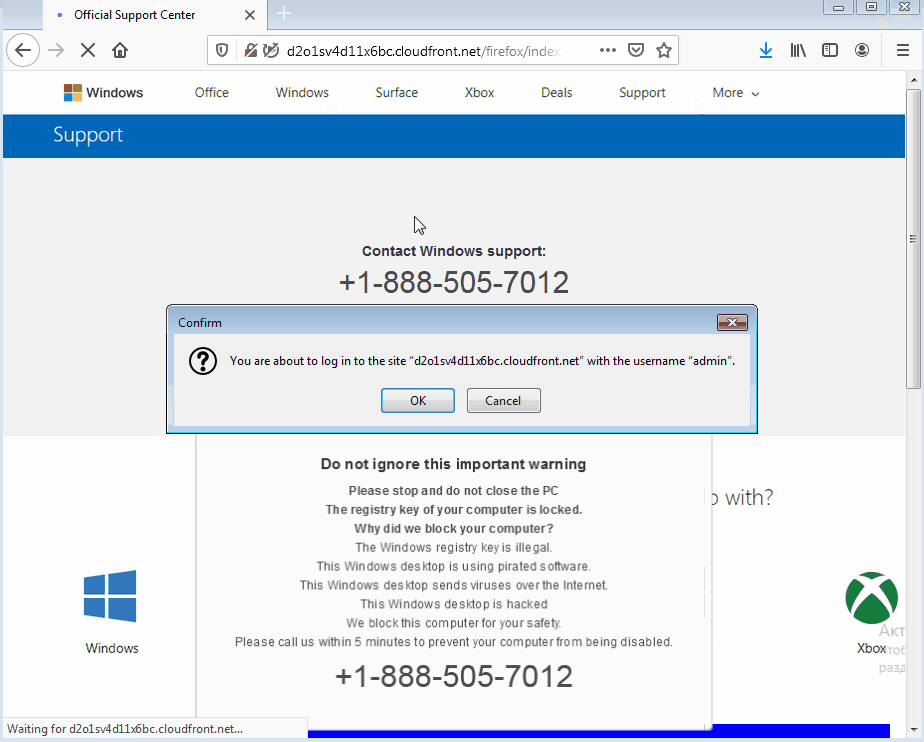
Злоумышленники активно эксплуатируют баг в актуальной версии Firefox. Ошибка позволяет заблокировать работу браузера с помощью вывода мошеннических уведомлений.

Внезапно возникающие окна сообщают пользователю, что на его компьютере установлена пиратская версия Windows.

Жертве достаточно просто посетить злонамеренный сайт, уведомления будут появляться безо всякого взаимодействия с пользователем.

«Пожалуйста, остановитесь и не выключайте компьютер... Ключ реестра вашего компьютера заблокирован. Почему мы заблокировали вашу систему? Потому что используется нелегальный ключ реестра Windows. Вы работаете на пиратской системе, которая оправляет вирусы в интернет. Ваша система взломана. Мы блокируем компьютер ради вашей безопасности», — гласит сообщение мошенников.

Далее в сообщении пользователю предлагают позвонить по бесплатному номеру в течение пяти минут. В противном случае мошенники грозят отключить компьютер.

Примечательно, что эта атака сработает как в Windows, так и в macOS. Единственный способ закрыть всплывающие окна — принудительно завершить работу браузера Firefox. Однако и здесь есть опасность, что интернет-обозреватель откроет те же вкладки, что приведёт к бесконечному циклу вывода мошеннических уведомлений.

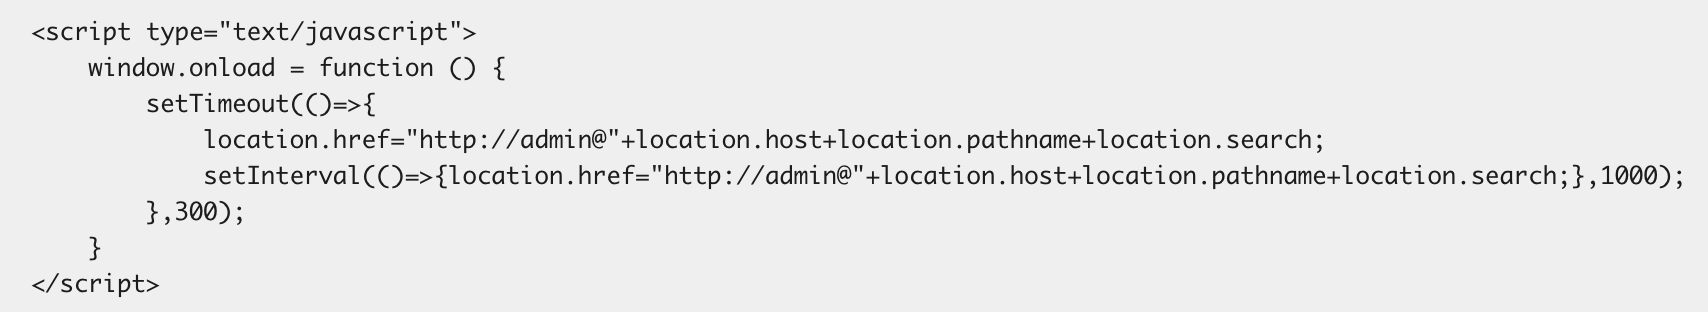
Исследователи предупреждают, что данный баг используется на нескольких сайтах, одним из которых является d2o1sv4d11x6bc[.]cloudfront[.]net/firefox/index.html. Джером Сегура из Malwarebytes предоставил код, который задействуется на злонамеренных ресурсах для атак на пользователей Firefox:

Также Сегура сообщил компании о проблеме через баг-трекер. Специалисты Mozilla работают над патчем для этого бага.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru