



7,5 млн записей пользователей Adobe Creative лежали открытыми в Сети

7,5 млн записей пользователей Adobe Creative лежали открытыми в Сети

7,5 млн записей пользователей Adobe Creative лежали открытыми в Сети

У Adobe есть база данных Elasticsearch, содержащая 7,5 миллионов записей, принадлежащих пользователям Adobe Creative Cloud. Кеш этой базы никак не был защищён, что позволяло любому получить доступ к информации клиентов. Нужно было только знать, где искать.

Справедливости ради стоит отметить, что пользовательские данные не были слишком конфиденциальными, однако с их помощью злоумышленники могли бы организовать более продуманные фишинговые кампании.

Боб Дьяченко, исследователь в области безопасности, заявил, что пользовательская информация лежала открытой около недели. Специалист сообщил Adobe о проблеме ещё 19 октября, в тот же день компания приняла меры.

Команда Comparitech утончила, что паролей или платёжной информации в открытом доступе не было.

На сегодняшний день непонятно, нашёл ли кто-нибудь БД с данными пользователей. Но если всё же злоумышленники вышли на базу, они точно попытаются организовать кампанию целевого фишинга.

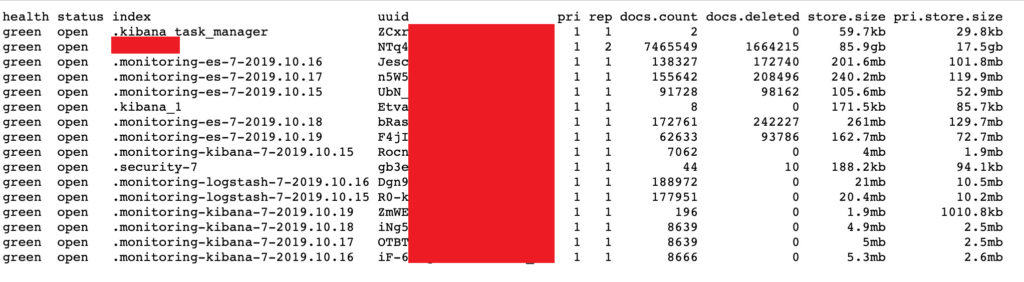
По словам обнаруживших утечку экспертов, размер базы кеша был близок к 86 Гб.

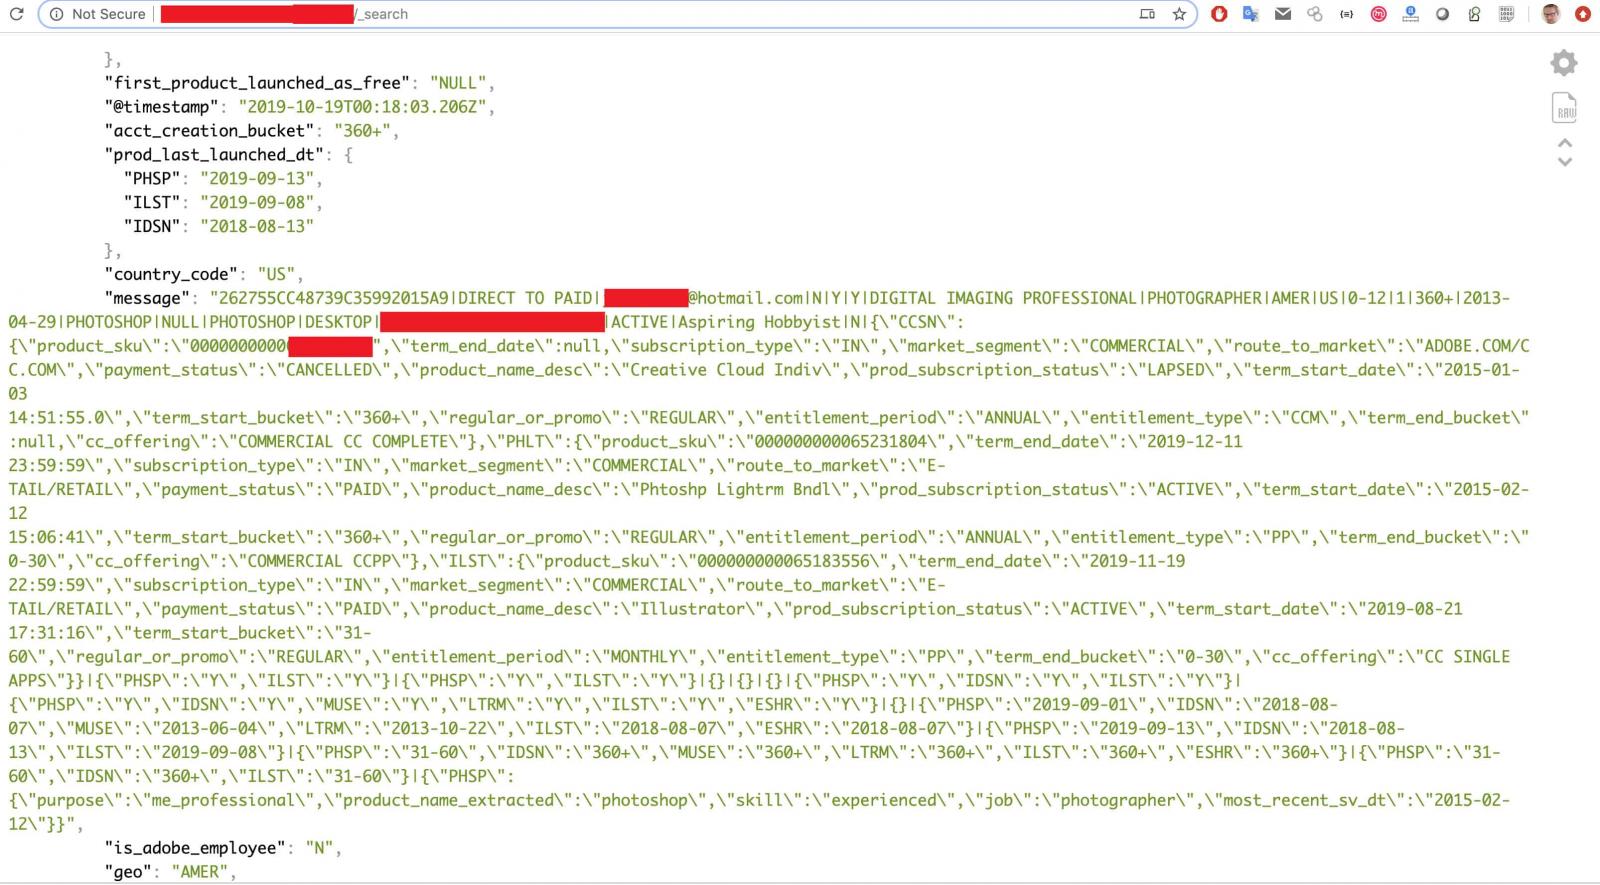
Дьяченко поделился скриншотом, на котором видно, какие именно данные лежали открытыми: адреса электронной почты, дата создания аккаунта, используемые клиентом продукты и статус оплаты.

Помимо этого, была и менее важная информация: статус подписки, является пользователь сотрудников Adobe, идентификатор пользователя, страна проживания и время последнего входа в учётную запись.

Сама компания уже успела опубликовать официальное заявление, в котором объясняется, что база данных была частью прототипа окружающей среды.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru