



Уязвимость PHP 7 активно используется в атаках на NGINX-серверы

Уязвимость PHP 7 активно используется в атаках на NGINX-серверы

Уязвимость PHP 7 активно используется в атаках на NGINX-серверы

Киберпреступники активно эксплуатируют уязвимость в PHP 7, о чём сообщили исследователи Bad Packets. К счастью, недавно вышел патч, устраняющий эту брешь. Используя эту проблему безопасности в атаках, злоумышленники могут удалённо выполнить код.

Учитывая, насколько PHP популярен в современном сайтостроении, многие ресурсы в Сети могут оказаться в опасности.

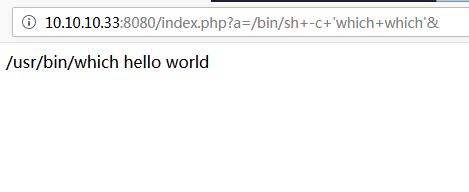
Специалисты присвоили уязвимости идентификатор CVE-2019-11043. Потенциальный атакующий может запустить на сервере команды, задействовав всего лишь специальный URL. Эксплуатация бреши не создаст никаких проблем, любому желающему уже доступен код эксплойта на GitHub.

«PoC-скрипт способен отправить на атакуемый сервер запрос, позволяющий выяснить, уязвим ли он. Как только желаемая цель будет установлена, атакующие смогут отправить специально сформированные запросы, содержащие в URL "?a="», — объясняют эксперты в области кибербезопасности.

Есть ещё один положительный момент: не все веб-серверы можно атаковать с помощью вышеупомянутой дыры. Под угрозой только NGINX-серверы с включённым PHP-FPM.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru