



Уязвимость PHP 7 активно используется в атаках на NGINX-серверы

Уязвимость PHP 7 активно используется в атаках на NGINX-серверы

Уязвимость PHP 7 активно используется в атаках на NGINX-серверы

Киберпреступники активно эксплуатируют уязвимость в PHP 7, о чём сообщили исследователи Bad Packets. К счастью, недавно вышел патч, устраняющий эту брешь. Используя эту проблему безопасности в атаках, злоумышленники могут удалённо выполнить код.

Учитывая, насколько PHP популярен в современном сайтостроении, многие ресурсы в Сети могут оказаться в опасности.

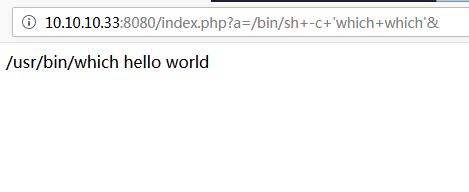
Специалисты присвоили уязвимости идентификатор CVE-2019-11043. Потенциальный атакующий может запустить на сервере команды, задействовав всего лишь специальный URL. Эксплуатация бреши не создаст никаких проблем, любому желающему уже доступен код эксплойта на GitHub.

«PoC-скрипт способен отправить на атакуемый сервер запрос, позволяющий выяснить, уязвим ли он. Как только желаемая цель будет установлена, атакующие смогут отправить специально сформированные запросы, содержащие в URL "?a="», — объясняют эксперты в области кибербезопасности.

Есть ещё один положительный момент: не все веб-серверы можно атаковать с помощью вышеупомянутой дыры. Под угрозой только NGINX-серверы с включённым PHP-FPM.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru