



Уязвимость PHP 7 активно используется в атаках на NGINX-серверы

Уязвимость PHP 7 активно используется в атаках на NGINX-серверы

Уязвимость PHP 7 активно используется в атаках на NGINX-серверы

Киберпреступники активно эксплуатируют уязвимость в PHP 7, о чём сообщили исследователи Bad Packets. К счастью, недавно вышел патч, устраняющий эту брешь. Используя эту проблему безопасности в атаках, злоумышленники могут удалённо выполнить код.

Учитывая, насколько PHP популярен в современном сайтостроении, многие ресурсы в Сети могут оказаться в опасности.

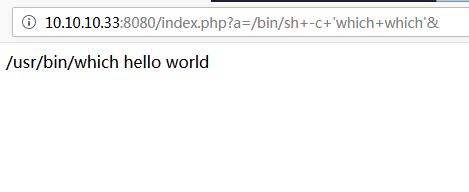
Специалисты присвоили уязвимости идентификатор CVE-2019-11043. Потенциальный атакующий может запустить на сервере команды, задействовав всего лишь специальный URL. Эксплуатация бреши не создаст никаких проблем, любому желающему уже доступен код эксплойта на GitHub.

«PoC-скрипт способен отправить на атакуемый сервер запрос, позволяющий выяснить, уязвим ли он. Как только желаемая цель будет установлена, атакующие смогут отправить специально сформированные запросы, содержащие в URL "?a="», — объясняют эксперты в области кибербезопасности.

Есть ещё один положительный момент: не все веб-серверы можно атаковать с помощью вышеупомянутой дыры. Под угрозой только NGINX-серверы с включённым PHP-FPM.

Подпишитесь на новости

Codex и Kimi провалили задачи после перевода промптов на русский

Попросили ИИ исправить код по-русски, а он сразу же решил обойтись без интернета и начал придумывать решение. Такое поведение заметила автор проекта worklore Валентина Конюхова: в её эксперименте Codex и Kimi K3.1 пропускали поиск, которым пользовались при англоязычных заданиях.

Подробности и методику она опубликовала на Хабре.

Автор провела 1350 прогонов: шесть задач, девять конфигураций агентов, задания на русском и английском (с подсказками и без них). У всех был доступ в интернет.

На одной задаче Codex с низким уровнем рассуждений нашёл нужный формат на форуме и справился во всех пяти англоязычных прогонах.


С русским заданием он ни разу не обратился в Сеть и получил ноль успешных решений. У Kimi K3.1 похожий провал произошёл на задаче с OAuth.

Зато заметка с нужным фактом возвращала результат до пяти успешных результатов из пяти. В среднем подсказки повышали успешность на 33 процентных пункта для английских заданий и на 39 — для русских. Язык самой заметки почти ничего не менял.


Стоит учитывать, что задач в примере было всего шесть, повторов немного, а причину изменения поведения автор не проверяла. Но на всякий случай смотрите в логи, искал ли агент ответ.

RSS: Новости на портале Anti-Malware.ru