



Уязвимость PHP 7 активно используется в атаках на NGINX-серверы

Уязвимость PHP 7 активно используется в атаках на NGINX-серверы

Уязвимость PHP 7 активно используется в атаках на NGINX-серверы

Киберпреступники активно эксплуатируют уязвимость в PHP 7, о чём сообщили исследователи Bad Packets. К счастью, недавно вышел патч, устраняющий эту брешь. Используя эту проблему безопасности в атаках, злоумышленники могут удалённо выполнить код.

Учитывая, насколько PHP популярен в современном сайтостроении, многие ресурсы в Сети могут оказаться в опасности.

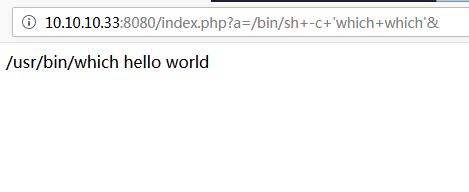
Специалисты присвоили уязвимости идентификатор CVE-2019-11043. Потенциальный атакующий может запустить на сервере команды, задействовав всего лишь специальный URL. Эксплуатация бреши не создаст никаких проблем, любому желающему уже доступен код эксплойта на GitHub.

«PoC-скрипт способен отправить на атакуемый сервер запрос, позволяющий выяснить, уязвим ли он. Как только желаемая цель будет установлена, атакующие смогут отправить специально сформированные запросы, содержащие в URL "?a="», — объясняют эксперты в области кибербезопасности.

Есть ещё один положительный момент: не все веб-серверы можно атаковать с помощью вышеупомянутой дыры. Под угрозой только NGINX-серверы с включённым PHP-FPM.

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru