



Атака CPDoS использует CDN для создания видимости сбоя в работе сайта

Атака CPDoS использует CDN для создания видимости сбоя в работе сайта

Атака CPDoS использует CDN для создания видимости сбоя в работе сайта

Два специалиста из Технического университета в Кёльне продемонстрировали новый тип веб-атак, с помощью которого злоумышленник может заставить CDN (сеть доставки содержимого, Content Delivery Network) отдавать страницы с ошибкой вместо легитимных сайтов.

Новый вид атак получил имя CPDoS (Cache-Poisoned Denial-of-Service). Исследователи выявили три возможных варианта CPDoS, состоятельность которых была доказана на деле (в отличие от большинства атак, завязанных на веб-кеше).

Как объяснили эксперты, CPDoS нацелена на две современные составляющие сетевого взаимодействия: веб-серверы и CDN. На первых хранятся сайты и их контент в первозданном виде, вторые — хранят кешированную копию ресурса, которая обновляется только через определённые интервалы.

Таким образом, можно с уверенностью сказать, что CDN является одним из ключевых компонентов современного интернета. Атаки на инфраструктуру CDN могут привести к крайне печальным последствиям и сказаться на доступности того или иного веб-сайта.

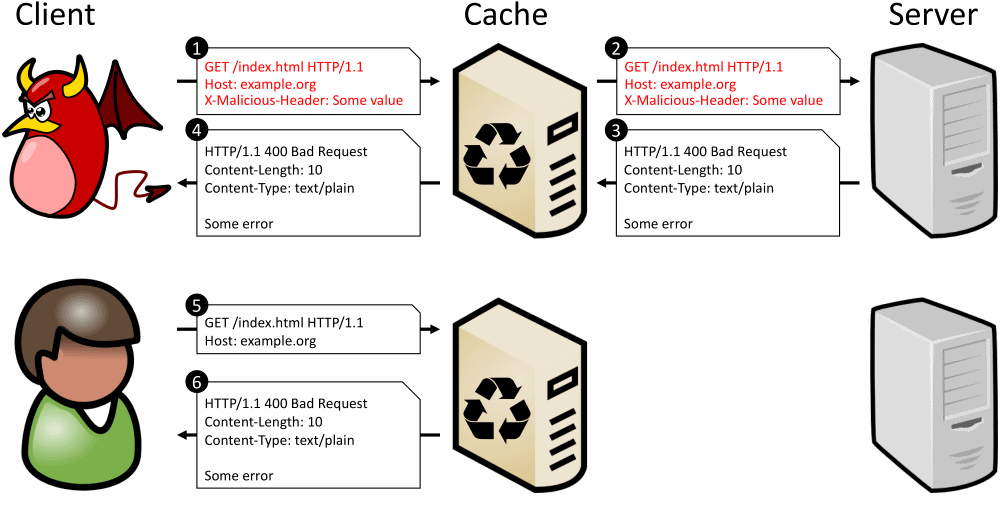
Открытая специалистами форма атаки CPDoS (PDF) действует по следующему алгоритму:

  1. Атакующий подключается к сайту и старается привести к тому, что его запрос сгенерирует новую CDN-запись.
  2. Запрос злоумышленника содержит вредоносный HTTP-заголовок очень большого размера.
  3. CDN даёт этому заголовку пройти к легитимному сайту, после чего генерируется веб-страница для кеша CDN.
  4. Чрезмерно большой заголовок приводит к сбою в работе сервера.
  5. Сервер отдаёт страницу с ошибкой 400 «Bad Request».
  6. Страница с ошибкой кешируется системой CDN.
  7. Другие пользователи, попадая на сайт, видят ошибку.
  8. В результате создаётся ложное впечатление неработоспособности сайта.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru