



Китайские киберпреступники атакуют Microsoft SQL Server новым бэкдором

Китайские киберпреступники атакуют Microsoft SQL Server новым бэкдором

Китайские киберпреступники атакуют Microsoft SQL Server новым бэкдором

Новая вредоносная программа, созданная китайскими правительственными киберпреступниками Winnti Group, используется для атак на системы Microsoft SQL Server (MSSQL). Операции злоумышленников обнаружили исследователи антивирусной компании ESET.

Разработанный китайскими хакерами вредоносный инструмент получил имя skip-2.0, с его помощью атакующие помещали на серверы MSSQL Server 11 и 12 бэкдор, позволяющий использовать любой аккаунт с помощью так называемого «магического пароля».

Помимо этого, skip-2.0 вполне успешно справляется с задачей сокрытия злонамеренной активности. То есть обнаружить действия преступников по логам не получится.

«Этот бэкдор позволяет оператору не только закрепиться в системе жертвы, используя специальный пароль, но и оставаться в тени — за это отвечают дополнительные механизмы», — пишут эксперты ESET.

Имя Winnti Group используется для описания ряда правительственных киберпреступников из Китая, которые делят один вредоносный код. Атаки этого объединения наблюдаются с 2011 года.

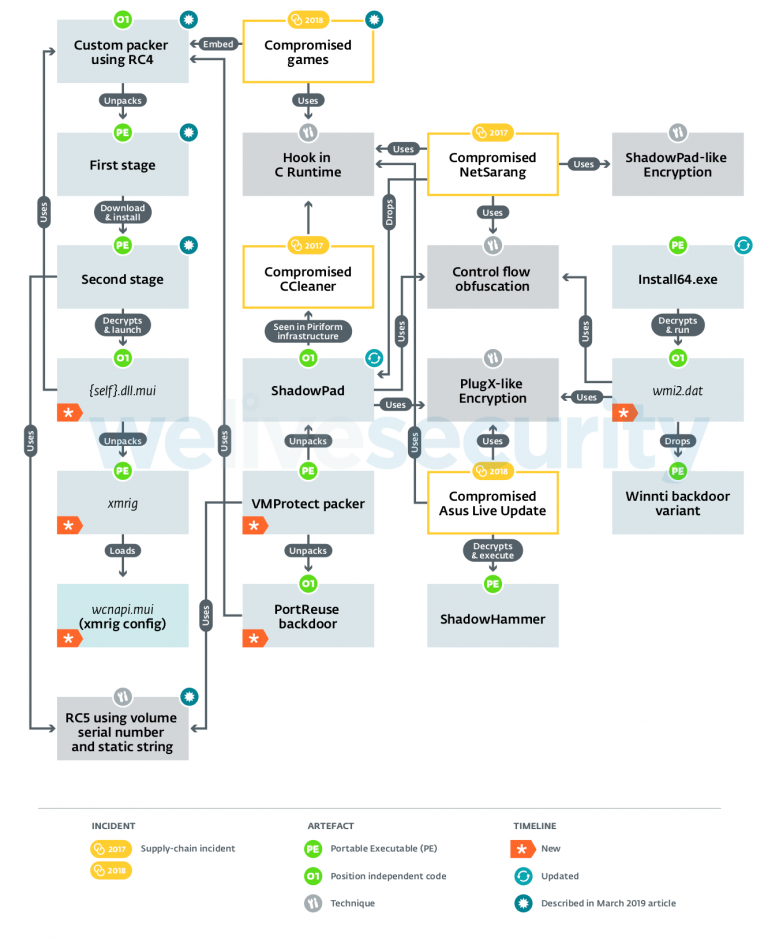
В процессе исследования нового бэкдора специалисты ESET обнаружили, что skip-2.0 связан с другими вредоносными программами Winnti Group: PortReuse и ShadowPad. Все три зловреда используют один лаунчер и упаковщик кода.

Несмотря на то, что атакуемые версии MSSQL Server 11 и 12 довольно старые (2012 и 2014 года соответственно), они, по данным ESET, самые распространённые на данный момент.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru