



Злоумышленники взломали серверы NordVPN, TorGuard и OpenVPN

Злоумышленники взломали серверы NordVPN, TorGuard и OpenVPN

Злоумышленники взломали серверы NordVPN, TorGuard и OpenVPN

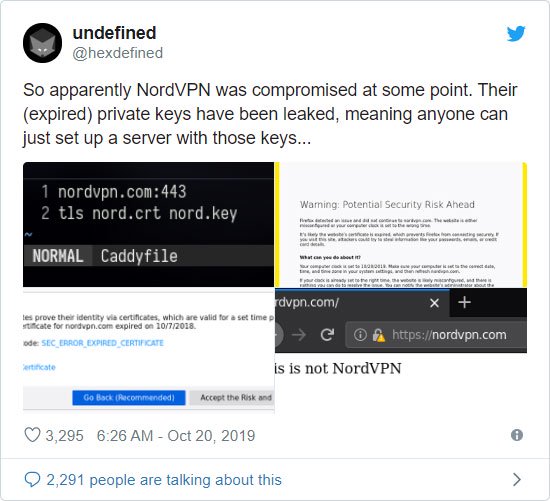
Киберпреступники взломали серверы, принадлежащие NordVPN и TorGuard VPN. В результате успешной атаки были похищены закрытые ключи сертификатов, защищающих конфигурационные файлы.

Первым об инциденте сообщил исследователь, известный в Twitter под именем @hexdefined. По его словам, хакеры скомпрометировали NordVPN, а закрытые ключи сертификатов опубликовали в Сети.

Чем опасна утечка закрытых ключей — в теории атакующий может использовать их для создания вредоносной копии сайта NordVPN, легитимность которой будет подкреплять валидный сертификат.

Более продвинутые киберпреступники вполне могут использовать ключ для совершения атаки «Человек посередине», что позволит вклиниться в зашифрованные коммуникации.

Представители NordVPN опубликовали официальное заявление относительно взлома. В нем компания утверждает, что атакующий смог получить доступ к серверам через удалённый инструмент для управления, установленный дата-центром.

Чуть позже в Twitter-аккаунте поставщика OpenVPN была опубликована ссылка на пост 8chan, где некий хакер уверял, что у него есть полный root-доступ к серверам NordVPN, TorGuard, и VikingVPN.

Злоумышленник получил также ключи и конфигурационные файлы OpenVPN.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru