



Приложение для автомобилей Mercedes-Benz раскрывало данные пользователей

Приложение для автомобилей Mercedes-Benz раскрывало данные пользователей

Приложение для автомобилей Mercedes-Benz раскрывало данные пользователей

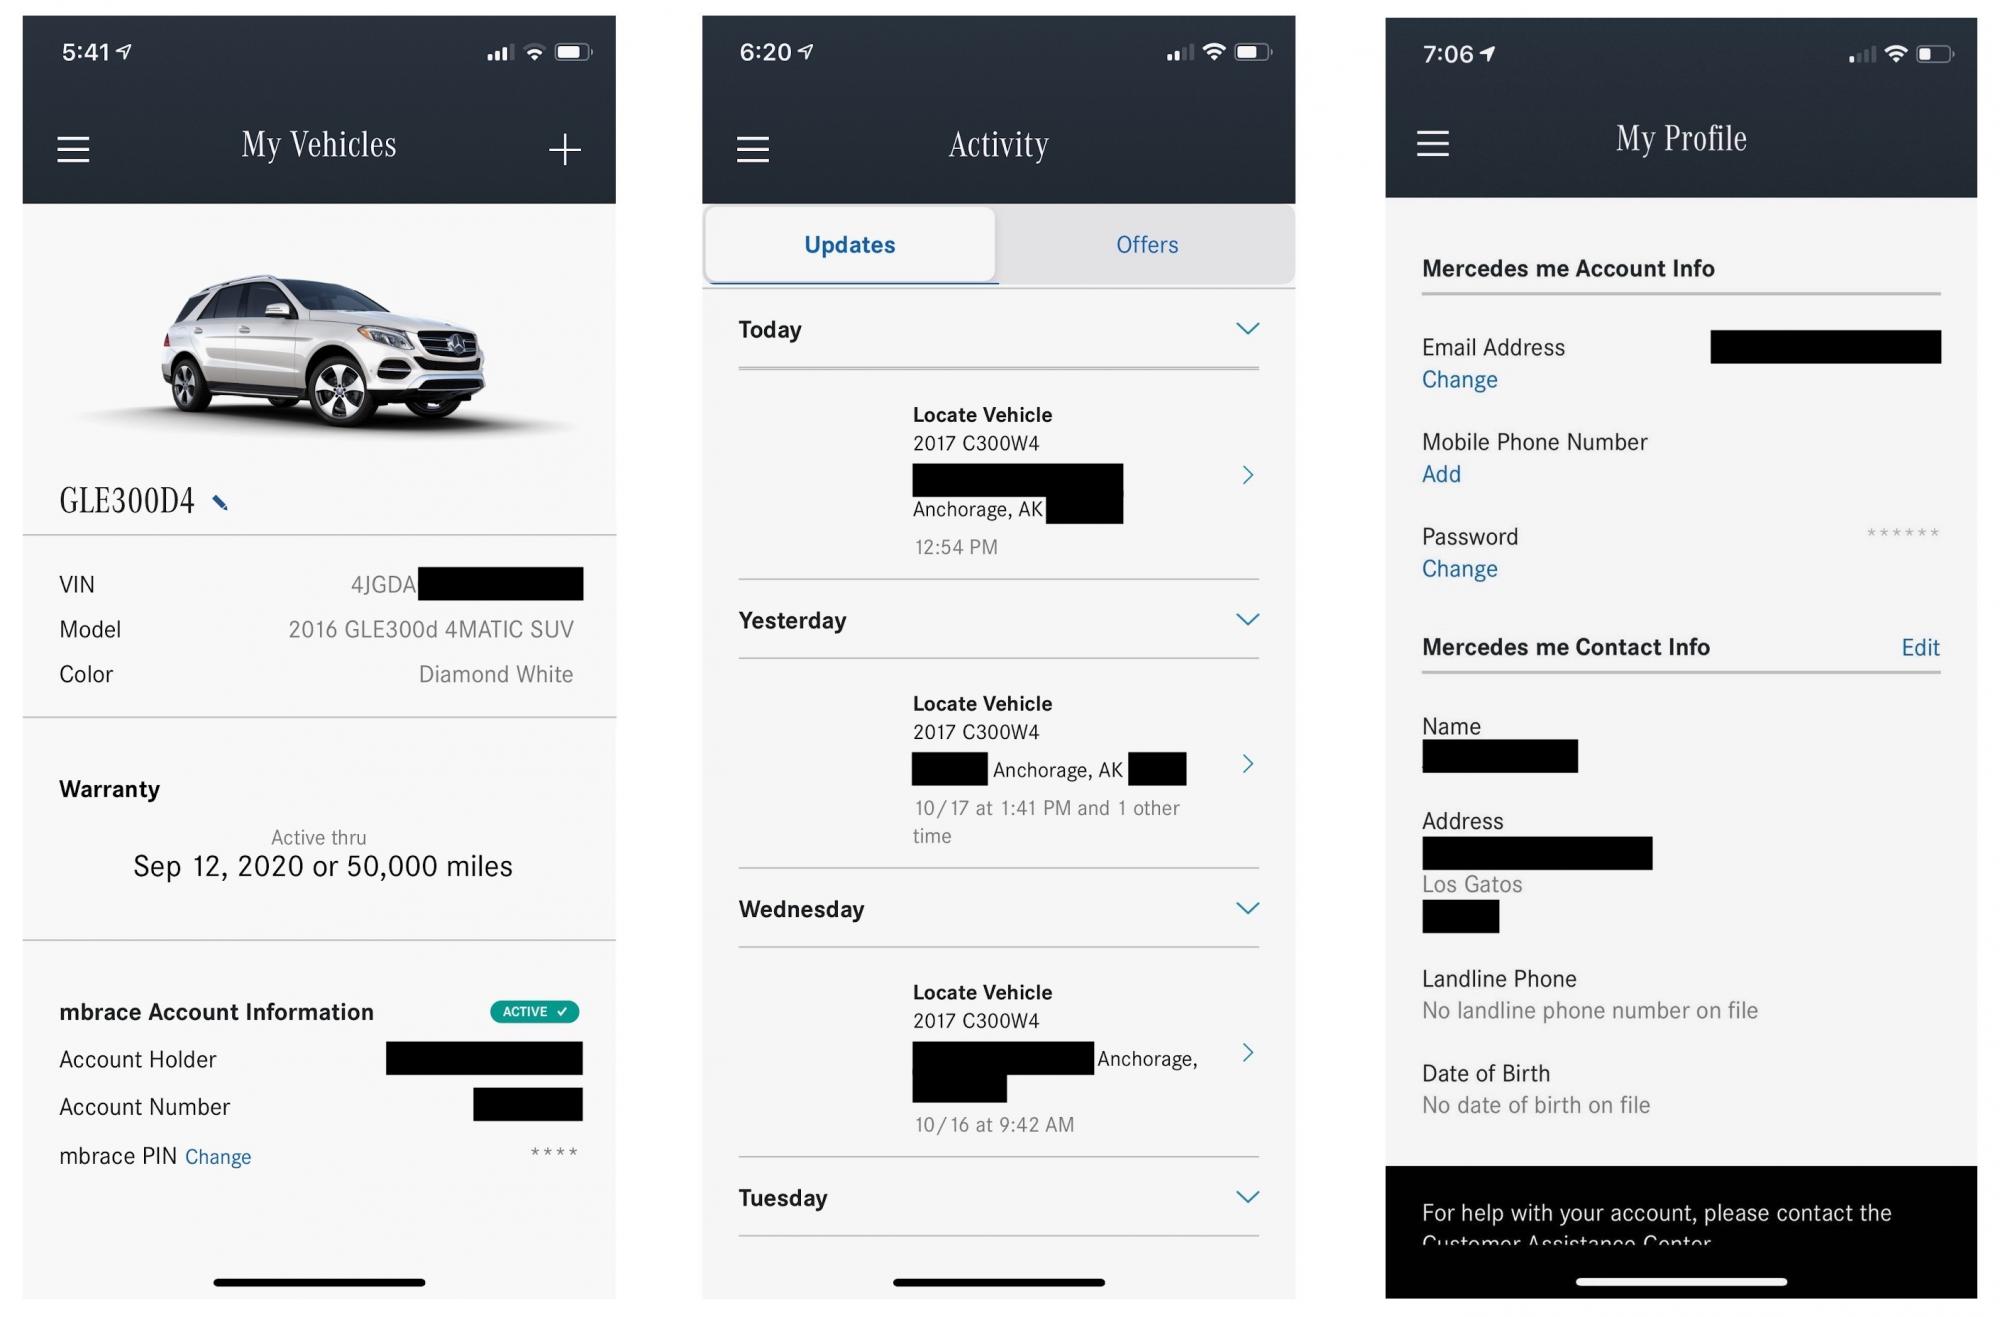
Владельцы машин Mercedes-Benz утверждают, что приложение, используемое для удалённой разблокировки, запуска двигателя и определения местоположения автомобиля, сливало данные аккаунтов и транспортных средств, принадлежащих другим людям.

Два автолюбителя, столкнувшиеся с этой ситуацией, заявили, что приложение для подключённых машин производителя Mercedes-Benz отображало информацию других людей. В результате они смогли просмотреть имена, недавнюю активность, телефонные номера и другие данные владельцев автомашин.

Подобные приложения стараются разрабатывать все известные производители автомобилей. Они подключаются к машине и позволяют владельцам находить её, а также удалённо блокировать и разблокировать транспортное средство. Помимо этого, можно глушить или запускать двигатель с помощью этих программ.

Само собой, процесс разработки и факт подключения автомобиля к Сети создаёт определённые риски безопасности. В прошлом уязвимости позволяли удалённо взламывать машины или отслеживать их перемещение.

В случае последней проблемы с автомобилями Mercedes пользователи столкнулись с непреднамеренным раскрытием данных владельцев автомобилей. Двое жителей Сиэтла рассказали, что их приложение выдавало информацию учётных записей, принадлежащих совершенно другим людям.

Отслеживать местоположение незнакомых пользователей в реальном времени программа не позволяла, однако можно было ознакомиться с последними действиями людей: где они были недавно, какие места посещали.

Автолюбители связались с представителями Mercedes-Benz, которые посоветовали удалить приложение до тех пор, пока разработчики не выпустят обновлённую версию.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru