



Приложение для автомобилей Mercedes-Benz раскрывало данные пользователей

Приложение для автомобилей Mercedes-Benz раскрывало данные пользователей

Приложение для автомобилей Mercedes-Benz раскрывало данные пользователей

Владельцы машин Mercedes-Benz утверждают, что приложение, используемое для удалённой разблокировки, запуска двигателя и определения местоположения автомобиля, сливало данные аккаунтов и транспортных средств, принадлежащих другим людям.

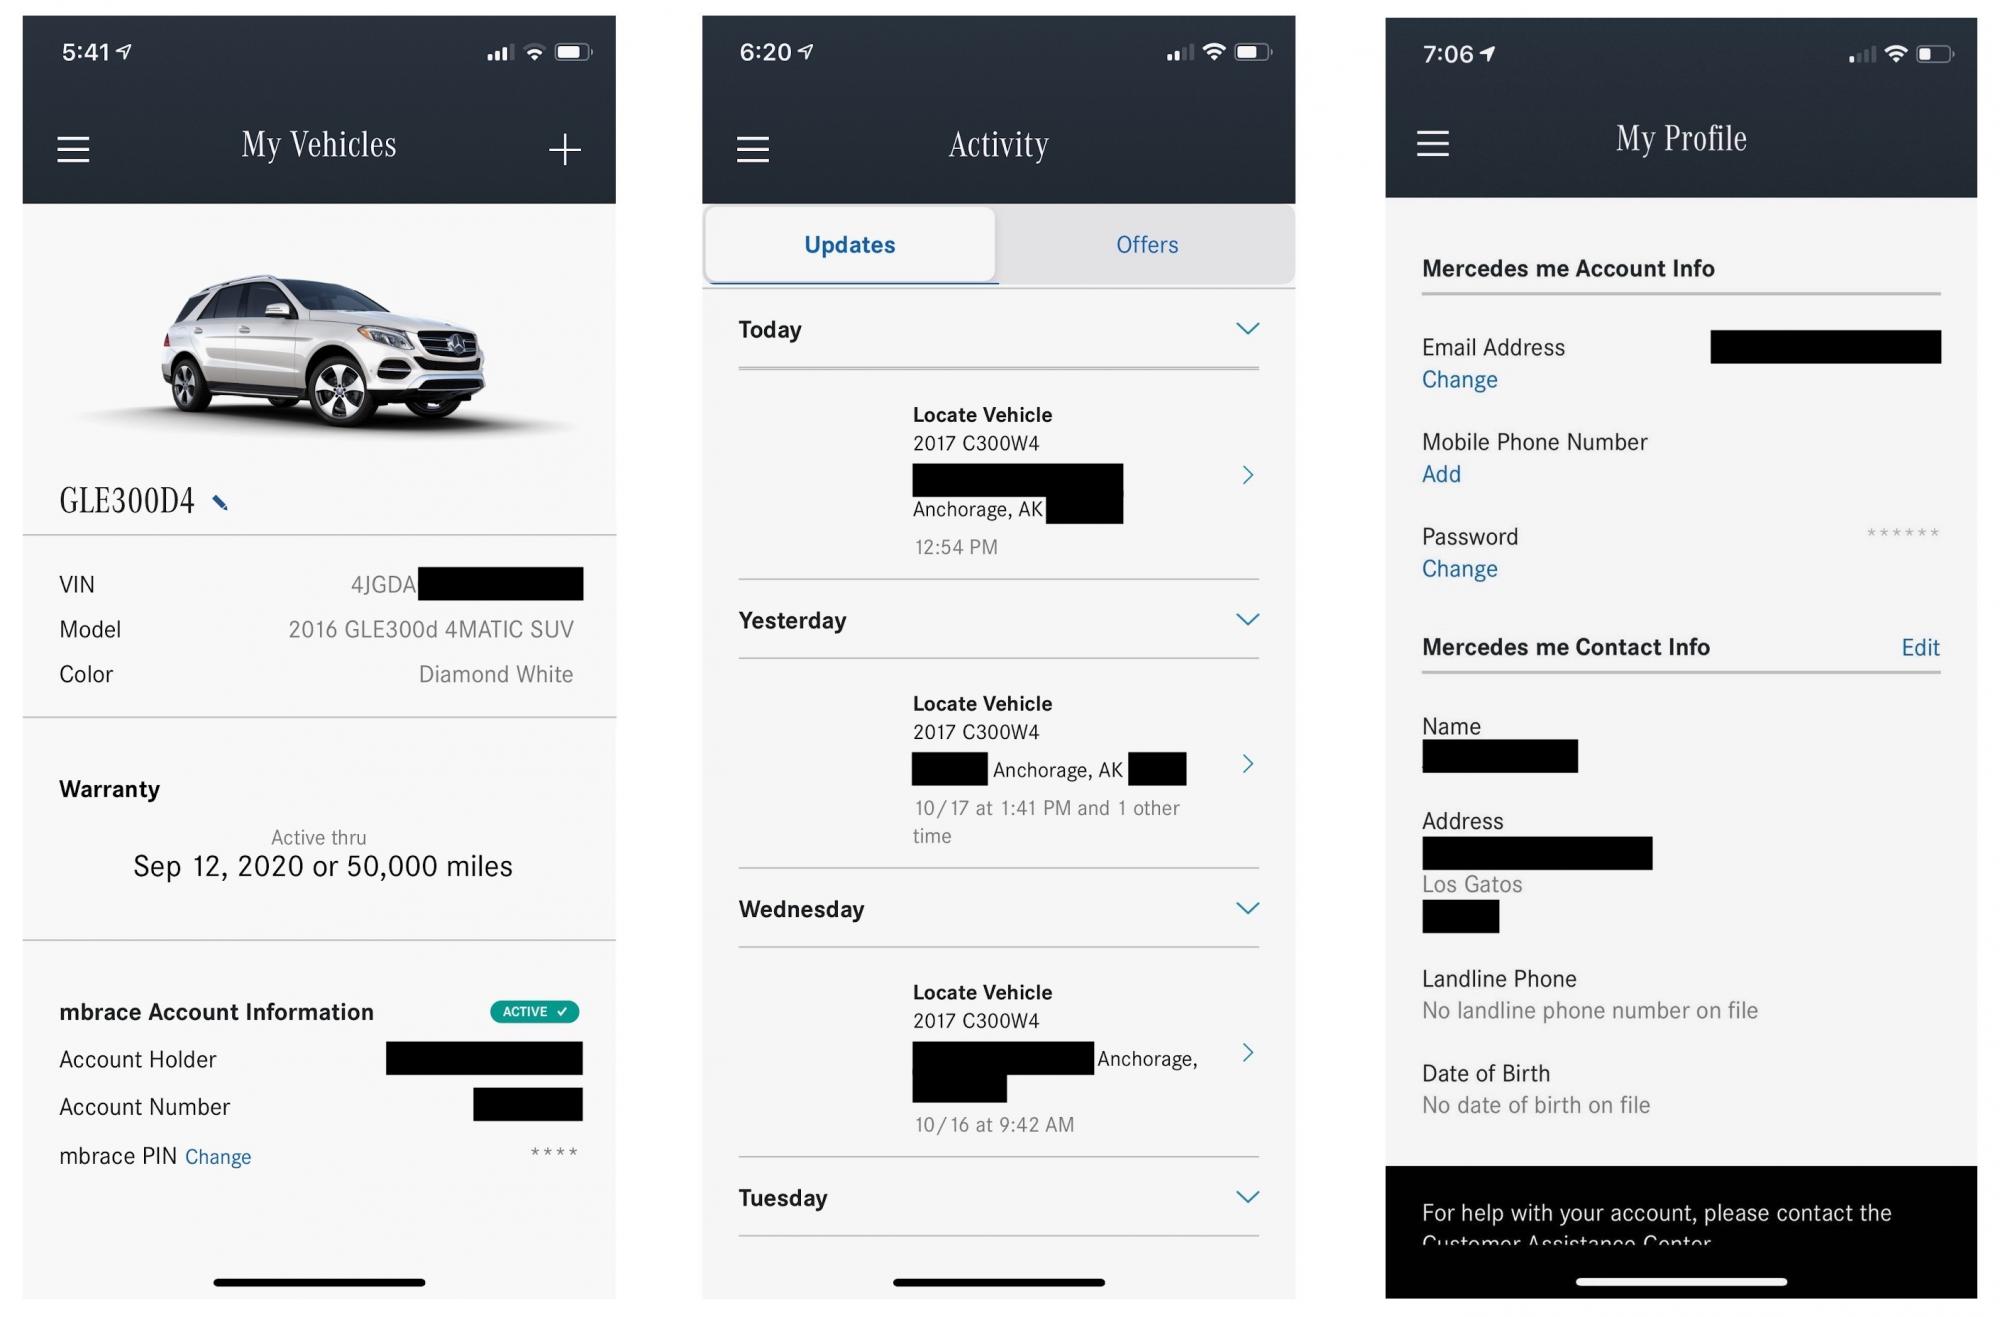
Два автолюбителя, столкнувшиеся с этой ситуацией, заявили, что приложение для подключённых машин производителя Mercedes-Benz отображало информацию других людей. В результате они смогли просмотреть имена, недавнюю активность, телефонные номера и другие данные владельцев автомашин.

Подобные приложения стараются разрабатывать все известные производители автомобилей. Они подключаются к машине и позволяют владельцам находить её, а также удалённо блокировать и разблокировать транспортное средство. Помимо этого, можно глушить или запускать двигатель с помощью этих программ.

Само собой, процесс разработки и факт подключения автомобиля к Сети создаёт определённые риски безопасности. В прошлом уязвимости позволяли удалённо взламывать машины или отслеживать их перемещение.

В случае последней проблемы с автомобилями Mercedes пользователи столкнулись с непреднамеренным раскрытием данных владельцев автомобилей. Двое жителей Сиэтла рассказали, что их приложение выдавало информацию учётных записей, принадлежащих совершенно другим людям.

Отслеживать местоположение незнакомых пользователей в реальном времени программа не позволяла, однако можно было ознакомиться с последними действиями людей: где они были недавно, какие места посещали.

Автолюбители связались с представителями Mercedes-Benz, которые посоветовали удалить приложение до тех пор, пока разработчики не выпустят обновлённую версию.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru