



Приложение для автомобилей Mercedes-Benz раскрывало данные пользователей

Приложение для автомобилей Mercedes-Benz раскрывало данные пользователей

Приложение для автомобилей Mercedes-Benz раскрывало данные пользователей

Владельцы машин Mercedes-Benz утверждают, что приложение, используемое для удалённой разблокировки, запуска двигателя и определения местоположения автомобиля, сливало данные аккаунтов и транспортных средств, принадлежащих другим людям.

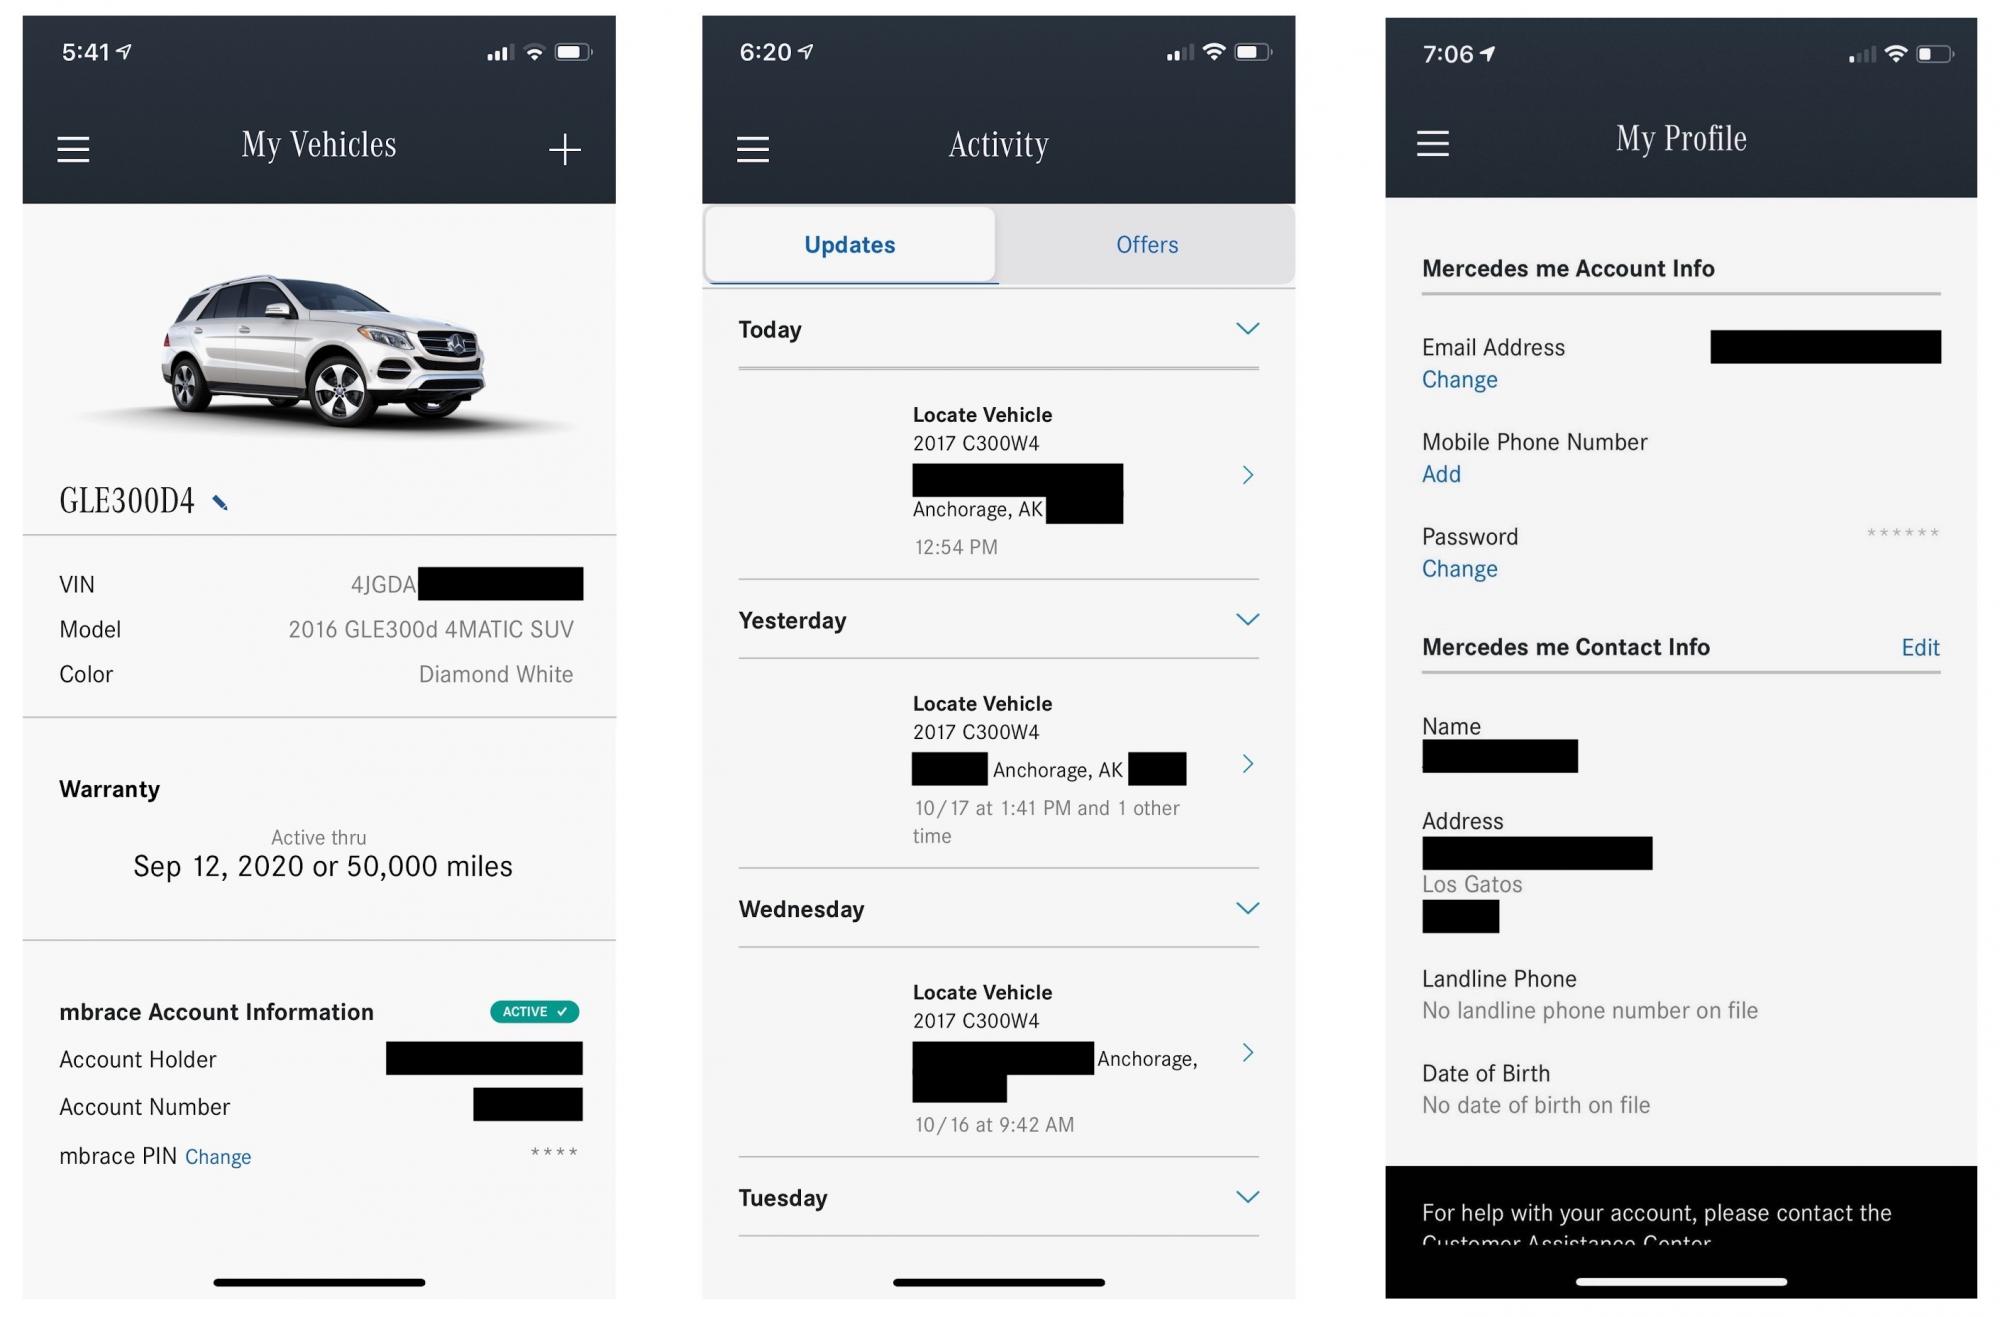
Два автолюбителя, столкнувшиеся с этой ситуацией, заявили, что приложение для подключённых машин производителя Mercedes-Benz отображало информацию других людей. В результате они смогли просмотреть имена, недавнюю активность, телефонные номера и другие данные владельцев автомашин.

Подобные приложения стараются разрабатывать все известные производители автомобилей. Они подключаются к машине и позволяют владельцам находить её, а также удалённо блокировать и разблокировать транспортное средство. Помимо этого, можно глушить или запускать двигатель с помощью этих программ.

Само собой, процесс разработки и факт подключения автомобиля к Сети создаёт определённые риски безопасности. В прошлом уязвимости позволяли удалённо взламывать машины или отслеживать их перемещение.

В случае последней проблемы с автомобилями Mercedes пользователи столкнулись с непреднамеренным раскрытием данных владельцев автомобилей. Двое жителей Сиэтла рассказали, что их приложение выдавало информацию учётных записей, принадлежащих совершенно другим людям.

Отслеживать местоположение незнакомых пользователей в реальном времени программа не позволяла, однако можно было ознакомиться с последними действиями людей: где они были недавно, какие места посещали.

Автолюбители связались с представителями Mercedes-Benz, которые посоветовали удалить приложение до тех пор, пока разработчики не выпустят обновлённую версию.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru