



Microsoft устранила баг повышения прав в Windows 10 Update Assistant

Microsoft устранила баг повышения прав в Windows 10 Update Assistant

Microsoft устранила баг повышения прав в Windows 10 Update Assistant

Microsoft выпустила новую версию Windows 10 Update Assistant, чтобы устранить уязвимость, приводящую к локальному повышению прав. Однако для установки патча сначала придётся деинсталлировать программу, а потом скачать последнюю версию.

Windows 10 Update Assistant представляет собой программу, задача которой — помогать пользователям скачивать последние версии Windows 10 и обновлять операционную систему.

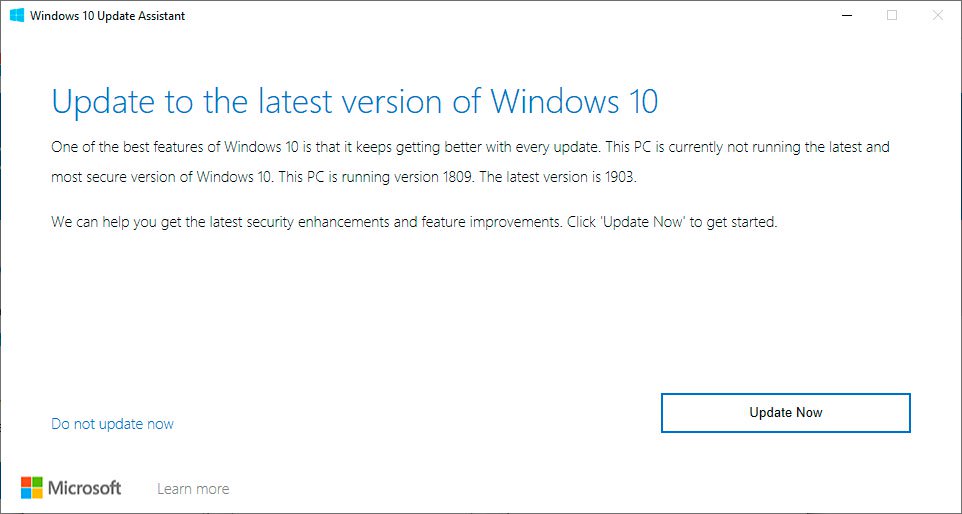
На старых версиях Windows работу Update Assistant легко заметить — программа с разными интервалами демонстрирует уведомление, предлагающее вам уставить последнее обновление Windows 10.

В предыдущих релизах Windows 10 Update Assistant для версии 1903 была найдена уязвимость, которую атакующие могут использовать для повышения прав и выполнения команд.

Проблема безопасности на сегодняшний день известна под идентификатором CVE-2019-1378. Обнаружил её эксперт в области кибербезопасности Джимми Бейн.

Грамотно используя брешь, злоумышленник может запустить программу с самыми высокими привилегиями в системе — SYSTEM. В результате атакующий может выполнить любое желаемое действие в Windows.

Повышение прав достигается путём перехвата компонента процесса обновления. Дополнительную сложность подобной атаке придаёт необходимость совершать её непосредственно в процессе обновления.

Но пропатчить уязвимость тоже не так просто. Немногие знают, что Windows 10 Update Assistant (WUA) не является отдельной программой. WUA устанавливается в директорию C:\Windows10Upgrade либо вручную (после загрузки с сайта Microsoft), либо как часть обновления  KB4023814.

Чтобы корректно пропатчить WUA, пользователям придётся удалить WUA. Или другой вариант — скачать последнюю версию с ресурса Microsoft.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru