



Новая сложная шпионская программа атакует русскоговорящих пользователей

Новая сложная шпионская программа атакует русскоговорящих пользователей

Новая сложная шпионская программа атакует русскоговорящих пользователей

На ландшафте киберугроз появилось новое семейство продвинутых вредоносных программ, разработанных для шпионажа за русскоговорящим населением в Восточной Европе.

Сложный вредонос получил имя Attor. Исходя из информации, предоставленной отчётом ESET, эта программа использовалась в атаках с 2013 года.

Специалисты антивирусной компании выявили у Attor признаки таргетированной шпионской кампании, управляемой очень умелой группой киберпреступников.

Анализ вредоносной программы показал, что авторы разработали её специально для атак на русскоговорящих пользователей.

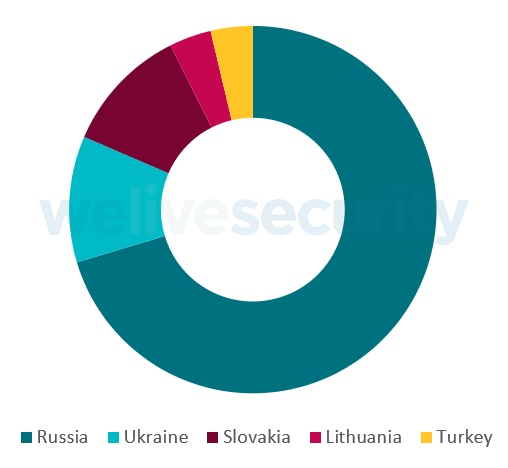
«Мы пришли к выводу, что Attor атакует исключительно русскоговорящих граждан, что отчасти подтверждается местоположением большинства жертв — все они находятся в России», — объясняют (PDF) исследователи ESET.

Авторы вредоноса запрограммировали его на атаку популярных в России мобильных приложений и сервисов: «Одноклассники», «ВКонтакте», Qip и Infium, поисковую систему Rambler, email-клиенты Yandex и Mail.ru и платёжную систему WebMoney.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru