



iOS 13 уведомляет об отслеживающих ваше местоположение приложениях

iOS 13 уведомляет об отслеживающих ваше местоположение приложениях

iOS 13 уведомляет об отслеживающих ваше местоположение приложениях

Вышедшая в прошлом месяце iOS 13 делает акцент на защите конфиденциальности пользователей. Одну новую функцию стоит выделить отдельно — теперь операционная система уведомит вас о приложениях, отслеживающих ваше перемещение.

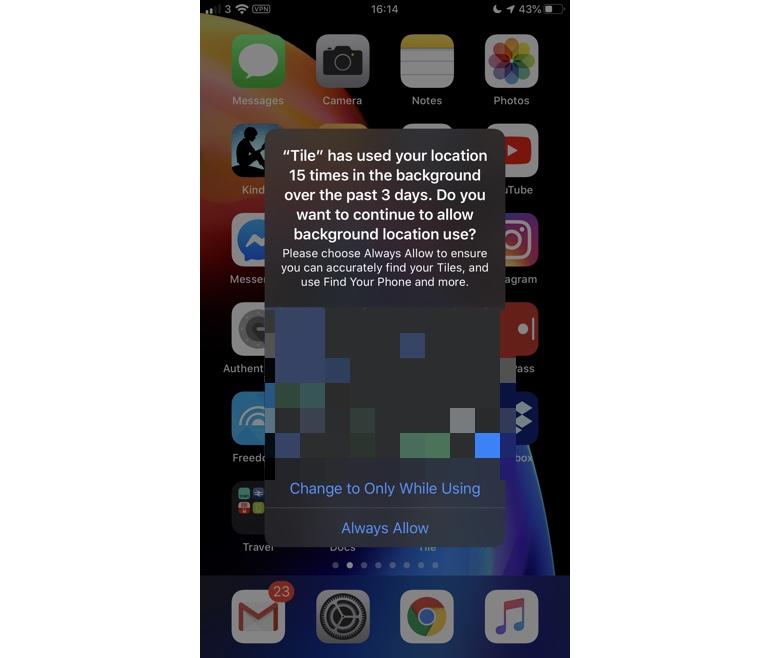
Если какая-либо программа злоупотребляет использованием служб геолокации в фоновом режиме, пользователю выведется специальное уведомление с подробной информацией.

Это всплывающее окно предоставляет следующие данные: имя приложения, сколько раз эта программа использовала геолокацию и период (количество дней), за который приложение обращалось к вашему местоположению.

Также в этом уведомлении пользователь может либо разрешить приложению дальше использовать службы геолокации в фоновом режиме, либо разрешить эту активность исключительно во время использования программы.

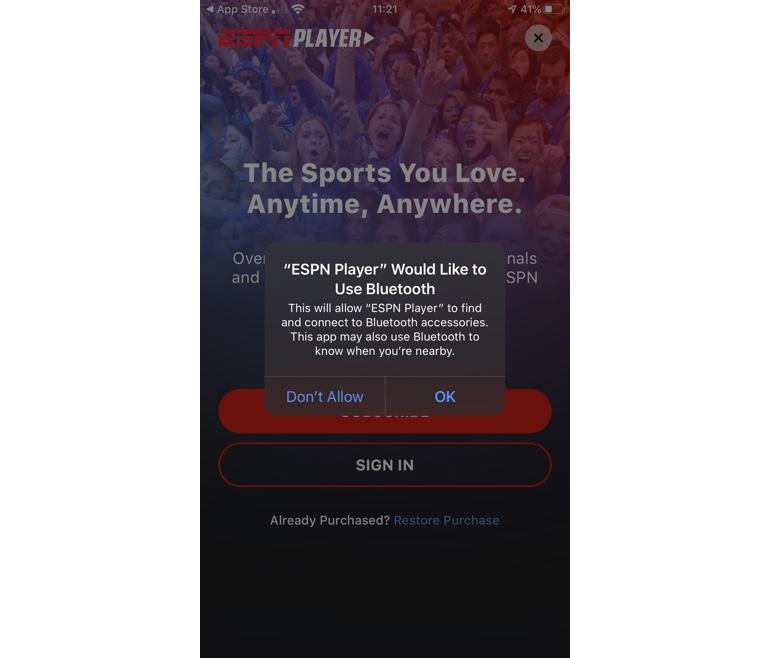
Есть и ещё одна полезная функция в iOS. Операционная система теперь оповещает о приложениях, обращающихся к Bluetooth.

Это нововведение работает гибко: если вы запретите приложению доступ к Bluetooth, это ограничит лишь возможности слежения с помощью этой технологии.

В сентябре мы писали, что новая версия операционной системы iOS создаст проблемы таким интернет-гигантам, как Google и Facebook в их стремлении собирать данные пользователей.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru