



Windows 10 1803 предупреждает пользователей об окончании поддержки

Windows 10 1803 предупреждает пользователей об окончании поддержки

Windows 10 1803 предупреждает пользователей об окончании поддержки

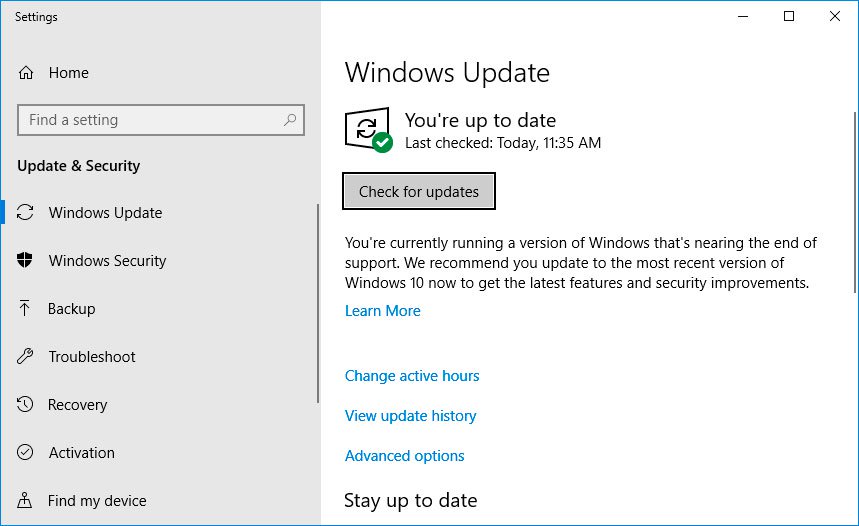
Пользователи Windows 10 1803 теперь регулярно видят уведомление о скором окончании срока поддержки этой версии системы. Microsoft рекомендует им обновить Windows до последнего релиза.

Известно, что жизненный цикл Windows 10 1803 подойдёт к концу 12 ноября 2019 года. Это значит, что после этой даты данная версия ОС не будет получать обновления безопасности.

Таким образом, Windows 10 1803 не сможет ничего противопоставить любым новым уязвимостям и вытекающим из них угрозам. Злоумышленники легко смогут атаковать пользователей этой версии системы.

При этом корпоративные клиенты и образовательные учреждения получат дополнительный год поддержки — для них конечной датой станет 10 ноября 2020 года.

Все, кто использует Windows 10 1803, могут пройти в Настройки > Обновление и безопасность > Обновление Windows. Со вчерашнего дня там должно отображаться уведомление о необходимости обновить операционную систему до 1903.

Учитывая количество багов, возникающих с каждым новым накопительным обновлением Windows, неудивительно, что пользователи не спешат патчить свои системы.

Однако, как не оттягивай этот момент, Windows в конечном счёте заставит вас обновиться до последней версии. Это делается из соображений безопасности.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru