



Instagram ввёл новую функцию защиты пользователей от фишинга

Instagram ввёл новую функцию защиты пользователей от фишинга

Instagram ввёл новую функцию защиты пользователей от фишинга

В приложении Instagram появилась новая функция, которая поможет уберечь пользователей от фишинговых электронных писем, замаскированных под уведомления от Facebook.

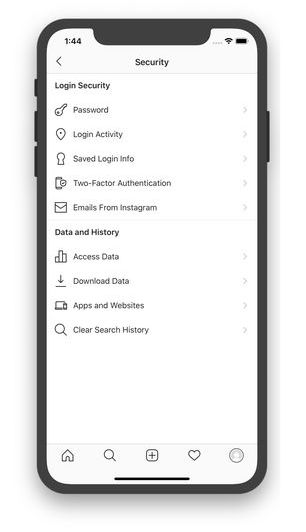
Если вам пришло письмо якобы от Instagram, теперь вы можете проверить его подлинность, воспользовавшись опцией «Письма от Instagram» в настройках безопасности приложения.

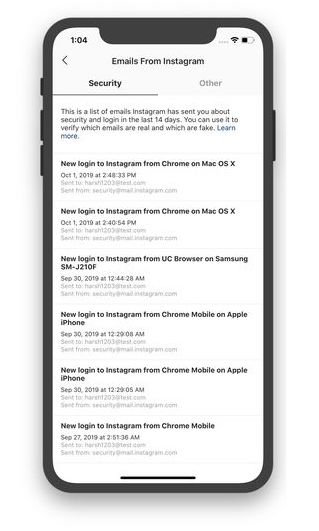
Новая опция предоставит список, включающий каждое электронное письмо, отправленное соцсетью за последние 14 дней. Поскольку Instagram постепенно внедряет нововведение, некоторым пользователям придётся немного подождать, прежде чем они смогут воспользоваться функцией.

Меню «Письма от Instagram» делит полученную от социальной площадки почту на две категории: уведомления о безопасности и «прочее». Если вы видите там определённое письмо, можете быть уверены в его легитимности.

Если же вы получили некое уведомление, которого нет в списке «Письма от Instagram», это может указывать на попытку фишинговой атаки. В этом случае советуем просто удалить подозрительное письмо.

Представим, что злоумышленникам всё-таки удалось получить контроль над вашим аккаунтом — что делать в этой ситуации? Instagram советует воспользоваться инструкциями, приведёнными по этой ссылке.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru