



Instagram ввёл новую функцию защиты пользователей от фишинга

Instagram ввёл новую функцию защиты пользователей от фишинга

Instagram ввёл новую функцию защиты пользователей от фишинга

В приложении Instagram появилась новая функция, которая поможет уберечь пользователей от фишинговых электронных писем, замаскированных под уведомления от Facebook.

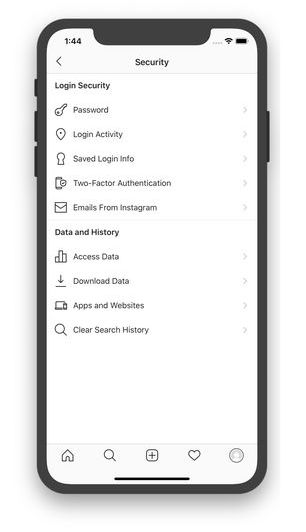
Если вам пришло письмо якобы от Instagram, теперь вы можете проверить его подлинность, воспользовавшись опцией «Письма от Instagram» в настройках безопасности приложения.

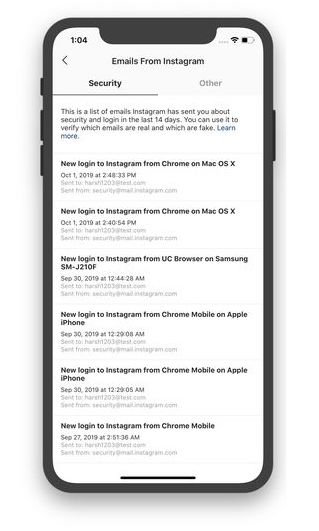
Новая опция предоставит список, включающий каждое электронное письмо, отправленное соцсетью за последние 14 дней. Поскольку Instagram постепенно внедряет нововведение, некоторым пользователям придётся немного подождать, прежде чем они смогут воспользоваться функцией.

Меню «Письма от Instagram» делит полученную от социальной площадки почту на две категории: уведомления о безопасности и «прочее». Если вы видите там определённое письмо, можете быть уверены в его легитимности.

Если же вы получили некое уведомление, которого нет в списке «Письма от Instagram», это может указывать на попытку фишинговой атаки. В этом случае советуем просто удалить подозрительное письмо.

Представим, что злоумышленникам всё-таки удалось получить контроль над вашим аккаунтом — что делать в этой ситуации? Instagram советует воспользоваться инструкциями, приведёнными по этой ссылке.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru