



Instagram ввёл новую функцию защиты пользователей от фишинга

Instagram ввёл новую функцию защиты пользователей от фишинга

Instagram ввёл новую функцию защиты пользователей от фишинга

В приложении Instagram появилась новая функция, которая поможет уберечь пользователей от фишинговых электронных писем, замаскированных под уведомления от Facebook.

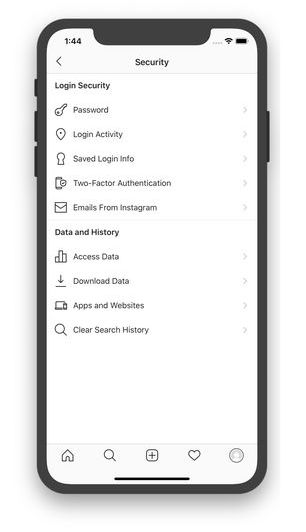
Если вам пришло письмо якобы от Instagram, теперь вы можете проверить его подлинность, воспользовавшись опцией «Письма от Instagram» в настройках безопасности приложения.

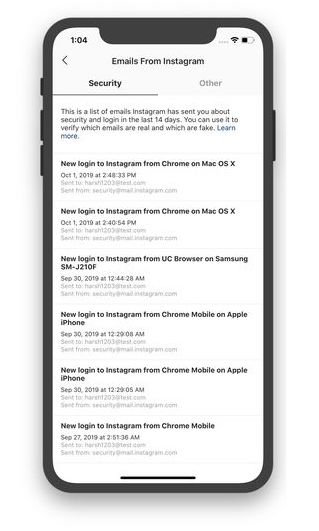
Новая опция предоставит список, включающий каждое электронное письмо, отправленное соцсетью за последние 14 дней. Поскольку Instagram постепенно внедряет нововведение, некоторым пользователям придётся немного подождать, прежде чем они смогут воспользоваться функцией.

Меню «Письма от Instagram» делит полученную от социальной площадки почту на две категории: уведомления о безопасности и «прочее». Если вы видите там определённое письмо, можете быть уверены в его легитимности.

Если же вы получили некое уведомление, которого нет в списке «Письма от Instagram», это может указывать на попытку фишинговой атаки. В этом случае советуем просто удалить подозрительное письмо.

Представим, что злоумышленникам всё-таки удалось получить контроль над вашим аккаунтом — что делать в этой ситуации? Instagram советует воспользоваться инструкциями, приведёнными по этой ссылке.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru