



Kaspersky и Angara запустили в России сервис защиты от целевых кибератак

Kaspersky и Angara запустили в России сервис защиты от целевых кибератак

Kaspersky и Angara запустили в России сервис защиты от целевых кибератак

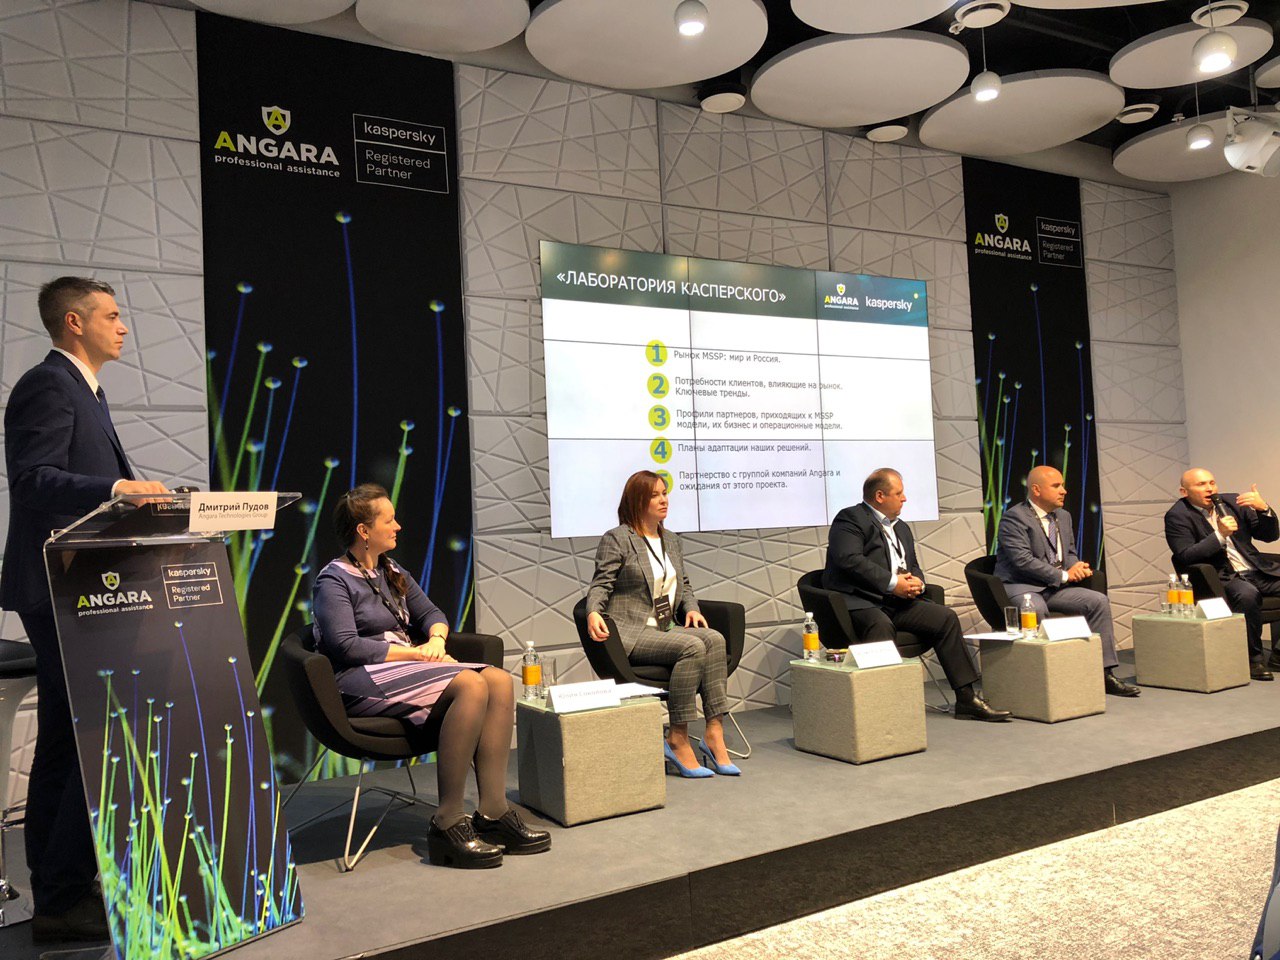
Партнёрство «Лаборатории Касперского» и провайдера Angara Professional Assistance вылилось в запуск сервиса по защите от целевых атак, способного выявлять и реагировать на сложные угрозы — ACR Services EDR и antiAPT.

Таким образом, на базе продуктов «Лаборатории Касперского» в России впервые появится высокотехнологичный сервис. С помощью новой услуги компании среднего и крупного бизнеса смогут мониторить сложные угрозы, а также оперативно выявлять и реагировать на них.

Такой подход защитит организации от целевых атак и от финансовых рисков, которые являются неотъемлемой частью подобных киберинцидентов.

Воспользовавшись новым сервисом, заказчики получат возможность автоматизировать процессы выявления и реагирования на киберугрозы, а также смогут вовремя и верно определять степень риска. Все это в результате значительно повысит уровень защищённости инфраструктуры от атак.

В процессе создания ACR Services EDR и antiAPT использовались продукты «Лаборатории Касперского» и разработки Angara Professional Assistance. Среди них: Kaspersky Anti Targeted Attack (KATA), Kaspersky Endpoint Detection and Response (KEDR) и платформа Angara Cyber Resilience Center (ACRC).

Чтобы обеспечить достойную информационную безопасность, нужно не только закупить программно-аппаратный комплекс, но и создать профессиональную команду, в которой будут присутствовать аналитики.

По данным «Лаборатории Касперского», киберпреступники очень интересуются коммерческими компаниями — за первые шесть месяцев этого года 11% корпоративных пользователей подверглись атакам. Стоит учитывать, что одна такая атака может стоить корпорации 14,3 млн рублей, а малому и среднему бизнесу — 4,3 млн рублей.

Подпишитесь на новости

Поддельные инструменты для запуска игр PS5 заражают компьютер вредоносом

На GitHub обнаружили поддельные репозитории, выдающие себя за инструменты запуска игр PlayStation 5 на компьютерах. Вместо игрового эксперимента пользователю предлагают многоступенчатое заражение с отключением части антивирусной проверки.

О кампании специалисты NordVPN рассказали Tom’s Hardware, передав изданию результаты исследования. Злоумышленники используют названия AnyPS5 и Kyttyps5.

Посетителю предлагают ZIP-архив с исполняемым файлом Windows. После запуска загрузчик проверяет окружение: объём памяти, признаки виртуальной машины или облачного сервера, наличие физической видеокарты. При подозрении на исследовательскую среду он прекращает работу.

На подходящем компьютере программа добавляет исключения в Microsoft Defender, затем расшифровывает и запускает основную нагрузку. Исследователи предполагают, что это инфостилер для кражи паролей и других конфиденциальных данных. Точное семейство не названо.

В цепочке также обнаружен скрипт удаления файлов, срабатывающий примерно через две минуты. Но удаление компонентов не означает, что заражение невозможно обнаружить.

Перед запуском подобных утилит стоит проверять владельца репозитория и происхождение загрузок. Если подозрительный файл уже запускался, исследователи рекомендуют отключить компьютер от сети, проверить его антивирусом и сменить пароли с другого устройства.

RSS: Новости на портале Anti-Malware.ru