



Китайские хакеры наиболее активны среди правительственных группировок

Китайские хакеры наиболее активны среди правительственных группировок

Китайские хакеры наиболее активны среди правительственных группировок

Работающие на китайское правительство киберпреступники в первой половине этого года больше и чаще других атаковали различные секторы. К такому выводу пришли аналитики компании Crowdstrike.

Специалисты отслеживали сложные кибератаки на своих клиентов, совершаемые различными правительственными хакерскими группировками. Задача была выяснить, какие киберпреступники чаще других атаковали промышленный сектор за первые шесть месяцев 2019 года.

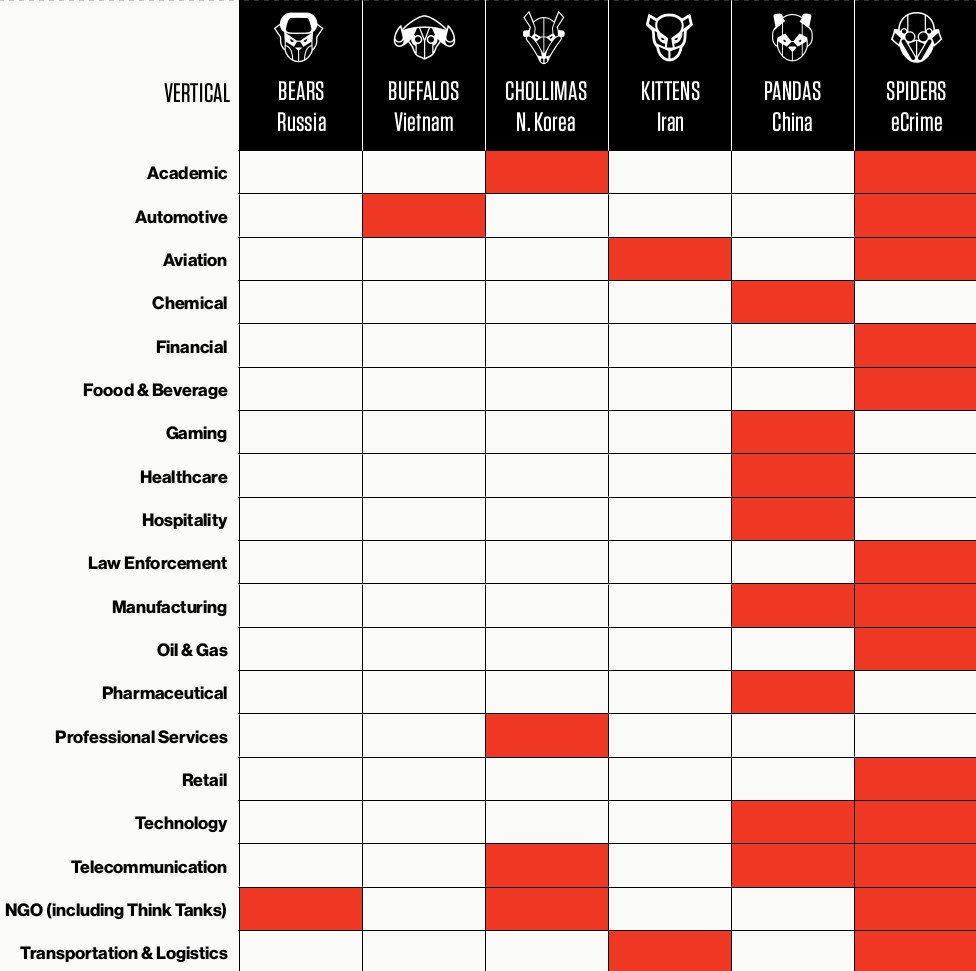
Всем китайским правительственным киберпреступным группам Crowdstrike дала одно имя — Pandas. Эти оппоненты, по словам специалистов, атаковали клиентов компаний из восьми секторов.

Для сравнения: российские правительственные хакеры сосредоточились лишь на одном секторе — неправительственные организации. Стоит учитывать, что исследование основывается лишь на тех атаках, которые были направлены на клиентов Crowdstrike.

Аналитики приводят и другие примеры. Вьетнамские киберпреступные группы интересовались только автомобильной промышленностью, хакеры из Ирана — авиационной и транспортной.

А вот Китай атаковал следующие отрасли: химическую, игровую, сферу здравоохранения, производственную, фармацевтическую, телекоммуникационную и технологическую.

Команда Crowdstrike также выделила самые популярные инструменты, используемые злоумышленниками в атаках. Среди них есть и бесплатные: PsExec, ProcDump, PC Hunter, 7-Zip и Nmap.

Помимо этого, атакующие использовали и утилиты для тестирования на проникновение: Mimikatz, фреймворк PowerShell Empire, фреймворк Cobalt Strike, reGeorg и Powerkatz (PowerShell-версия Mimikatz).

Подпишитесь на новости

Сбой Microsoft 365 оставил пользователей по всему миру без почты и Teams

Вечером 12 ноября пользователи Microsoft 365 столкнулись с массовым сбоем. Сначала не работал доступ к почтовым ящикам Exchange Online, затем проблемы распространились на другие сервисы, которые от него зависят. Microsoft отсчитывает начало инцидента с 19:17 по московскому времени.

Microsoft сообщила о проблеме в аккаунте Microsoft 365 Status в соцсети X. В первом сообщении компания написала, что изучает жалобы пользователей из Северной и Южной Америки, которые не могут открыть почту разными способами.

Позже Microsoft уточнила, что сбой может затронуть подключение к Microsoft 365 в любом регионе. Около 21:26 по московскому времени корпорация сообщила о второй проблеме у всех сервисов, связанных с Exchange Online. В списке затронутых оказались Teams, SharePoint Online, Microsoft 365 Copilot, Defender XDR, Planner и To Do.

Причиной Microsoft назвала повышенную нагрузку на инфраструктуру. По словам компании, ее вызвал не рост трафика: часть серверов неожиданно стала недоступна, и нагрузка легла на оставшиеся.

На Downdetector число жалоб на Outlook в пике превысило 130 тысяч, сообщает NBC Chicago. Сбой продолжился и 13 ноября.

RSS: Новости на портале Anti-Malware.ru