



В сентябре в Google Play Store проникли 172 Android-вредоносов

В сентябре в Google Play Store проникли 172 Android-вредоносов

В сентябре в Google Play Store проникли 172 Android-вредоносов

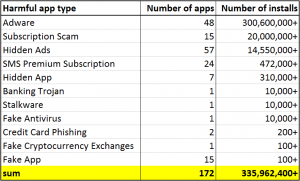
В сентябре в официальном магазине приложений для Android — Google Play Store нашли 172 вредоносных программ. Общее количество установок этих приложений превышало 330 миллионов.

Несмотря на все меры, которые Google приняла, чтобы не пропустить вредоносы в Play Store, приложения с сомнительными функциями продолжают там появляться.

Исследователь компании ESET Лукаш Штефанко подчёркивает, что из 172 обнаруженных в сентябре вредоносных приложений большую часть составляли замаскированные адваре.

«Нежелательные приложения класса адваре встречаются так часто по той причине, что после установки они не требуют никаких дополнительных действий. В отличие от банковских троянов адваре сразу начинают приносить доход своему разработчику», — объясняет эксперт.

«Вторая причина популярности адваре — их гораздо легче создать, чем программы-вымогатели для Android или те же банковские трояны».

Обычно авторы рекламных программ прячут нежелательный компонент внутри абсолютно безобидных возможностей приложения. После установки такие экземпляры начинают демонстрировать жертве агрессивную рекламу даже в тот момент, когда программа закрыта.

Ещё один популярный вид Android-зловредов — программы, занимающиеся мошенничеством с подписками. Одним из наиболее ярких примеров таких кампаний можно назвать обнаруженный экспертами Sophos набор из 15 приложений, которые скачали более 20 миллионов пользователей.

Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru