



Новый тип атаки позволяет извлечь зашифрованные данные из PDF-файлов

Новый тип атаки позволяет извлечь зашифрованные данные из PDF-файлов

Новый тип атаки позволяет извлечь зашифрованные данные из PDF-файлов

Немецкие учёные выработали новый тип атаки, благодаря которому можно извлекать и красть данные из зашифрованных PDF-файлов. В некоторых случаях для этого даже не потребуется взаимодействие с пользователем, заявили специалисты.

Атака получила имя PDFex. Существуют две вариации PDFex, которые были успешно протестированы против 27 программ для просмотра PDF (как десктопных, так и веб-версий).

В тестировании принимали участие и популярные приложения: Adobe Acrobat, Foxit Reader, Evince, Nitro, а также встроенные в Chrome и Firefox PDF-вьюверы.

Разработанный исследователями метод атаки выбирает своей целью схемы шифрования, поддерживаемые стандартом Portable Document Format (PDF). Поддержка «родного» шифрования PDF необходима для того, чтобы пользователь не был привязан к одному приложению, а смог открыть зашифрованные в одной программе файлы с помощью другого софта.

Так или иначе, учёные Мюнхенского университета выявили проблемы безопасности поддержки шифрования в стандарте PDF.

«Наш способ позволяет извлечь данные в виде простого текста из зашифрованных документов. Этот метод шифрования уязвим перед двумя видами нашей атаки», — пишет команда экспертов.

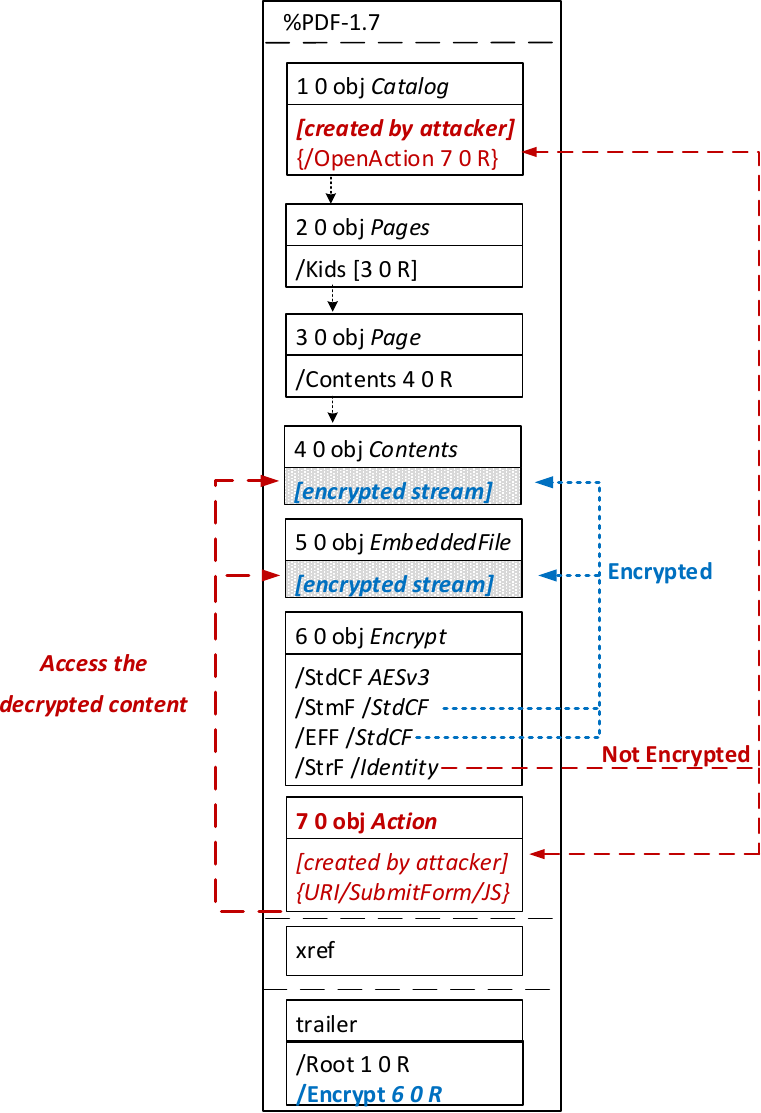
Первый вид атаки, о котором говорят учёные, использует нюанс в работе программ для просмотра PDF — оказалось, что они шифруют не весь PDF-файл целиком, а оставляют некоторые части незашифрованными.

Вторая вариация PDFex работает по обратному принципу — атакуются именно зашифрованные части документа в формате PDF. Происходит это за счёт CBC — кусков кода, которые исследователи «натравили» на зашифрованный контент для модификации данных.

Подпишитесь на новости

Базис выпустил Basis AIR, чтобы команды перестали стоять в очереди за GPU

Купили дорогие GPU для искусственного интеллекта, а теперь одни команды ждут свободных мощностей, пока у других железо простаивает? «Базис» из группы РТК-ЦОД представил Basis AIR — платформу, которая распределяет вычислительные ресурсы между ИИ-проектами. По оценке разработчика, она позволяет поднять загрузку ускорителей с 30% до 80%.

Как пишет «Коммерсантъ» со ссылкой на компанию, система рассчитана на организации, где несколько команд используют общий парк GPU для обучения и применения моделей.

Платформа учитывает приоритеты задач и лимиты подразделений. Если мощности свободны, команда может получить ресурсы сверх своей квоты. Один ускоритель также можно задействовать для нескольких задач.

Идея простая: прежде чем согласовывать очередную закупку железа, стоит разобраться, чем занято уже установленное. Basis AIR формирует отчёты о потреблении ресурсов по проектам и подразделениям, поэтому руководителям будет проще оценить, где действительно нужны новые GPU.

Платформа разворачивается в собственном ЦОД заказчика и может работать без интернета. Покупать остальные продукты «Базиса» для её внедрения не требуется: предусмотрена совместимость с инфраструктурными платформами сторонних разработчиков.

RSS: Новости на портале Anti-Malware.ru