



Обнаружена еще одна атака на SIM-карты, угрожающая миллионам абонентов

Обнаружена еще одна атака на SIM-карты, угрожающая миллионам абонентов

Обнаружена еще одна атака на SIM-карты, угрожающая миллионам абонентов

Исследователи выявили новый вариант обнаруженной ранее формы атаки на SIM-карты. Используя описанные специалистами механизмы, злоумышленники могут удаленно взломать миллионы мобильных телефонов.

Ранее в этом месяце мы писали про Simjacker — обнаруженный экспертами AdaptiveMobile Security метод атак, для которого киберпреступнику нужно было всего лишь оправить жертве специальное SMS-сообщение.

Весь механизм таких атак строится на том, как устаревший S@T Browser, представленный во многих SIM-картах, обрабатывает сообщения. Атакующий может запустить команды, за которыми последуют определённые действия: отправка SMS-сообщений, звонок на определённый номер, запуск браузера и сбор информации о заражённом устройстве.

По оценкам AdaptiveMobile, данная форма атаки сработает против 1 миллиарда мобильных устройств, учитывая, что S@T Browser имеется на SIM-картах операторов связи более чем в 30 странах. Также исследователи подчеркнули, что неназванная организация использовала этот метод на протяжении двух лет, помогая властям различных стран следить за гражданами.

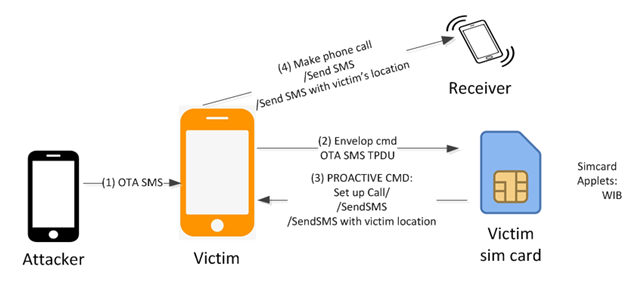
Теперь другие специалисты, работающие в компании Ginno Security Lab, обнаружили ещё один способ атак на SIM-карты — WIBattack. Принцип этой атаки строится на Wireless Internet Browser (WIB).

Как и в случае S@T Browser, WIB можно контролировать удаленно «по воздуху». Обычно к этому прибегают операторы связи, когда пытаются поменять на устройстве пользователя сетевые настройки. Таким образом, атакующий может использовать WIB, чтобы заставить мобильное устройство выполнить ряд действий. Все то же самое: для этого будут использоваться соответствующие SMS-сообщения.

По словам специалистов, атаку WIBattack трудно обнаружить — пользователь вообще не поймёт, что его атакуют, так как никаких индикаторов в этом случае не существует.

Эксперты опубликовали видеоролик, в котором демонстрируется обнаруженный ими тип атаки:

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru