



Иранские правительственные хакеры атакуют ветеранов в США

Иранские правительственные хакеры атакуют ветеранов в США

Иранские правительственные хакеры атакуют ветеранов в США

Спонсируемые иранским правительством киберпреступники пытаются заразить ветеранов военных действий в США вредоносной программой. Для этого потенциальных жертв заманивают на злонамеренный сайт.

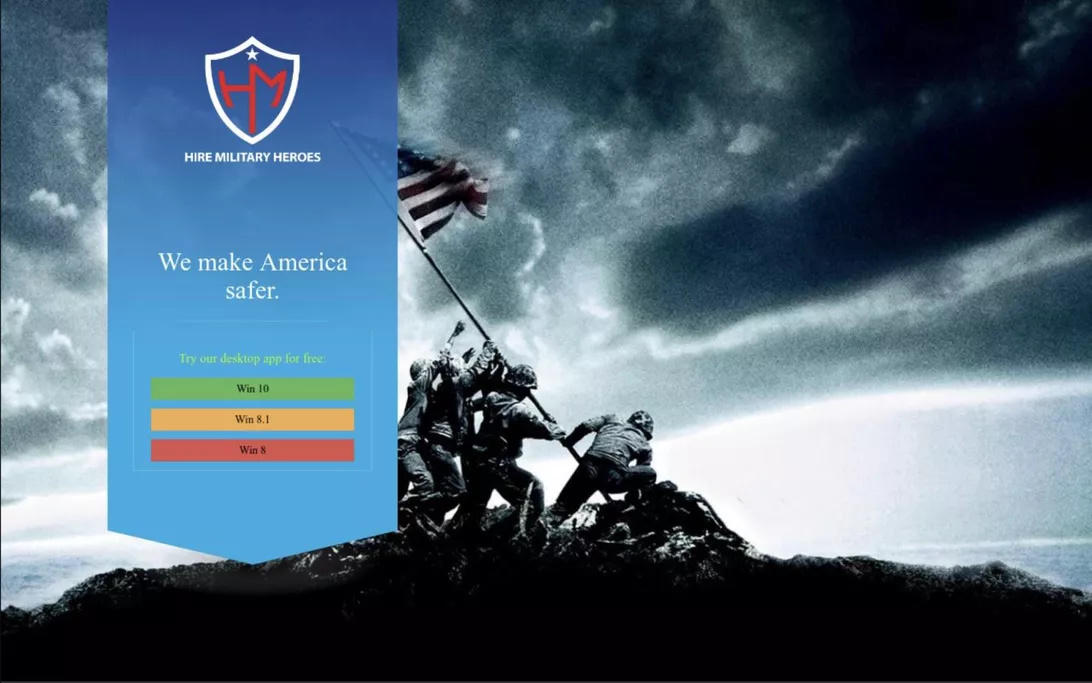
Сам сайт злоумышленников располагается по адресу hiremilitaryheroes[.]com. Посетителям предлагается скачать и установить некое приложение.

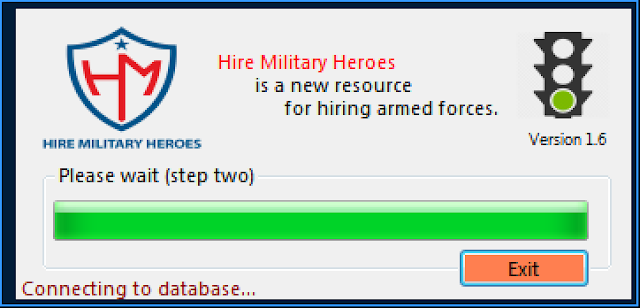
Исследователи Cisco Talos предупреждают, что вышеупомянутое приложение является фейковым и устанавливает на компьютер лишь вредоносную составляющую.

При этом в процессе установки программа отображает ошибку, уведомляющую, что инсталляция не удалась.

В фоновом режиме вредонос продолжает активность — собирает информацию об операционной системе и её технических аспектах, а также отправляет данные на Gmail-ящик, находящийся под контролем киберпреступников.

Собираются следующие данные: установленные патчи, количество процессоров, конфигурация сети, версия прошивки, информация об аппаратном обеспечении, имя администратора, список аккаунтов, дата, время и данные о драйверах.

«Вредонос собирает большое количество данных о компьютере жертвы, что однозначно поможет злоумышленнику хорошо спланировать дальнейшие атаки», — пишут эксперты Cisco Talos, анализировавшие зловред.

Специалисты также отметили, что у вредоносной программы есть RAT-компонент, способный запускать скачанные из интернета файлы, выполнять шелл-команды и полностью удалять себя с компьютера жертвы, если потребуется.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru