



Иранские правительственные хакеры атакуют ветеранов в США

Иранские правительственные хакеры атакуют ветеранов в США

Иранские правительственные хакеры атакуют ветеранов в США

Спонсируемые иранским правительством киберпреступники пытаются заразить ветеранов военных действий в США вредоносной программой. Для этого потенциальных жертв заманивают на злонамеренный сайт.

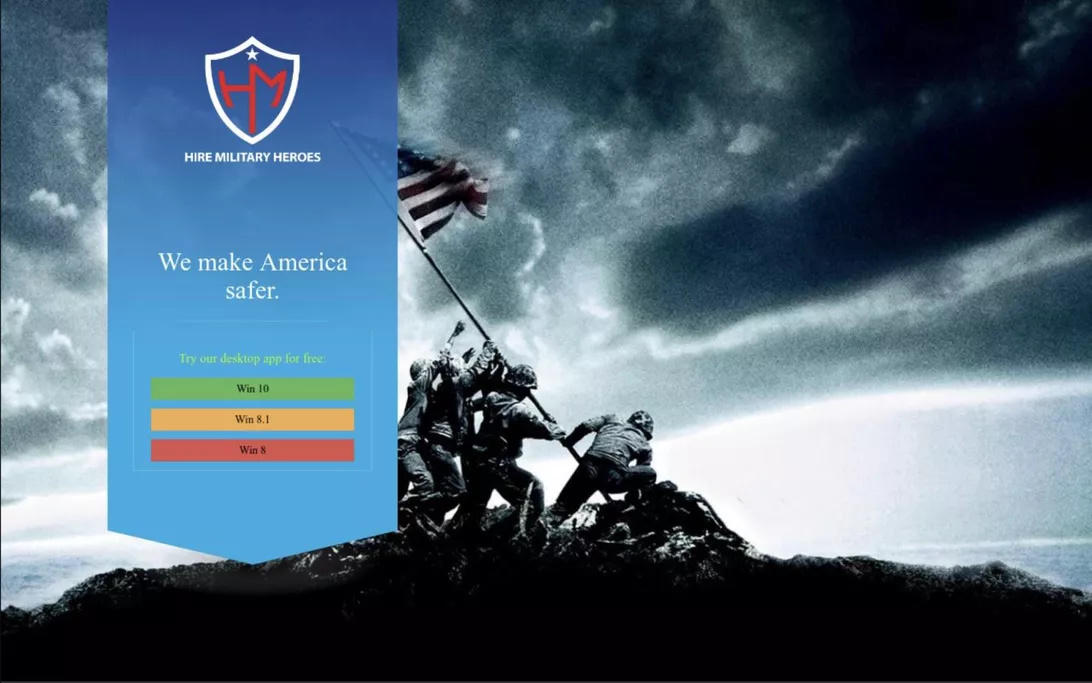
Сам сайт злоумышленников располагается по адресу hiremilitaryheroes[.]com. Посетителям предлагается скачать и установить некое приложение.

Исследователи Cisco Talos предупреждают, что вышеупомянутое приложение является фейковым и устанавливает на компьютер лишь вредоносную составляющую.

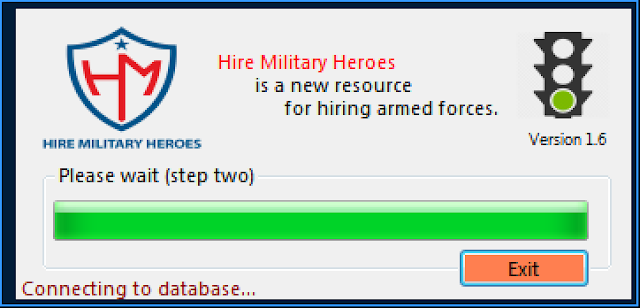
При этом в процессе установки программа отображает ошибку, уведомляющую, что инсталляция не удалась.

В фоновом режиме вредонос продолжает активность — собирает информацию об операционной системе и её технических аспектах, а также отправляет данные на Gmail-ящик, находящийся под контролем киберпреступников.

Собираются следующие данные: установленные патчи, количество процессоров, конфигурация сети, версия прошивки, информация об аппаратном обеспечении, имя администратора, список аккаунтов, дата, время и данные о драйверах.

«Вредонос собирает большое количество данных о компьютере жертвы, что однозначно поможет злоумышленнику хорошо спланировать дальнейшие атаки», — пишут эксперты Cisco Talos, анализировавшие зловред.

Специалисты также отметили, что у вредоносной программы есть RAT-компонент, способный запускать скачанные из интернета файлы, выполнять шелл-команды и полностью удалять себя с компьютера жертвы, если потребуется.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru