



Российские правительственные хакеры редко используют один код

Российские правительственные хакеры редко используют один код

Российские правительственные хакеры редко используют один код

Опасения ФБР по поводу вторжения «русских хакеров» в процесс выборов президента США подогрел новый отчёт Check Point. Исследователи компании полагают, что Россия вкладывает немалые средства в создание инструментов кибершпионажа.

Update: Опубликованные в отчете гипотезы вызвали много вопросов сторонних экспертов, поэтому компания приняла решения отозвать его на переработку и уточнение. Мы будем обновлять материал по мере поступления новой информации.

По словам Check Point, команде специалистов удалось раскрыть весь масштаб «российской машины для кибератак» — как она организована, какие огромные деньги в неё вливаются.

Исходя из предоставленной компанией информации, Россия построила целую экосистему, способную направлять атаки волнами. Check Point считает, что эта система разрабатывалась годами и теперь от атак России на США будет практически невозможно защититься.

Исследователи Check Point поставили себе задачу — среди множества атак и образцов вредоносных программ найти общие черты и паттерны, чтобы в конечном счёте прийти к пониманию масштабов всей экосистемы «российской машины для кибератак».

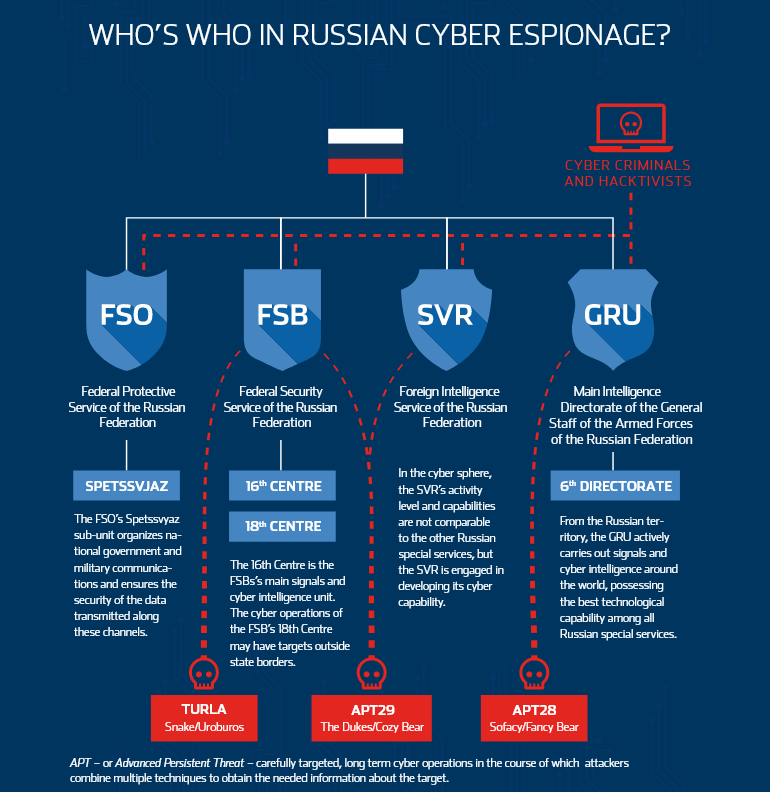
Эксперты искали связь между правительственными киберпреступными группами, работающими на разные российские агентства: ФСО, ФСБ, ГРУ. Но в результате Check Point наткнулась на нечто другое.

Аналитики компании заявили, что вышли на хорошо организованную структуру, которую создавали и обкатывали годами. Эта структура якобы призвана осуществлять координированные кибероперации, при этом детектирование и перехват злонамеренных операций затруднили настолько, насколько это возможно.

«Результаты исследования действительно удивляют. Мы нашли доказательства огромных вложений России в разведывательные операции в цифровом пространстве», — подводят итог специалисты Check Point.

Помимо этого, проанализировав около 2 тыс. образцов вредоносов, команда Check Point пришла к выводу, что российские правительственные хакеры редко используют один и тот же код. Если это происходит, то только между группами, работающими на одну спецслужбу.

Исследователи также создали интерактивную карту, которая отражает связь между образцами вредоносных программ из России.

Подпишитесь на новости

Яндекс тестирует в такси устройство для навигации при сбоях GPS

Яндекс испытывает на машинах такси небольшое устройство «Компас», которое помогает определять положение автомобиля, когда сигнал GPS пропадает или искажается. В тестировании участвуют 10 тыс. автомобилей, подключенных к сервису. Водителям устройство выдают бесплатно.

Подробности представители Яндекса рассказали CNews. «Компас» подключается к диагностическому разъему OBD и получает через CAN-шину данные о скорости вращения колес.

Встроенные гироскоп и акселерометр определяют, куда движется машина. Эти данные устройство по Bluetooth передает в приложение «Яндекс Про», через которое водители принимают заказы.

Приложение в реальном времени уточняет положение автомобиля на карте: учитывает последние полученные координаты, данные «Компаса» и сигналы ближайших точек Wi-Fi, которые опрашивает десятки раз в минуту.

Проблемы с навигацией мешают работе такси: водитель не может найти пассажира, пассажир не видит машину, и заказы отменяются. Сбои GPS в российских городах продолжаются с весны 2022 года, а с весны 2025-го к ним добавились регулярные отключения мобильного интернета.

Сроки окончания тестирования и более широкого внедрения в компании не называют. Позже «Компас» планируют сделать доступным и обычным водителям.

Похожее устройство Яндекс уже испытывал: в 2023 году компания тестировала гаджет Yandex Pathfinder, который тоже подключался к OBD-разъему и передавал данные на смартфон. В навигационных приложениях «Яндекса» с 2025 года также есть пошаговый режим, который ведет по заранее построенному маршруту без связи.

RSS: Новости на портале Anti-Malware.ru