



Российские правительственные хакеры редко используют один код

Российские правительственные хакеры редко используют один код

Российские правительственные хакеры редко используют один код

Опасения ФБР по поводу вторжения «русских хакеров» в процесс выборов президента США подогрел новый отчёт Check Point. Исследователи компании полагают, что Россия вкладывает немалые средства в создание инструментов кибершпионажа.

Update: Опубликованные в отчете гипотезы вызвали много вопросов сторонних экспертов, поэтому компания приняла решения отозвать его на переработку и уточнение. Мы будем обновлять материал по мере поступления новой информации.

По словам Check Point, команде специалистов удалось раскрыть весь масштаб «российской машины для кибератак» — как она организована, какие огромные деньги в неё вливаются.

Исходя из предоставленной компанией информации, Россия построила целую экосистему, способную направлять атаки волнами. Check Point считает, что эта система разрабатывалась годами и теперь от атак России на США будет практически невозможно защититься.

Исследователи Check Point поставили себе задачу — среди множества атак и образцов вредоносных программ найти общие черты и паттерны, чтобы в конечном счёте прийти к пониманию масштабов всей экосистемы «российской машины для кибератак».

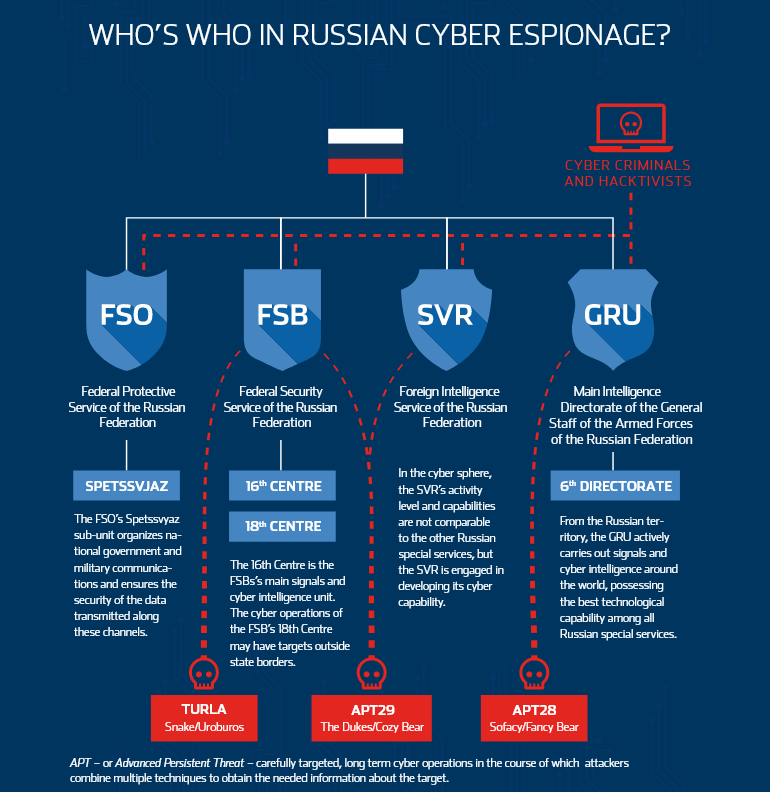
Эксперты искали связь между правительственными киберпреступными группами, работающими на разные российские агентства: ФСО, ФСБ, ГРУ. Но в результате Check Point наткнулась на нечто другое.

Аналитики компании заявили, что вышли на хорошо организованную структуру, которую создавали и обкатывали годами. Эта структура якобы призвана осуществлять координированные кибероперации, при этом детектирование и перехват злонамеренных операций затруднили настолько, насколько это возможно.

«Результаты исследования действительно удивляют. Мы нашли доказательства огромных вложений России в разведывательные операции в цифровом пространстве», — подводят итог специалисты Check Point.

Помимо этого, проанализировав около 2 тыс. образцов вредоносов, команда Check Point пришла к выводу, что российские правительственные хакеры редко используют один и тот же код. Если это происходит, то только между группами, работающими на одну спецслужбу.

Исследователи также создали интерактивную карту, которая отражает связь между образцами вредоносных программ из России.

Подпишитесь на новости

Мосбиржа поручила ИИ отбирать акции по отчётности, котировкам и новостям

Московская биржа 19 ноября начала рассчитывать и публиковать индекс МосБиржи, Финуслуг Искусственного интеллекта под кодом AIMOEX. Акции для него отбирает мультиагентная ИИ-система, оценивающая их потенциальную доходность.

О запуске сообщается на сайте Московской биржи. В индекс включают 20 акций из состава индекса широкого рынка MOEXBMI, объединяющего 100 бумаг.

Вес отдельного инструмента ограничен 8%. Состав AIMOEX будут пересматривать ежемесячно. Для отбора система анализирует финансовые показатели компаний, динамику котировок и новости.

Учитываются прибыльность, темпы роста бизнеса, долговая нагрузка, дивиденды, выраженность ценового тренда, значимость и давность событий.

На основе этих данных ИИ рассчитывает AI Score, модельную оценку привлекательности каждой акции. В индекс попадают 20 бумаг с наиболее высокими оценками.

Биржа публикует два варианта индикатора. Ценовой индекс пересчитывается каждые 15 секунд во время основной и дополнительных торговых сессий. Индекс полной доходности привоится раз в день по итогам основной сессии.

По словам председателя правления Мосбиржи Виктора Жидкова, новый индикатор позволит сравнить традиционный отбор бумаг по капитализации в свободном обращении с многофакторной оценкой ИИ.

RSS: Новости на портале Anti-Malware.ru