



В Microsoft Edge добавили функцию блокировки нежелательных программ

В Microsoft Edge добавили функцию блокировки нежелательных программ

В Microsoft Edge добавили функцию блокировки нежелательных программ

Microsoft тестирует новую функцию в Edge. В случае удачной реализации браузер сможет блокировать потенциально нежелательные программы (PUP), загружаемые непосредственно через интернет-обозреватель.

«Потенциально нежелательными программами» Microsoft называет приложения, находящиеся где-то посередине между легитимными и вредоносными программами.

Обычно такие программы отображают рекламные объявления, осуществляют редиректы без согласия пользователя, перехватывают функции браузера, используют схемы запугивания жертвы или же обещают ускорить работу компьютера.

Во многих случаях такие образцы можно с уверенностью назвать вредоносными, однако официальная классификация не позволяет.

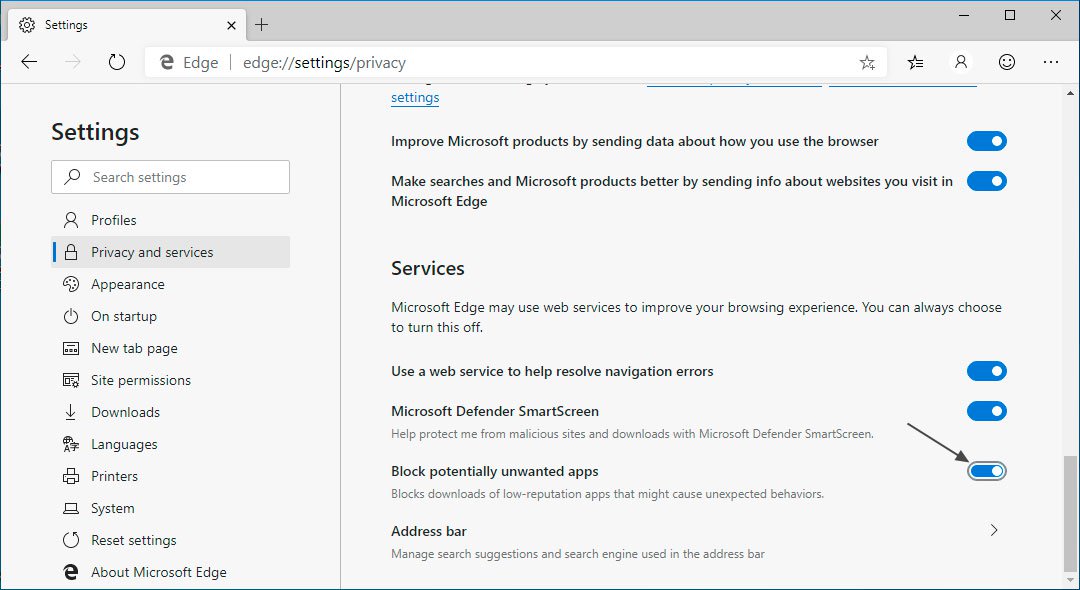
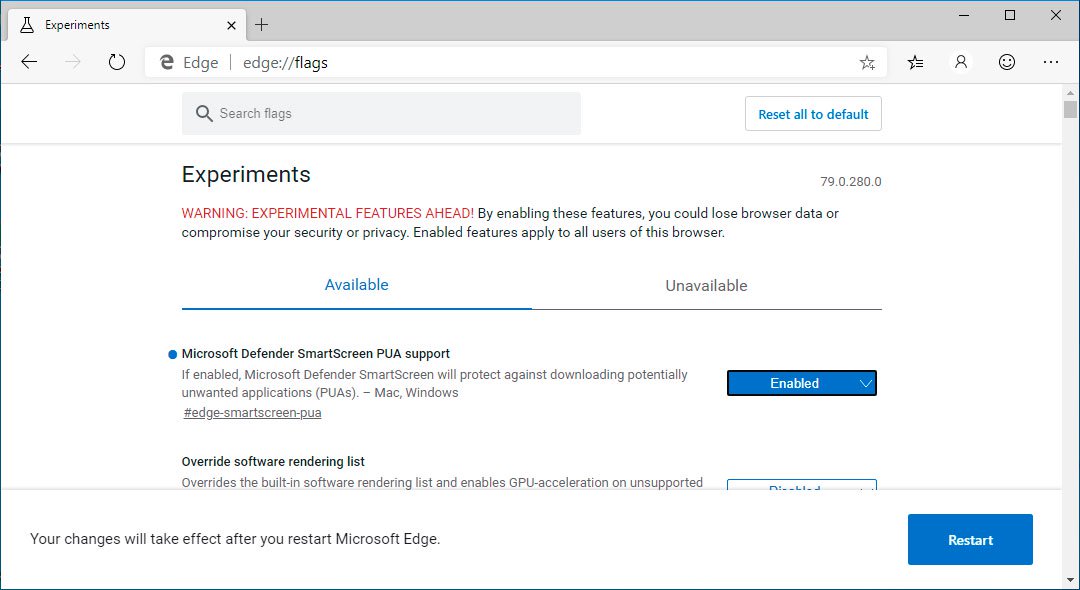
В последней тестовой сборке Microsoft Edge пользователь может включить экспериментальную функцию, задача которой — блокировать PUP, загружаемые через браузер. Активировать блокировку PUP можно в настройках браузера, в разделе «Конфиденциальность и сервисы», там вы увидите пункт «Блокировать потенциально нежелательные приложения».

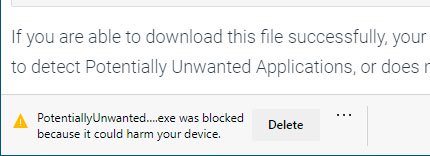
После включения все нежелательные программы (по классификации Microsoft, конечно) будут заблокированы, а пользователь увидит уведомление: «Приложение Example.exe было заблокировано, так как оно может навредить вашему компьютеру».

Если вы хотите попробовать экспериментальное нововведение самостоятельно, можете скачать сборку Microsoft Edge Canary и протестировать файл, размещённый по этой ссылке.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru