



Никто не заметил, но Apple тоже ограничила блокировщики рекламы

Никто не заметил, но Apple тоже ограничила блокировщики рекламы

Никто не заметил, но Apple тоже ограничила блокировщики рекламы

Многие пользователи возмутились, когда узнали, что Google планирует ограничить возможности блокировщиков рекламы в браузере Chrome. Однако мало кто заметил, что схожие меры уже ввели в Safari, при этом Apple даже не подверглась критике.

На протяжении последних полутора лет Apple постепенно нивелировала работу блокировщиков рекламы в браузере Safari. Именно к такому подходу многие пользователи выразили резко негативное отношение в случае с Google.

Судя по всему, Apple оказалась чуть более прозорлива, чем американский поисковой гигант, поскольку купертиновцы не стали предавать свои планы огласке.

Вместо этого руководство Apple долго кормило нас разговорами о защите конфиденциальности пользователей. Если бы корпорация упомянула, что эффективность блокировщиков рекламы пострадает, реакция людей была бы совсем иной.

Все началось с того, что Apple несколько лет назад представила App Extensions — механизм, с помощью которого приложения могут внедрить свои возможности в другие программы.

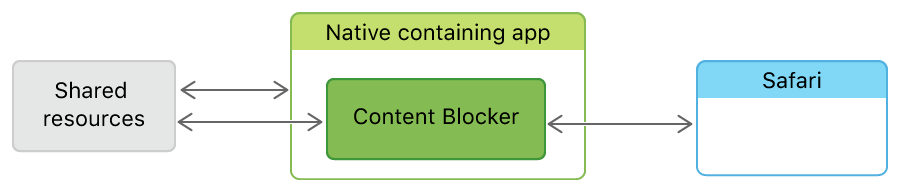
По словам компании из Купертино, App Extensions должен работать в тандеме с технологией Content Blocker, которая была представлена в iOS 9 в 2013 году. 

На деле это значит, что приложения и расширения могут использовать API Content Blocker, который будет диктовать Safari, какой контент блокировать перед отображением веб-страницы. Блокировка будет осуществляться на основании набора правил.

После того как Apple на протяжении нескольких лет опробовала эти две функции, в компании поняли: разработчики, создающие расширения для Safari, больше не нужны. Вместо этого они могут просто задействовать приложения в App Store, чтобы обеспечить пользователей Safari дополнительными функциями.

Таким образом, предыдущая экосистема расширений оказалась устаревшей. В результате в середине 2018 Apple объявила окончание поддержки «устаревших» расширений.

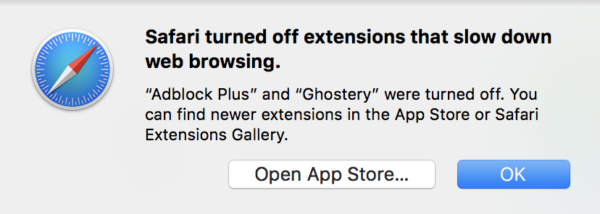
К концу 2018 года Safari начал выводить следующее предупреждение: «Safari отключил расширения, которые могут замедлить работу вашего браузера».

Естественно, одними из таких «устаревших» расширений оказались и блокировщики рекламы. При этом большинство пользователей даже не обратили на это внимание, так как им рассказывали только о преимуществах нововведений.

В начале месяца стало известно, что Mozilla решила не следовать примеру Google в отношении новой политики блокировки рекламы. Компания-разработчик браузера Firefox продолжит поддерживать расширения для блокировки рекламного контента.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru