



Два блокировщика рекламы для Chrome модифицировали cookies

Два блокировщика рекламы для Chrome модифицировали cookies

Два блокировщика рекламы для Chrome модифицировали cookies

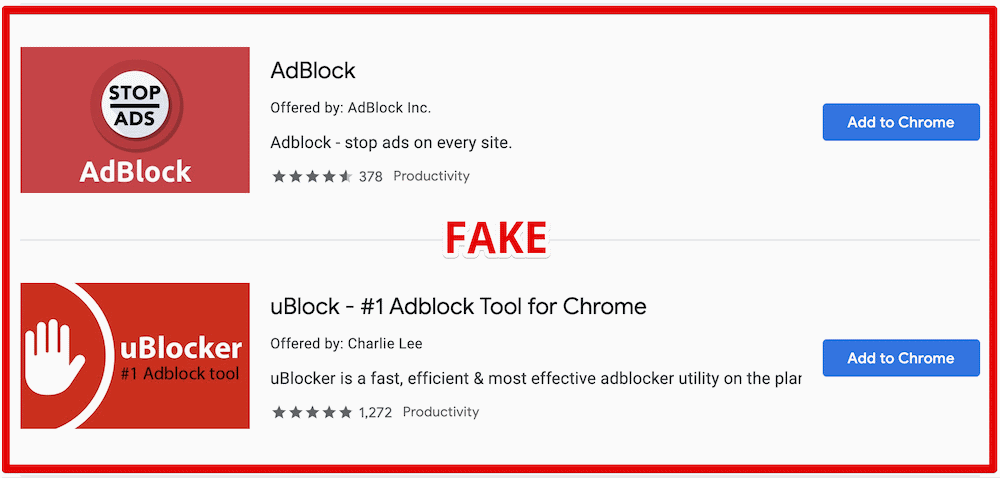
Google удалил из официального магазина Chrome Web Store два расширения для блокировки рекламы. Как сообщил интернет-гигант, эти аддоны использовали имена других популярных расширений и при этом манипулировали файлами cookies.

Нежелательные расширения — «AdBlock» от «AdBlock, Inc» и «uBlock» от «Charlie Lee» — осуществляли деятельность, которую эксперты в области кибербезопасности называют «набивка cookies» («cookie stuffing»).

Это значит, что аддоны добавляли в пользовательские файлы cookies дополнительную информацию от себя. Эта техника обычно используется в различных маркетинговых схемах.

«AdBlock» и «uBlock» модифицировали cookies при посещении пользователем определённых сайтов, добавляя специальный параметр. Именно этот параметр гарантировал денежные отчисления автору расширения, если пользователь приобретал какой-либо товар на одном из таких ресурсов.

Среди таких сайтов были: teamviewer.com, microsoft.com, linkedin.com, aliexpress.com, booking.com и многие другие.

Примечательно, что вредоносная активность проявлялась лишь спустя 55 часов после установки одного из вышеозначенных аддонов. Если пользователь открывал инструменты разработчика в Chrome, расширения на это время «затихали».

Оба аддона основаны на коде оригинального AdBlock. Последние цифры: у первого расширения было более 800 000 инсталляций, у второго — более 850 000. Google уже удалила обе подделки из магазина.

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru