



Два блокировщика рекламы для Chrome модифицировали cookies

Два блокировщика рекламы для Chrome модифицировали cookies

Два блокировщика рекламы для Chrome модифицировали cookies

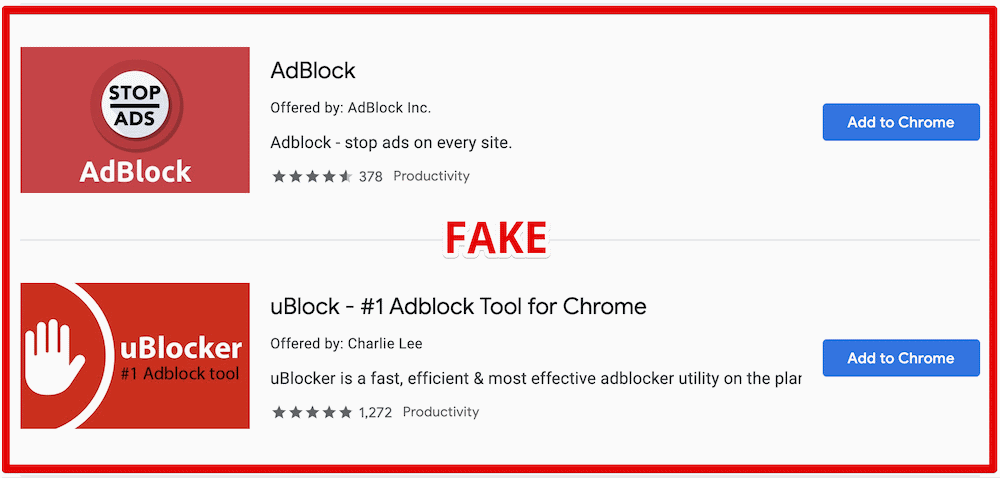
Google удалил из официального магазина Chrome Web Store два расширения для блокировки рекламы. Как сообщил интернет-гигант, эти аддоны использовали имена других популярных расширений и при этом манипулировали файлами cookies.

Нежелательные расширения — «AdBlock» от «AdBlock, Inc» и «uBlock» от «Charlie Lee» — осуществляли деятельность, которую эксперты в области кибербезопасности называют «набивка cookies» («cookie stuffing»).

Это значит, что аддоны добавляли в пользовательские файлы cookies дополнительную информацию от себя. Эта техника обычно используется в различных маркетинговых схемах.

«AdBlock» и «uBlock» модифицировали cookies при посещении пользователем определённых сайтов, добавляя специальный параметр. Именно этот параметр гарантировал денежные отчисления автору расширения, если пользователь приобретал какой-либо товар на одном из таких ресурсов.

Среди таких сайтов были: teamviewer.com, microsoft.com, linkedin.com, aliexpress.com, booking.com и многие другие.

Примечательно, что вредоносная активность проявлялась лишь спустя 55 часов после установки одного из вышеозначенных аддонов. Если пользователь открывал инструменты разработчика в Chrome, расширения на это время «затихали».

Оба аддона основаны на коде оригинального AdBlock. Последние цифры: у первого расширения было более 800 000 инсталляций, у второго — более 850 000. Google уже удалила обе подделки из магазина.

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru