



Новая уязвимость SIM-карт позволяет властям шпионить за людьми

Новая уязвимость SIM-карт позволяет властям шпионить за людьми

Новая уязвимость SIM-карт позволяет властям шпионить за людьми

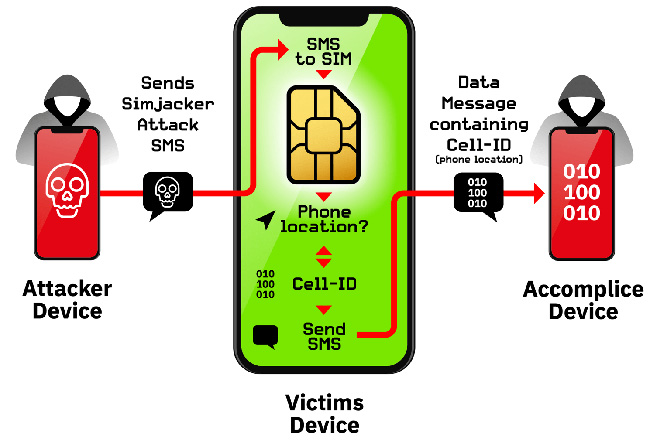
SimJacker — ранее неизвестная уязвимость SIM-карт большинства операторов. Она позволяет удаленным атакующим компрометировать смартфоны пользователей и шпионить за ними.

SimJacker затрагивает определённую часть программного обеспечения — S@T Browser, встроенную в большинство SIM-карт, используемых операторами связи как минимум в 30 странах.

Атакующему совершенно неважно, смартфон какого производителя использует жертва. Уязвимость SimJacker актуальна в любом случае.

По словам обнаруживших проблему безопасности специалистов, некая компания, тесно работающая с властями, активно эксплуатирует SimJacker в реальных атаках. На протяжении последних двух лет эта брешь помогает шпионить за пользователями в нескольких странах.

Что собой представляет S@T Browser (полное название — SIMalliance Toolbox Browser)? Это приложение, устанавливаемое на большинстве SIM-карт. Оно помогает операторам связи поставлять клиентам базовый набор сервисов.

S@T Browser содержит ряд STK-инструкций: отправить короткое сообщение, запустить браузер, отправить данные, осуществить звонок. Любое из этих действий можно вызвать, просто отправив пользователю специальное SMS-сообщение.

То есть любые вредоносные команды можно вызвать точно так же. Атакующему просто надо использовать SimJacker.

Об уязвимости сообщили исследователи компании AdaptiveMobile Security, чему и посвящён их последний отчёт.

В результате успешная эксплуатация может позволить злоумышленнику:

  • Получить местоположение устройства и его IMEI.
  • Оправлять фейковые сообщения от лица жертвы.
  • Осуществлять слежку за пользователем.
  • Устанавливать на смартфон вредоносные программы — для этого в браузере надо открыть специальные злонамеренные сайты.
  • Отключать SIM-карту.
  • Извлечь информацию и языке и уровне заряда устройства.

При этом жертва даже не будет знать, что ее атакуют, все происходит совершенно незаметно.

Подпишитесь на новости

Торвальдс распробовал ИИ: кодить веселее, разгребать патчи — нет

Линус Торвальдс признался, что ему нравится использовать ИИ для программирования. Раньше создатель Linux относился к таким инструментам скептически, но теперь считает их полезными (особенно для задач, в которых сам не силен).

Как пишет ZDNet, Торвальдс рассказал об этом на Open Source Summit Europe. В качестве примера он привел собственный проект гитарной педали.

Интерфейс на C работал, но выглядел старомодно. Торвальдс подключил ИИ, чтобы улучшить его. Первый результат оказался ужасным: пришлось показать модели существующую реализацию и объяснить, что именно требуется изменить.

По мнению папы Линукса, вайб-кодинг помогает вернуть удовольствие от небольших проектов. На фоне профессионального ПО начинающему программисту трудно считать свои эксперименты значимыми, а ИИ позволяет быстрее получить осязаемый результат.

При этом для серьезных и важных задач Торвальдс призывает использовать ИИ осторожно. Он также отмечает обратную сторону автоматизации: инструменты помогают искать уязвимости, но заваливают сопровождающих ядро сомнительными отчетами и поверхностными исправлениями.

RSS: Новости на портале Anti-Malware.ru