



Chrome 77 — новая функция расшаривания веб-страниц между девайсами

Chrome 77 — новая функция расшаривания веб-страниц между девайсами

Chrome 77 — новая функция расшаривания веб-страниц между девайсами

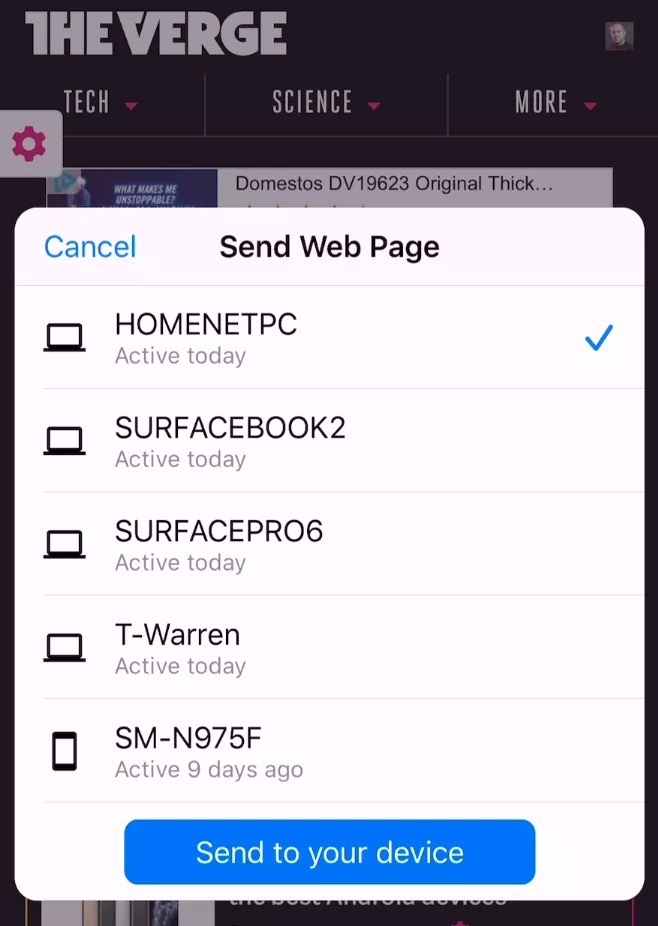
Google выпустил новую версию своего браузера — Chrome 77. В этом релизе разработчики устранили 52 уязвимости и добавили интересную функцию, с помощью которой пользователи могут отправлять веб-старицы на другие устройства.

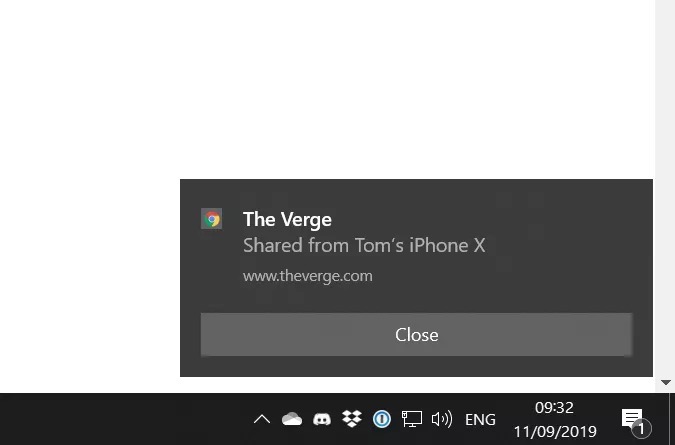
Что касается новой функции расшаривания страниц — теперь вы можете кликнуть правой кнопкой мыши по ссылке и увидите переработанное контекстное меню. В нем есть пункт, позволяющий отправить ссылку на другое устройство (которое тоже должно использовать Chrome).

Нововведение доступно в браузере для систем Windows, Android и iOS, а вот macOS почему-то на данном этапе обошли стороной.

Новая функция придётся очень кстати, если вам надо быстро перейти с десктопа на ноутбук или смартфон. Например, требуется срочно бежать на встречу, а нужная ссылка просто необходима.

Теперь немного об уязвимостях. Как уже отмечалось, в Chrome устранили 52 проблемы безопасности. Среди них один баг получил статус критического, 17 присвоили среднюю степень опасности и ещё 10 — низкую.

Критическая уязвимость (CVE-2019-5870) затрагивает медиакомпонент и представляет собой проблему типа use-after-free.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru