



ФБР: Взлом корпоративной почты за три года привел к потерям в $26 млрд

ФБР: Взлом корпоративной почты за три года привел к потерям в $26 млрд

ФБР: Взлом корпоративной почты за три года привел к потерям в $26 млрд

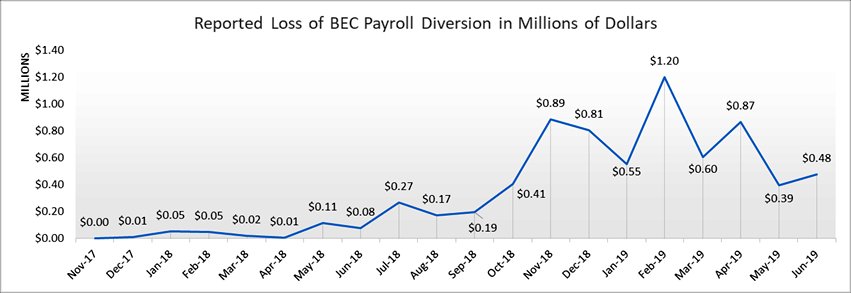
Центр рассмотрения жалоб на киберпреступления (IC3), принадлежащий ФБР, заявил, что число атак на корпоративную электронную почту (Business Email Compromise, BEC) растёт с каждым годом. В период с мая 2018 по июль 2019 ущерб от таких атак вырос на 100%.

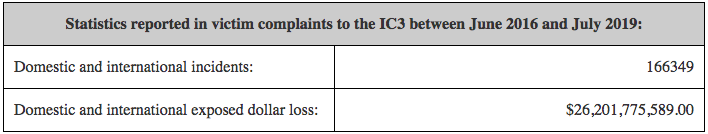
Как отметил IC3, за три года — с июня 2016 по июль 2019 — BEC привёл к потерям в $26 миллиардов. За этот период центр зафиксировал 166 349 подобных инцидентов.

Обычно в ходе таких атак киберпреступники представляются генеральным директором или деловым партнёром, чтобы ввести сотрудников предприятия в заблуждение. Именно таким подходом обусловлена завидная эффективность схем вроде BEC или EAC (Email Account Compromise, взлом email-аккаунта).

«В некоторых случаях злоумышленники компрометируют корпоративные email-аккаунты, а затем запрашивают персональные данные служащих», — пишет IC3.

Специалистам IC3 также удалось зафиксировать мошеннические переводы, отправленные в банки из 140 стран. Основная часть таких переводов уходила в банки Гонконга и Китая.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru