



Хакеры взломали Instagram Роберта Дауни-младшего, предлагали iPhone XS

Хакеры взломали Instagram Роберта Дауни-младшего, предлагали iPhone XS

Хакеры взломали Instagram Роберта Дауни-младшего, предлагали iPhone XS

Роберт Дауни-младший стал очередной жертвой «хакеров». Неизвестным злоумышленникам удалось взломать аккаунт актера в социальной сети Instagram. Получив доступ к учетной записи знаменитости, киберпреступники разместили вводящие в заблуждение публикации о раздаче продуктов Apple.

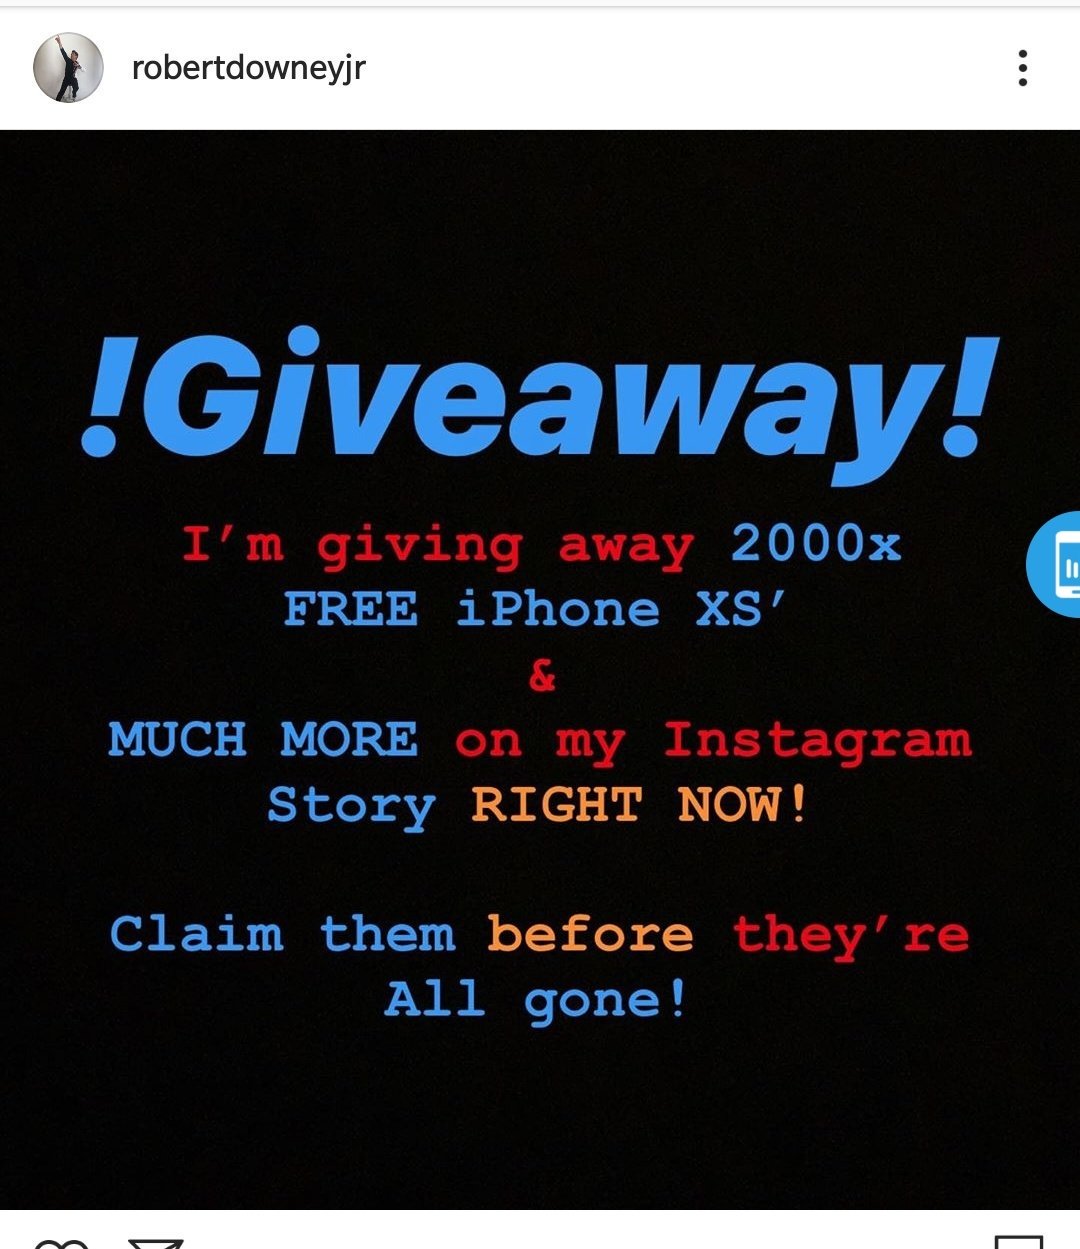
В настоящее время непонятно, как именно преступники скомпрометировали аккаунт Роберта Дауни-младшего. В определённый момент подписчики актера заметили публикацию, в которой содержалась информация о бесплатной раздаче 2 тыс. смартфонов iPhone XS.

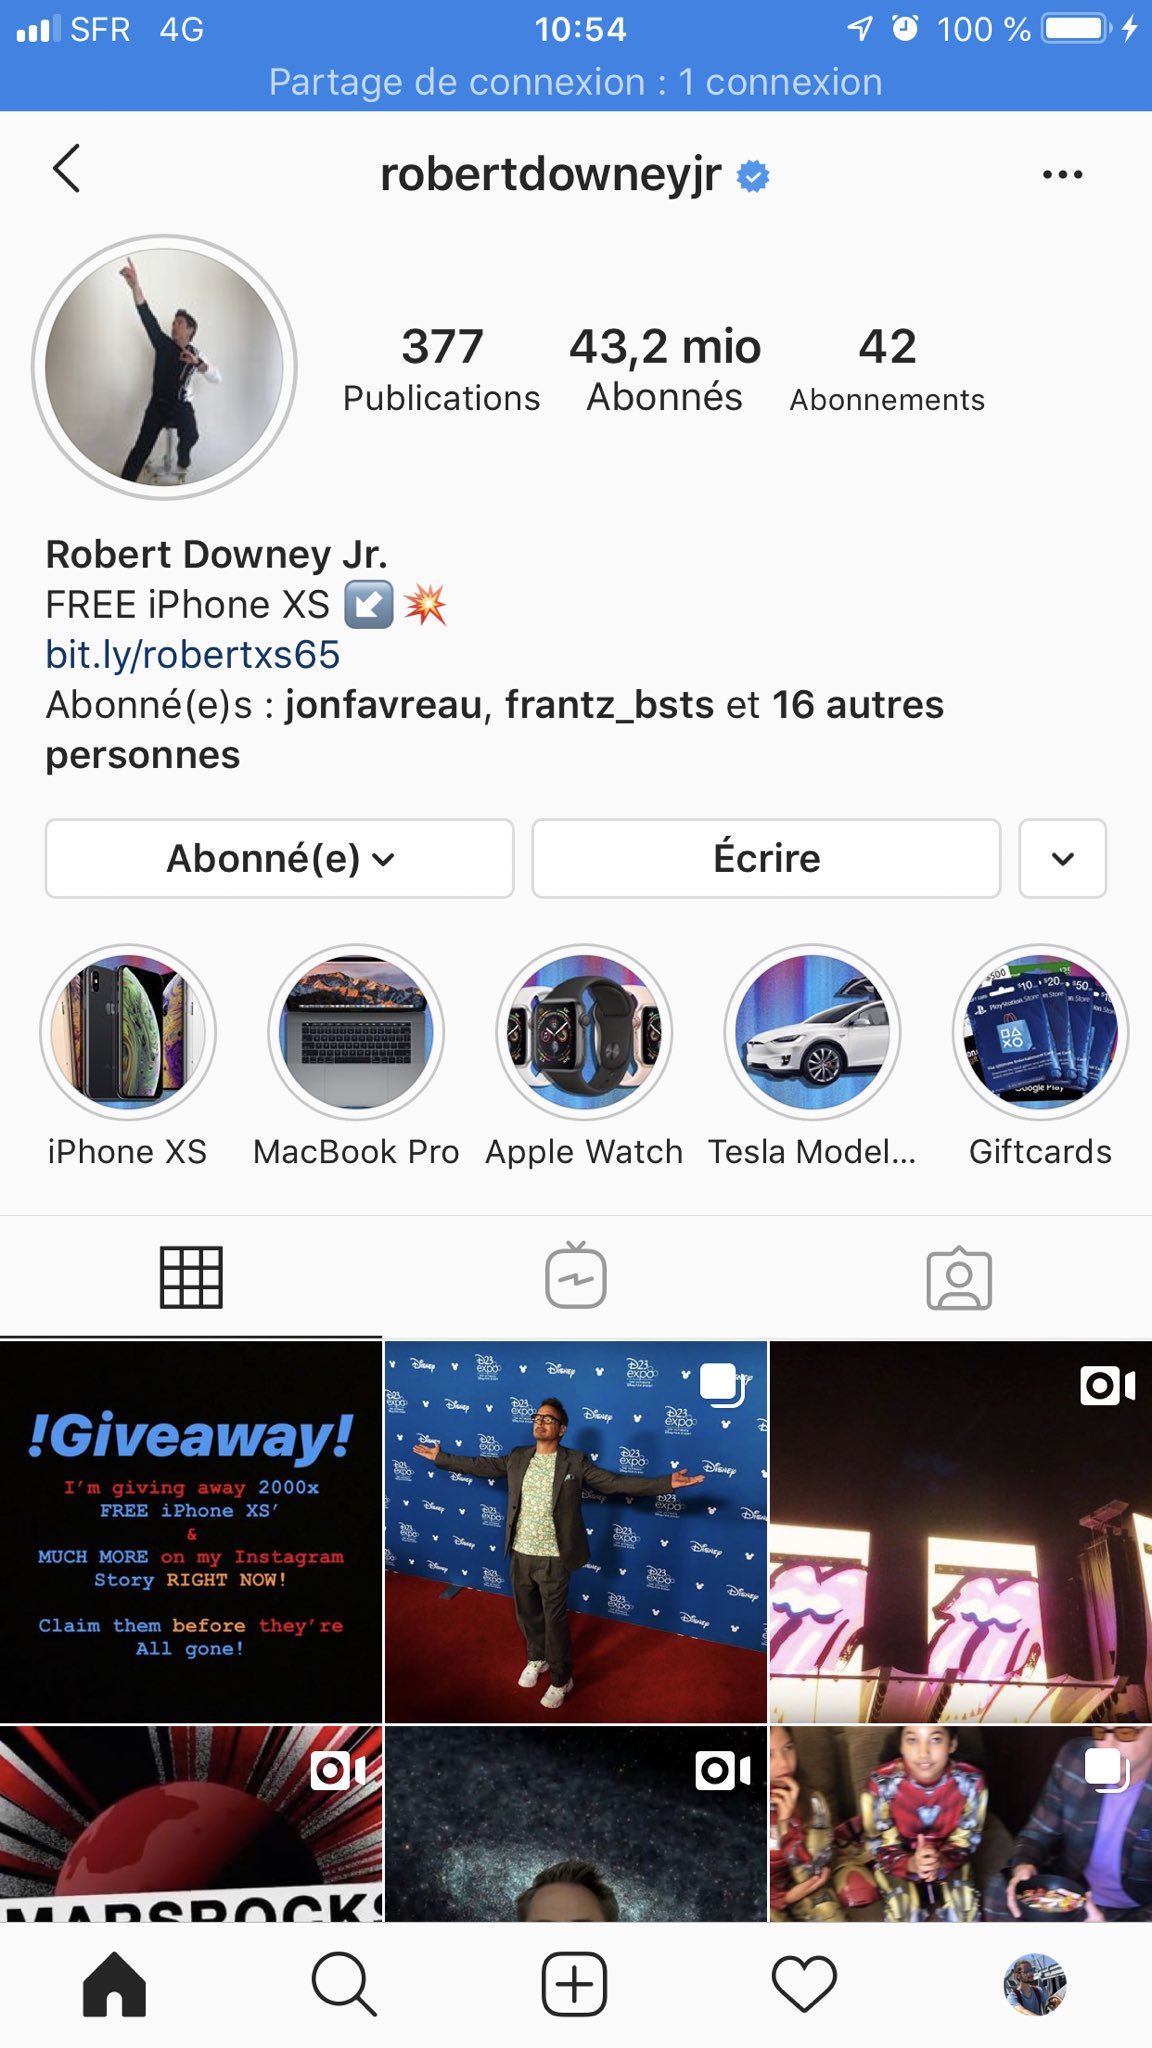
Злоумышленники также поработали над разделом биографии — добавили туда ссылку на страницу, собирающую персональные данные. Отмечается, что хакеры использовали сервис для создания коротких ссылок Bitly.

Помимо iPhone XS, киберпреступники пытались привлечь внимание подписчиков автомобилями Tesla, Apple Watch, MacBook Pro и подарочными сертификатами.

Сам актёр уже прокомментировал инцидент в своём аккаунте в Twitter:

«Неприятно об этом говорить, но мой Instagram-аккаунт был взломан. Пожалуйста, держитесь от учетной записи подальше, пока всё не придёт в норму. Спасибо всем. Люблю вас».

Напомним, что совсем недавно преступники взломали аккаунт создателя Twitter. Для этого они использовали функцию постинга через SMS.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru