



Мошенники в Instagram используют образы российских звезд

Мошенники в Instagram используют образы российских звезд

Мошенники в Instagram используют образы российских звезд

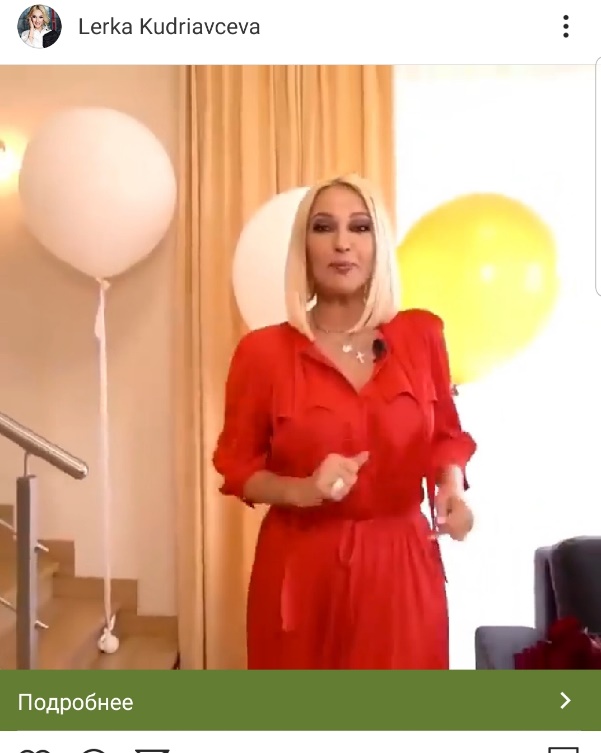
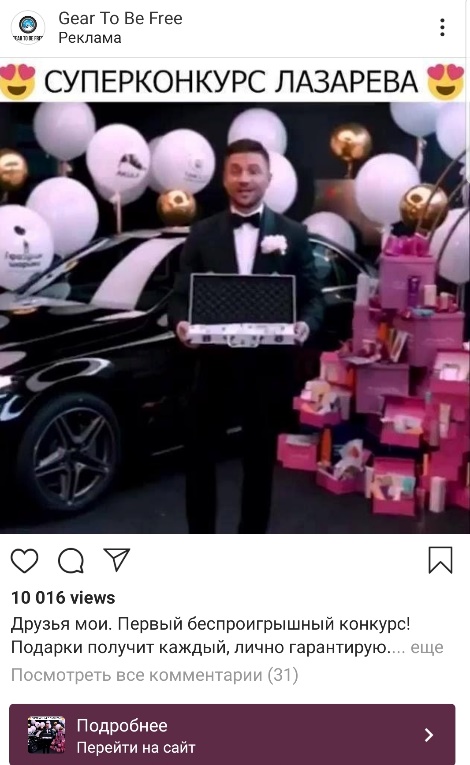
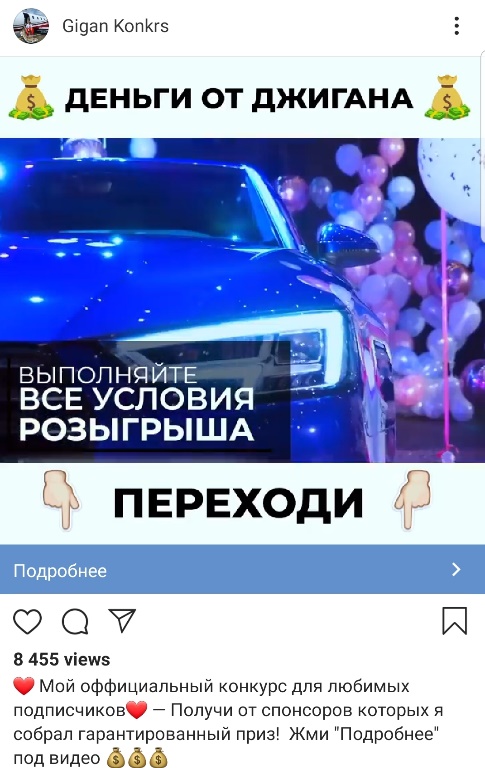
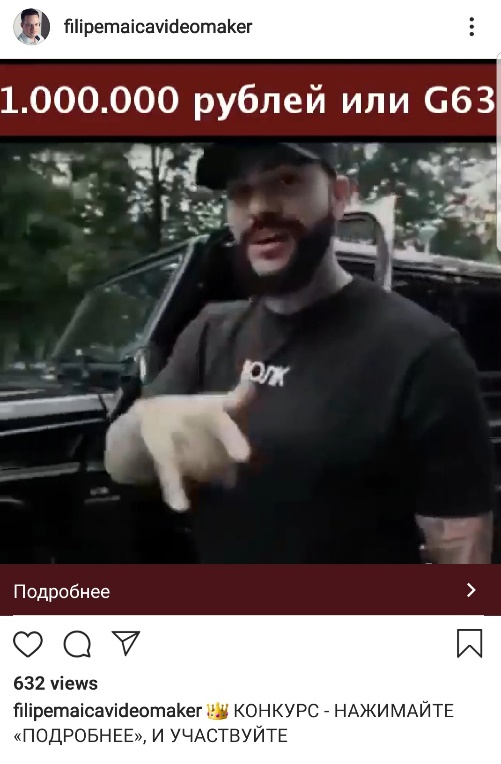
В социальной сети Instagram набирает обороты новая кампания, в ходе которой киберпреступники рекламируют вредоносные ресурсы. Для пущей убедительности используются образы российских звезд шоу-бизнеса.

По словам специалистов компании «Инфосекьюрити», они зафиксировали кибероперацию злоумышленников в начале сентября. На площадке Instagram стали появляться ролики, в которых пользователей призывали принять участие в конкурсе или пройти опрос. За все это якобы было предусмотрено вознаграждение.

Мошенники обставили все таким образом, будто ролики были размещены от имени знаменитых людей: Тимати, Сергея Лазарева, Джигана и Леры Кудрявцевой.

В описании таких видеороликов присутствовали ссылки на сайты, предлагающие пройти опрос или поучаствовать в викторине. Естественно, не бесплатно.

На деле же это одна из стандартных схем онлайн-мошенников: используются методы социальной инженерии, с помощью которых жертву вынуждают перевести преступникам определённую сумму денег. Помимо этого, злоумышленники пытаются добраться до персональной информации и данных платёжной карты.

Ранее похожие мошеннические сообщения рассылались пользователям в мессенджерах или же по электронной почте. С выходом на пик популярности Instagram преступники, само собой, переключились на соцсеть.

Как всегда, эксперты советуют: тщательно проверяйте источники всех таких рекламных кампаний, а также будьте в целом внимательны на площадках соцсетей.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru