



Защиту Windows и антивирусов можно обойти с помощью образов VHD и VHDX

Защиту Windows и антивирусов можно обойти с помощью образов VHD и VHDX

Защиту Windows и антивирусов можно обойти с помощью образов VHD и VHDX

Система Windows и антивирусные программы имеют «слепую зону» — образы диска в форматах VHD и VHDX. По словам специалистов, находящиеся там файлы не будут сканироваться до тех пор, пока образ не смонтируют и файлы не запустят.

Формат VHD и его более современная версия VHDX представляют собой образы дисков, которые ведут себя подобно физическим носителям.

Злоумышленники могут поместить вредоносную программу внутрь таких образов и обманом заставить жертву скачать их. В результате, как считают эксперты, атакующие смогут обойти защитные решения в Windows.

Такую информацию сообщил исследователь в области безопасности и специалист по уязвимостям Уилл Дорманн, работающий в CERT/CC.

Известно, что операционная система Windows умеет отличать степень опасности данных на основе их источника. Обычно ко всему, что скачивается из интернета, Windows относится с подозрением, так как высока вероятность загрузки вредоносного содержимого.

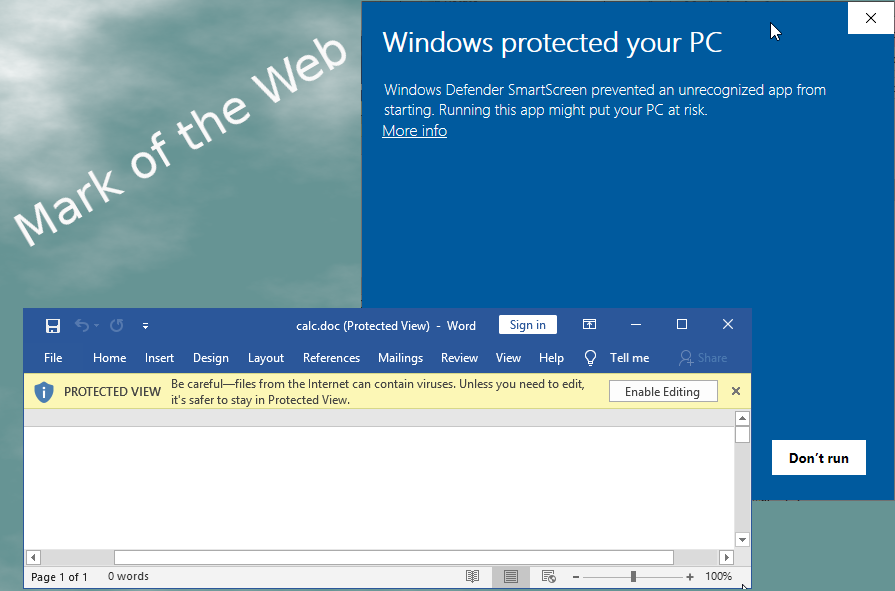
ОС маркирует такие файлы ярлыком Mark of the Web (MOTW), это помогает выдавать им ограниченные права к ресурсам компьютера. В таких случаях пользователи видят специальное предупреждение о потенциальном риске запуска файлов, полученных из Сети.

MOTW присваивается всем файлам, загруженным из интернета, включая архивы:

Тем не менее этот же принцип почему-то не примеряется к файлам образов VHD и VHDX, хотя они и ведут себя схоже с ZIP-архивами.

«Любой находящийся внутри VHD и VHDX файл не будет расцениваться Windows в качестве потенциальной угрозы, как это происходит с другими типами файлов, загруженных из Сети», — объясняет эксперт.

Специалист опубликовал видео для наглядной демонстрации его выводов:

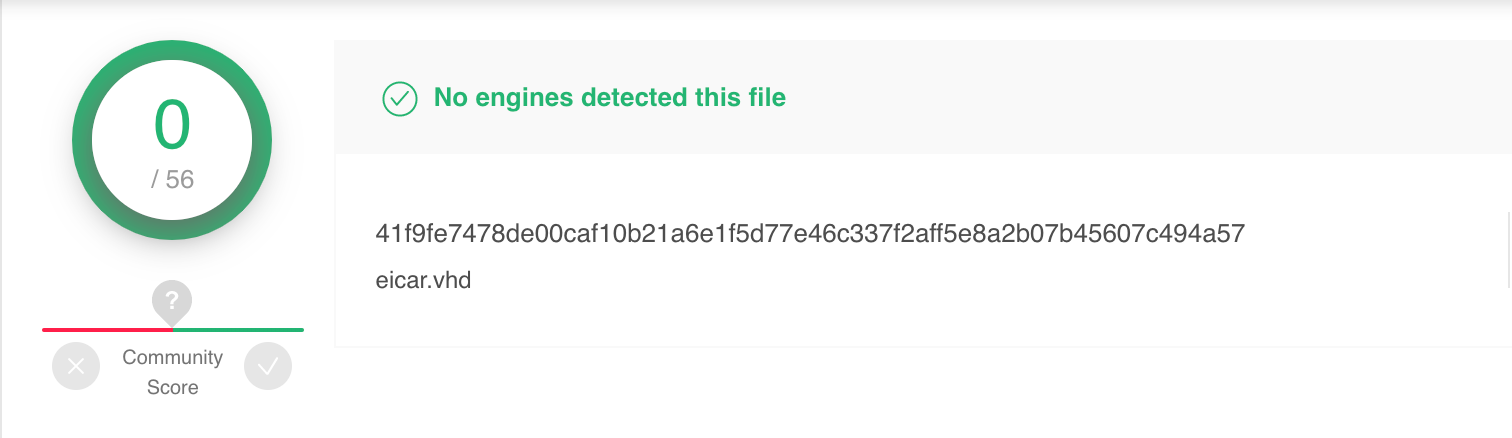
При этом Дорманн подчеркнул, что антивирусные программы также игнорируют эти форматы. Ни один из движков, представленных на площадке сервиса VirtusTotal, не распознал в VHD потенциальную угрозу.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru