



Подумай, прежде чем публиковать: ФБР предупреждает подростков об угрозах

Подумай, прежде чем публиковать: ФБР предупреждает подростков об угрозах

Подумай, прежде чем публиковать: ФБР предупреждает подростков об угрозах

Федеральное бюро расследований США просит студентов воздержаться от публикации угроз в социальных сетях, электронных письмах и текстовых сообщениях. Для этого ФБР запустило специальную кампанию «Подумай, прежде чем публиковать».

«ФБР крайне серьезно относится к такого рода угрозам. При этом неважно, выражены ли они в форме текстовых сообщений, постов в социальных сетях или в электронных письмах», — объясняют сотрудники спецслужбы.

«Правоохранители займутся каждой такой угрозой, после чего уже будут разбираться, реальна ли она или кто-то просто шутит».

По словам ФБР, кампания «Подумай, прежде чем публиковать» призвана уберечь студентов от неправильного выбора, который может серьезно отразиться на их будущем.

Агенты спецслужбы подчёркивают, что угрозы являются серьёзным правонарушением, которое может грозить пятью годами тюремного заключения или крупными штрафами.

Чтобы помочь студентам лучше ориентироваться, ФБР опубликовало рекомендации, которые можно разделить на четыре пункта:

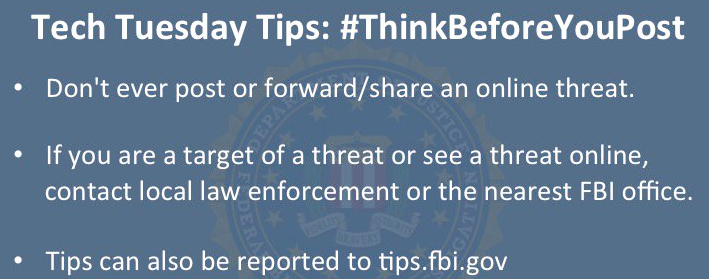
  • Никогда не публикуй в Сети и не отправляй лично угрозы.
  • Если стал жертвой угроз, немедленно свяжись с местными правоохранительным органами.
  • Если видишь опубликованные в Сети угрозы, свяжись с правоохранителями или местным отделом ФБР. Также можно отправить информацию на адрес tips.fbi.gov.
  • Не распространяй онлайн-угрозы — это может вызвать панику и сбить расследование с толку.
Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru