



Подумай, прежде чем публиковать: ФБР предупреждает подростков об угрозах

Подумай, прежде чем публиковать: ФБР предупреждает подростков об угрозах

Подумай, прежде чем публиковать: ФБР предупреждает подростков об угрозах

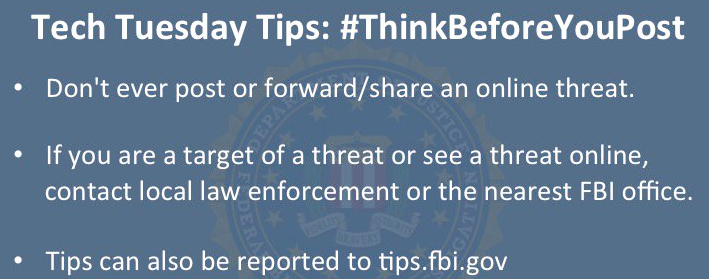
Федеральное бюро расследований США просит студентов воздержаться от публикации угроз в социальных сетях, электронных письмах и текстовых сообщениях. Для этого ФБР запустило специальную кампанию «Подумай, прежде чем публиковать».

«ФБР крайне серьезно относится к такого рода угрозам. При этом неважно, выражены ли они в форме текстовых сообщений, постов в социальных сетях или в электронных письмах», — объясняют сотрудники спецслужбы.

«Правоохранители займутся каждой такой угрозой, после чего уже будут разбираться, реальна ли она или кто-то просто шутит».

По словам ФБР, кампания «Подумай, прежде чем публиковать» призвана уберечь студентов от неправильного выбора, который может серьезно отразиться на их будущем.

Агенты спецслужбы подчёркивают, что угрозы являются серьёзным правонарушением, которое может грозить пятью годами тюремного заключения или крупными штрафами.

Чтобы помочь студентам лучше ориентироваться, ФБР опубликовало рекомендации, которые можно разделить на четыре пункта:

  • Никогда не публикуй в Сети и не отправляй лично угрозы.
  • Если стал жертвой угроз, немедленно свяжись с местными правоохранительным органами.
  • Если видишь опубликованные в Сети угрозы, свяжись с правоохранителями или местным отделом ФБР. Также можно отправить информацию на адрес tips.fbi.gov.
  • Не распространяй онлайн-угрозы — это может вызвать панику и сбить расследование с толку.
Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru